Seguridad y privacidad
Enlaces protegidos con OTP: cómo compartir archivos y servicios sin depender solo de una URL
Guía práctica para usar permisos, enlaces, OTP, autenticación externa y ventanas de publicación en Apification sin confundir control de acceso con control del uso posterior.
El problema: una URL reenviada no identifica al destinatario correcto
Compartir un enlace es cómodo, pero una URL no demuestra por sí sola que quien la abre sea la persona prevista. Si el enlace se reenvía, se pega en un chat equivocado o queda guardado en un correo antiguo, cualquier acceso futuro dependerá de cómo esté configurado el recurso. OWASP advierte que una referencia visible en una URL o parámetro no debe tratarse como autorización suficiente para acceder a un objeto; la aplicación debe verificar permisos antes de entregar el contenido.
En operaciones, formación, soporte o agencias, el riesgo no siempre es un atacante sofisticado. A menudo el fallo nace de procesos normales: enviar un dossier a demasiadas personas, mantener abierto un formulario después del plazo, mezclar colaboración interna con enlaces públicos o no retirar accesos al cerrar un proyecto. Por eso conviene diseñar una capa de acceso antes de publicar: decidir audiencia, acción permitida, periodo de disponibilidad y método de verificación.
Qué controla cada capa en Apification
Apification Cloud permite gestionar archivos, servicios y proyectos digitales en un espacio organizado, versionado y preparado para compartir. Los recursos nuevos no son públicos por defecto: permanecen privados hasta que se cambia su visibilidad o se configuran destinatarios. Esta base es importante porque evita empezar desde un enlace abierto y obliga a decidir cómo se expondrá cada elemento.
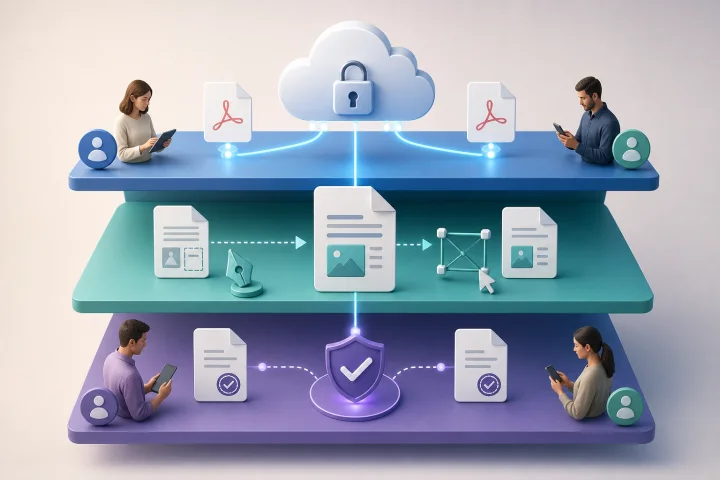
Los controles no son equivalentes. En Apification, usuarios, grupos, enlaces y publicación se administran mediante controles independientes. Se puede conceder acceso a usuarios concretos o grupos reutilizables sin publicar el elemento, mientras que la publicación expone una vista o enlace configurado sin dar acceso a la cuenta. OTP protege una interacción pública, pero no sustituye los permisos internos; la autenticación externa delega verificaciones de identidad en proveedores compatibles cuando el servicio requiere una cuenta existente.
- Permisos de usuario o grupo: adecuados para colaboración autenticada y acceso interno controlado.
- Enlace compartido: útil para distribución, siempre que su alcance y acciones estén limitados.
- OTP: añade verificación puntual antes de permitir una participación protegida.
- Autenticación externa: apropiada cuando se necesita comprobar una identidad mediante un proveedor compatible.
- Restricciones y ventanas: limitan fechas de inicio, expiración, capacidad, reglas de participación y condiciones del servicio.
Cuándo usar enlaces protegidos con OTP
Los enlaces protegidos con OTP encajan bien cuando el destinatario no debe convertirse en colaborador permanente, pero sí conviene verificar la interacción antes de entregar un archivo, abrir un formulario o permitir una participación. Por ejemplo, una entrega a asistentes registrados, un material de soporte para clientes identificados o una página publicada durante una campaña pueden beneficiarse de un código de un solo uso enviado por el canal configurado.
También son útiles cuando el contenido no justifica crear accesos internos para cada persona, pero un enlace abierto sería demasiado amplio. En formularios de Apification, el acceso público puede reemplazarse por OTP o autenticación externa soportada, junto con ventanas de publicación y límites de respuesta. Así, un equipo puede combinar audiencia, verificación, periodo de actividad y control de participación sin dar más acceso del necesario al recurso original.
- Úsalo para accesos puntuales con destinatarios externos identificables.
- Úsalo para materiales sensibles que no deberían quedar accesibles indefinidamente mediante una URL abierta.
- Úsalo para servicios publicados, como formularios o páginas de registro, cuando la participación deba estar protegida.
- Úsalo cuando la revocación de accesos futuros sea parte del proceso operativo.
Cuándo no basta OTP y qué expectativas ajustar
OTP controla el acceso antes de la interacción protegida, pero no controla todo lo que ocurre después. Si el destinatario descarga un documento, realiza capturas, copia texto o redistribuye el archivo por otro canal, la protección del enlace ya no impide esos usos posteriores. Esta distinción es esencial: las medidas descritas controlan el acceso en Apification, no convierten el archivo descargado en un objeto imposible de reenviar.
Tampoco debe asumirse que proteger el enlace cifra, firma o estampa el PDF descargado. Apification puede entregar el original almacenado sin alterar el elemento Cloud y también generar descargas transformadas para la entrega sin sustituir el origen. Si existen obligaciones legales, contractuales o de confidencialidad, el titular debe complementarlas con políticas, comunicaciones, acuerdos y gestión documental; Apification aporta los registros disponibles, pero la retención, exportación e interpretación legal corresponden al titular según sus obligaciones.
- No uses OTP como sustituto de acuerdos de confidencialidad cuando el riesgo sea la redistribución posterior.
- No lo trates como prueba legal automática de identidad si tu proceso exige validaciones externas específicas.
- No confundas control de acceso al recurso con control permanente del archivo ya descargado.
- No publiques contenido altamente sensible si no aceptas el riesgo residual de copia o captura.
Flujo recomendado en Apification
La ruta más segura empieza por elegir la audiencia antes de elegir el enlace. Primero prepara el archivo, formulario, página o servicio en Cloud y verifica que el contenido final está en el lugar correcto. Si se trata de un documento de oficina, puede editarse con ONLYOFFICE manteniéndolo dentro del almacenamiento Cloud; si es un recurso ya transformado, recuerda que la descarga transformada se genera para la entrega y no reemplaza el original.
Después decide quién debe acceder y qué debe poder hacer: ver, participar o descargar. Apification puede mostrar al destinatario solo las acciones permitidas por el recurso. Configura usuarios o grupos si necesitas colaboración autenticada; usa publicación y enlace si la distribución es externa; añade OTP o autenticación externa si la participación no debe ser abierta; y limita fechas de inicio, expiración, capacidad, reglas de participación o condiciones específicas del servicio cuando aplique.
- Confirma que el recurso nuevo sigue privado hasta configurar visibilidad o destinatarios.
- Define audiencia: usuario, grupo, público con enlace, OTP o autenticación externa.
- Reduce acciones: solo ver, participar o descargar si el caso lo requiere.
- Activa una ventana de publicación con inicio y expiración cuando el acceso sea temporal.
- Prueba como destinatario antes de enviar el enlace definitivo.
Ejemplo práctico: dossier de formación para asistentes registrados
Imagina un equipo de formación que debe entregar un dossier a asistentes registrados después de un evento. Publicar una URL abierta durante meses sería cómodo, pero poco controlado. En Apification, el equipo puede mantener el dossier en Cloud, conservar el original gestionado en el espacio de trabajo y preparar una entrega que muestre únicamente las acciones necesarias, por ejemplo la descarga del material o la visualización si esa es la experiencia prevista.
El flujo sería operativo: cargar o preparar el dossier, confirmar la audiencia registrada, publicar el acceso durante un periodo definido y exigir OTP antes de permitir la participación protegida. Si el dossier se ofrece en un formato transformado, esa entrega no sustituye el original almacenado. Al terminar la ventana, cambiar visibilidad, usuarios o grupos actualiza los accesos futuros, mientras el propietario conserva el control del original y su historial dentro de Cloud.
- Antes del envío: valida el archivo correcto, el nombre legible de descarga y la audiencia prevista.
- Durante la entrega: usa OTP y una ventana de publicación alineada con el periodo del curso.
- Después del cierre: retira o ajusta visibilidad y documenta qué acceso debía existir.
Matriz de pruebas antes de publicar
Probar el enlace como propietario no basta. La prueba debe simular destinatarios reales y condiciones de fallo. OWASP reconoce como patrón de control de acceso roto la posibilidad de eludir controles modificando la URL, el estado de la aplicación, la página HTML o peticiones API. Aunque el equipo no esté haciendo una auditoría técnica completa, sí puede verificar que el recurso no se entrega cuando falta autorización o cuando la ventana ya no está activa.
Conviene repetir estas pruebas cada vez que se cambie visibilidad, audiencia, descarga o periodo. En Apification, los cambios de visibilidad, usuarios o grupos actualizan los accesos futuros, pero eso no elimina la necesidad de comprobar la experiencia externa. Usa navegador privado, móvil y una cuenta sin permisos para evitar conclusiones falsas por sesiones ya iniciadas o cachés del navegador.
- Usuario autorizado: accede y solo ve las acciones permitidas.
- Usuario no autorizado: no debe obtener el contenido por conocer la URL.
- OTP incorrecto: la participación protegida no debe abrirse.
- Enlace caducado: la ventana expirada debe bloquear nuevos accesos.
- Navegador privado: confirma que no dependes de una sesión interna abierta.
- Móvil: revisa que el flujo de OTP y descarga sea comprensible.
- Descarga transformada: verifica formato y confirma que el original Cloud no se sustituye.
Errores frecuentes y criterios de decisión
El error más común es compartir primero y proteger después. Si una URL abierta ya circuló, añadir OTP más tarde puede reducir accesos futuros, pero no recupera copias descargadas ni evita capturas previas. Otro fallo habitual es mezclar enlaces públicos con permisos internos: conceder colaboración autenticada a quien solo necesitaba descargar un archivo aumenta el alcance innecesariamente. Apification separa colaboración interna, visibilidad pública y entrega de archivos precisamente para evitar conceder más acceso del necesario.
Como criterio práctico, usa permisos de usuario o grupo cuando exista relación de colaboración continuada; usa enlace con restricciones cuando la distribución sea amplia pero de bajo riesgo; añade OTP cuando quieras verificar una participación puntual; recurre a autenticación externa compatible cuando el servicio requiera una cuenta existente; y aplica ventanas de publicación siempre que el acceso tenga fecha natural de inicio y fin. Documenta quién debe acceder, durante cuánto tiempo, por qué canal se comunica el acceso y quién revisará la retirada.
- No dejes enlaces abiertos indefinidamente por comodidad operativa.
- No asumas que el enlace protegido modifica la seguridad del archivo fuera de Apification.
- No olvides probar usuarios sin permisos y enlaces caducados.
- No confundas registros disponibles con una interpretación legal automática.
- No concedas colaboración interna si solo necesitas entrega controlada.
Preguntas frecuentes
¿Qué son los enlaces protegidos con OTP en Apification?
Son enlaces o interacciones publicadas que exigen una contraseña de un solo uso antes de permitir una participación protegida. OTP añade una capa de verificación, pero no sustituye los permisos internos de usuarios, grupos y visibilidad.
¿Un enlace con OTP impide que alguien reenvíe un archivo descargado?
No. OTP controla el acceso previo en Apification. Si el destinatario descarga, copia, captura o redistribuye el contenido por otro canal, ese uso posterior queda fuera del control técnico del enlace.
¿Cuándo conviene usar autenticación externa en lugar de OTP?
Conviene evaluarla cuando el servicio requiere que el destinatario use una cuenta existente en un proveedor externo compatible. OTP encaja mejor en accesos puntuales donde basta una verificación de participación protegida.
¿Puedo limitar el tiempo durante el que un enlace está disponible?
Sí. Apification permite usar ventanas de publicación con fechas de inicio y expiración, además de restricciones como capacidad, reglas de participación y condiciones específicas del servicio.
¿Qué debo probar antes de enviar un acceso externo?
Prueba un usuario autorizado, uno no autorizado, OTP incorrecto, enlace caducado, navegador privado, móvil y, si entregas otro formato, la descarga transformada. Así reduces errores antes de distribuir el enlace.
Fuentes y lecturas
Documentación consultada para elaborar este artículo.
- Cloud de Apification — Apification
- Seguridad y control de acceso — Apification
- Compartición y distribución — Apification
- Surveys and forms — Apification
- A01:2021 – Broken Access Control — OWASP Foundation
- General Access Control Design, OWASP ASVS 4.0.3 taxonomy — OWASP Foundation
- Insecure Direct Object Reference Prevention Cheat Sheet — OWASP Cheat Sheet Series
- Authorization Regression Testing Cheat Sheet — OWASP Cheat Sheet Series
- Web Authentication: An API for accessing Public Key Credentials - Level 3 — W3C
- RFC 6750: The OAuth 2.0 Authorization Framework: Bearer Token Usage — RFC Editor / IETF
Explora Apification
Artículos relacionados
Seguridad y privacidad
Descargas temporales de archivos: publicar, controlar y retirar materiales sin perder el archivo maestro
Guía práctica para organizar descargas temporales de archivos con versión correcta, permisos ajustados, formatos de entrega y cierre controlado de la campaña.
Seguridad y privacidad
Proteger, editar y recoger evidencia en PDF: qué resuelve cada capa
Guía práctica para separar control de acceso, edición, transformación y evidencia al compartir PDF sensibles con equipos internos o externos.