Agencias y subcuentas
Cloud embebido con marca propia: capas, permisos y configuración sin romper la integración
Guía práctica para insertar Apification Cloud en un portal propio separando marca, configuración, permisos, credenciales y acciones de servidor.
El problema: parecer integrado no significa estar bien integrado
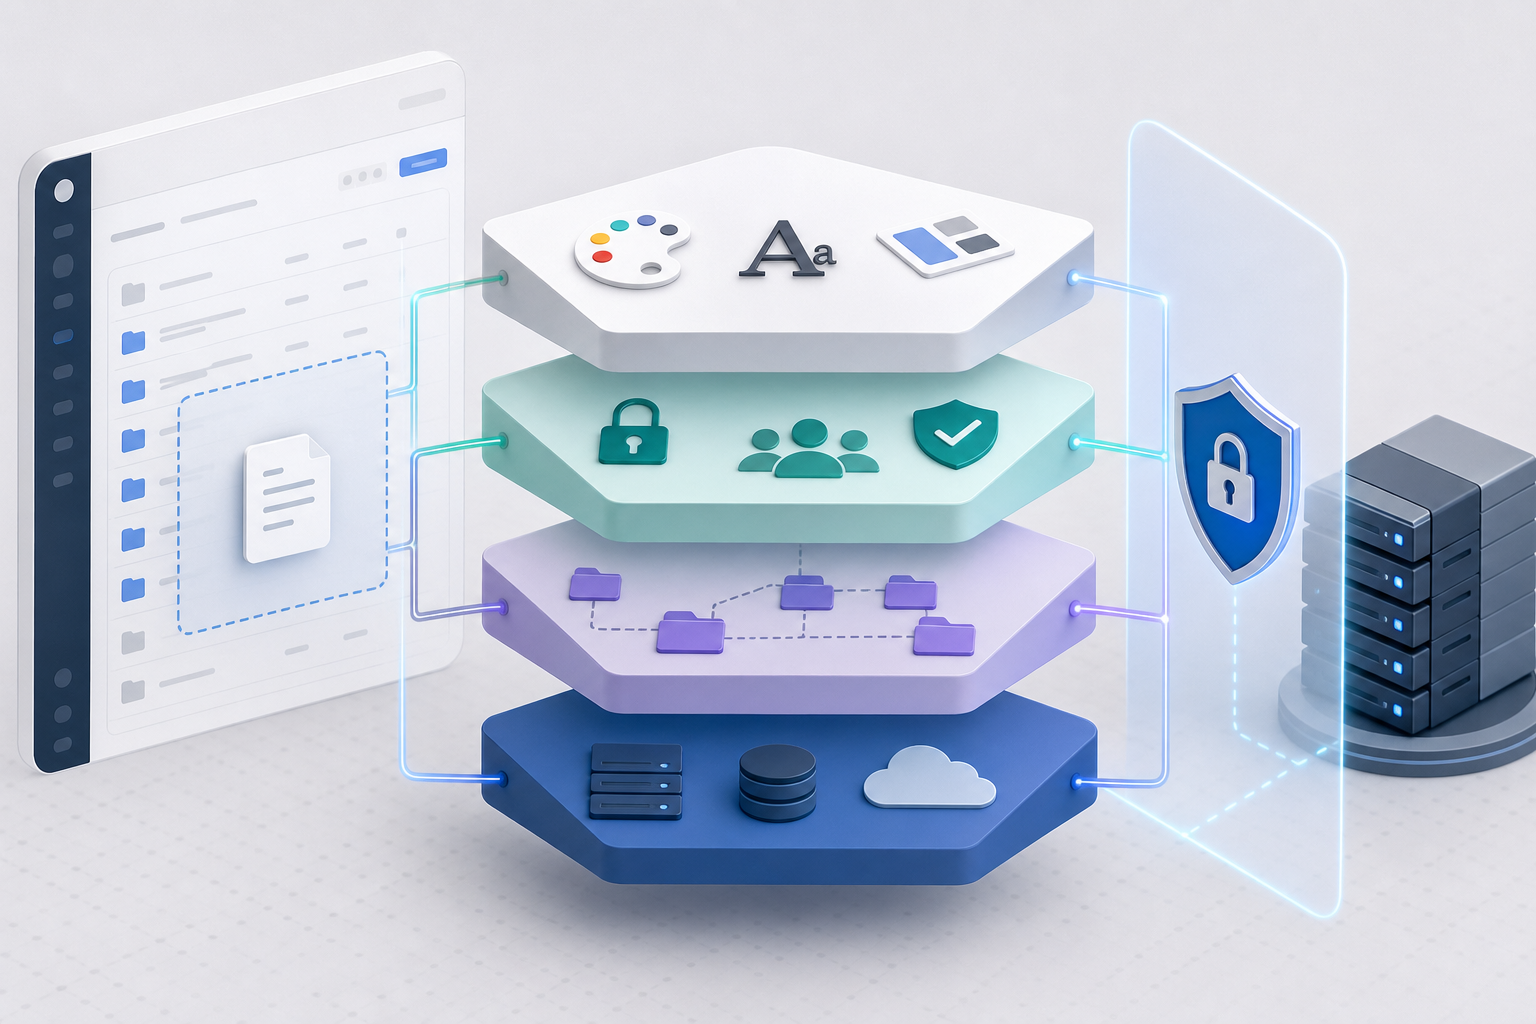
Un Cloud embebido con marca propia puede verse perfectamente dentro de un portal y, aun así, estar mal separado en permisos, credenciales o responsabilidades. El riesgo aparece cuando el iframe se trata como una ventana pública decorada: se personaliza el color, se ocultan botones y se da por resuelta la integración. En realidad, la sesión embebida debe lanzarse con identidad, política efectiva y configuración visual resueltas en servidor para cada apertura. Si esa resolución no existe, la marca puede ocultar errores de aislamiento entre clientes, enlaces demasiado amplios o acciones que deberían depender del backend.
Apification plantea la integración para resellers como una combinación de Cloud embebido, API, configuración heredada y temas visuales. Esa combinación es importante porque cada pieza tiene una función distinta. El iframe ofrece la experiencia de usuario dentro del portal; la API REST y el contrato OpenAPI sirven para operaciones servidor a servidor; los webhooks permiten reaccionar a eventos con entregas firmadas, historial y reintentos; y los temas visuales adaptan la experiencia sin cambiar los límites funcionales y de seguridad. La decisión clave es no pedir a una capa que haga el trabajo de otra.
- Señal de alerta: el mismo enlace o sesión sirve para más de un cliente.
- Señal de alerta: las claves de integración aparecen en código de navegador.
- Señal de alerta: la revisión visual se aprueba antes de validar usuarios, grupos, enlaces y restricciones.
Mapa de capas: iframe, API, JavaScript, configuración y tema
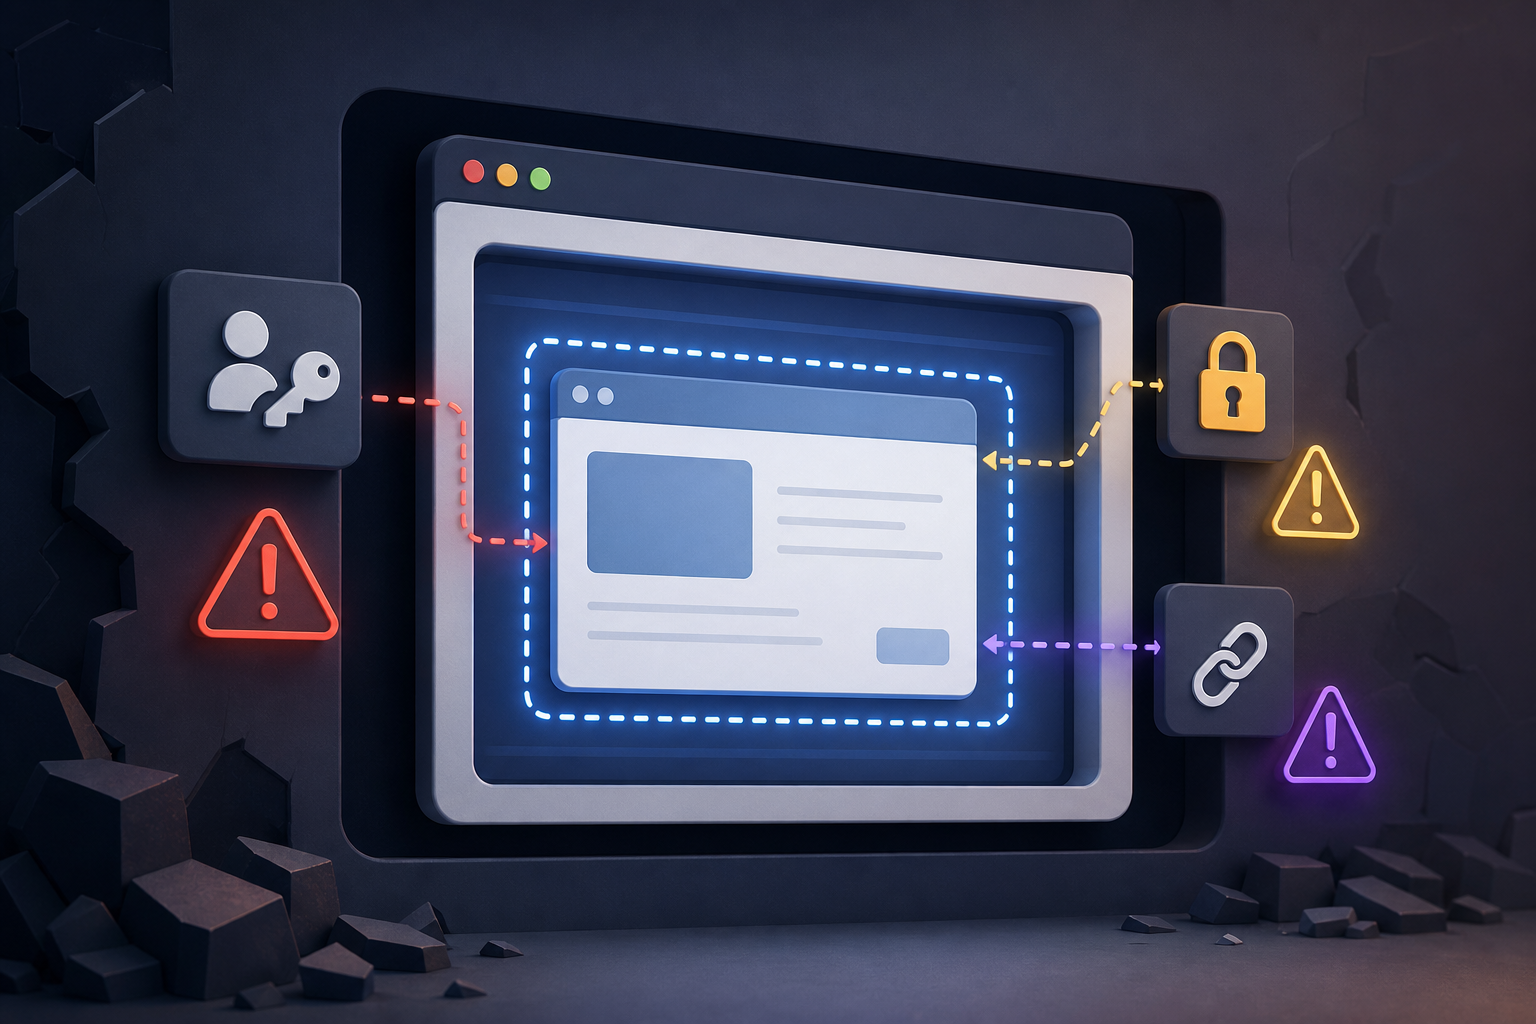
La primera capa es la interfaz embebida. En Apification, el Cloud embebido se presenta como un espacio de trabajo dentro del producto con sesión controlada y de marca, sesiones iframe firmadas, temas, permisos efectivos y comunicación JavaScript con el host. Para resellers, la sesión iframe es firmada y de corta duración. Eso reduce la tentación de crear accesos permanentes y fuerza a que cada lanzamiento tenga contexto: subcuenta, usuario y recursos permitidos.
La segunda capa es la integración de servidor. La REST API servidor a servidor gestiona recursos Cloud, usuarios, ajustes y trabajos de transformación desde el backend. La referencia REST es la lista autorizada de operaciones expuestas por API; las funciones no listadas permanecen como flujos de la interfaz de cuenta. Este punto evita una expectativa peligrosa: no todo lo que un usuario ve en la interfaz debe automatizarse desde la API. Si una operación debe ser automatizada, comprueba que esté en la referencia y diseña el flujo con credenciales de alcance limitado.
- Iframe: experiencia de usuario controlada y de marca.
- API REST/OpenAPI: operaciones de backend y automatización soportada.
- JavaScript host-iframe: selección, finalización y navegación mediante mensajes validados.
- Webhooks: reacción a eventos con cargas firmadas HMAC, historial y reintentos.
Qué debe resolver el tema visual y qué no debe prometer
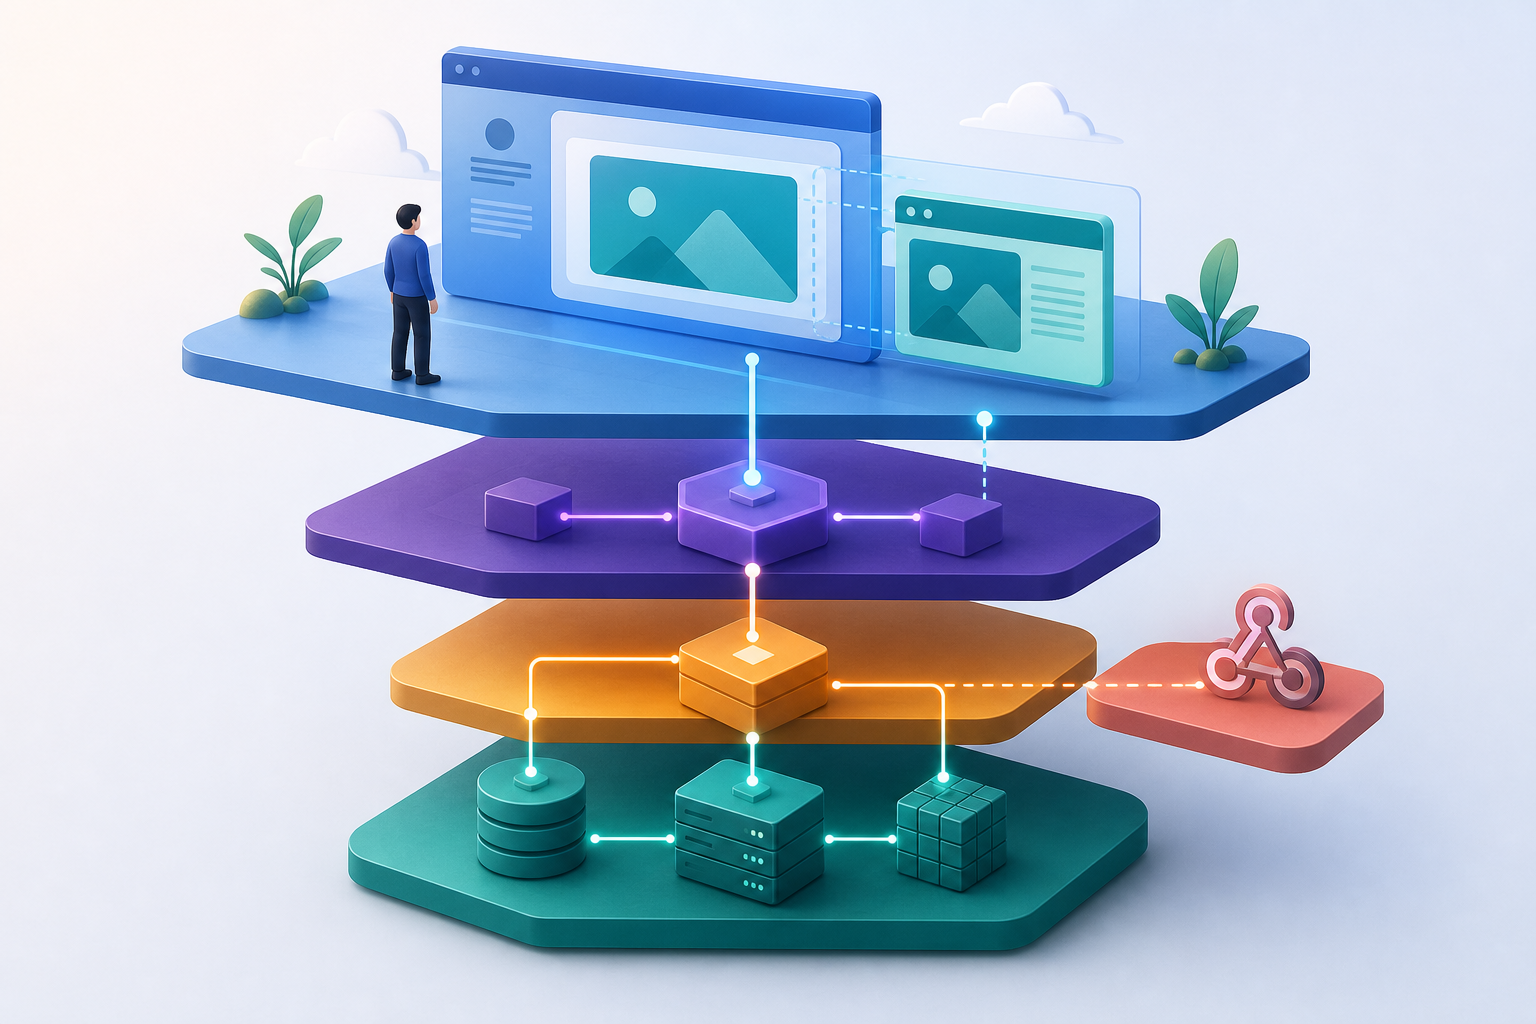
El tema visual debe resolver coherencia de experiencia: colores, apariencia y continuidad entre el portal del cliente y el Cloud embebido. Es razonable que una agencia quiera que el usuario no sienta un salto de producto al gestionar archivos, servicios o proyectos digitales. Apification permite adaptar la experiencia del Cloud embebido mediante temas y ajustes compatibles, conservando límites funcionales y de seguridad. Esa última parte es esencial: el tema acompaña la sesión, no redefine la autorización.
Lo que el tema no debe prometer es aislamiento de datos, seguridad o cambios de permisos. Un botón menos visible no equivale a una acción prohibida; una pantalla con marca del cliente no demuestra que el contexto esté limitado a su subcuenta; un color corporativo no caduca enlaces ni restringe descargas. En una revisión de integración, separa la validación visual de la validación de permisos. Aprueba el diseño cuando sea consistente, pero no lo uses como evidencia de seguridad.
- Usa el tema para apariencia, navegación percibida y consistencia de marca.
- No uses el tema para sustituir usuarios, grupos, restricciones o políticas efectivas.
- Documenta qué elementos son personalización visual y qué elementos son reglas de acceso.
Configuración heredada sin convertirla en una caja negra
La configuración heredada sirve para reducir ajustes manuales repetidos entre espacios o clientes. En una red de clientes, evita configurar desde cero cada experiencia embebida y ayuda a mantener consistencia operativa. En Apification, la configuración efectiva del lanzamiento combina políticas maestras, ajustes del cliente, tema y permisos. Esa combinación permite partir de una base común y ajustar lo específico de cada cliente, siempre que el equipo sepa qué regla viene de dónde.
El fallo habitual es que la herencia se vuelva invisible. Si nadie distingue entre política maestra, ajuste del cliente, tema y permiso, una incidencia se investiga a ciegas. Para evitarlo, mantén una matriz de configuración: qué valor se define globalmente, qué puede cambiar cada cliente, qué se calcula al lanzar la sesión y quién lo aprueba. En cambios sensibles, prueba al menos dos clientes con configuraciones diferentes para confirmar que la herencia no está filtrando capacidades no deseadas.
- Define una política maestra mínima y estable.
- Permite ajustes del cliente solo cuando haya una razón operativa clara.
- Registra la fuente de cada regla: maestra, cliente, tema o permiso.
- Revisa la configuración efectiva antes de habilitar el acceso a producción.
Credenciales y backend: separar acciones del usuario y acciones automatizadas
Las credenciales de servidor no deben llegar al navegador. La documentación de integración reseller de Apification es clara: aprovisionamiento, secretos y firma permanecen en servidores de confianza, mientras el navegador recibe solo contexto limitado y temporal. También desaconseja crear sesiones iframe en el navegador cuando eso expone secretos reutilizables. El backend debe autenticar al cliente y crear el contexto firmado sin entregar al frontend una clave que pueda reutilizarse fuera del flujo previsto.
En la práctica, conviene separar dos tipos de acciones. Las acciones del usuario ocurren dentro de la sesión embebida, con los permisos efectivos que corresponden a ese usuario, subcuenta y recursos. Las acciones automatizadas se ejecutan desde el backend mediante API con credenciales de alcance limitado, concediendo solo la lectura o escritura requerida. Para aprovisionamiento inicial, la API puede crear cuentas cliente, usuarios y configuración inicial desde la aplicación del reseller. Además, los identificadores externos deben mapearse de forma predecible para que los reintentos no creen recursos duplicados, y las escrituras compatibles pueden protegerse con claves de idempotencia.
- Nunca firmes sesiones embebidas desde código de navegador si eso expone secretos reutilizables.
- Usa credenciales con el menor alcance práctico para la integración.
- Mapea identificadores externos de forma estable para evitar duplicados.
- Aplica idempotencia en escrituras compatibles cuando haya reintentos de red.
Permisos, publicación y descargas antes de mostrar archivos
Antes de mostrar archivos dentro del portal, revisa usuarios, grupos, enlaces, restricciones y ventanas de publicación. Apification permite compartir elementos mediante enlaces, usuarios o grupos, y proporcionar descargas originales o transformadas. También permite proteger archivos y servicios con permisos, OTP, autenticación externa, restricciones y ventanas de publicación. Por eso, la pregunta no es solo si el iframe carga, sino si el usuario correcto ve los recursos correctos durante el periodo correcto y con el tipo de descarga previsto.
Una sesión firmada debe limitarse a la subcuenta, usuario y recursos permitidos correspondientes. No debe reutilizarse para varias subcuentas; cambiar de cliente requiere un nuevo contexto autorizado y firmado. Este criterio evita uno de los fallos más graves en portales multi-cliente: mantener una sesión válida mientras cambia el contexto visual del portal. Si el usuario selecciona otro cliente, fuerza una nueva resolución de identidad, política efectiva, tema y permisos en servidor.
- Comprueba usuarios y grupos antes de activar enlaces compartidos.
- Revisa si aplica OTP, autenticación externa, restricciones o ventanas de publicación.
- Valida si la descarga debe ser original o transformada.
- Al cambiar de cliente, genera un nuevo contexto firmado; no reutilices la sesión anterior.
Flujo recomendado de implementación y fallos frecuentes
Un flujo prudente empieza con un prototipo visual limitado, no con una apertura completa de archivos reales. Primero valida que el iframe embebido encaja en el portal y que la comunicación host-iframe cubre selección, finalización y navegación mediante mensajes validados. Después crea una prueba de permisos con usuarios de distintos perfiles y, si hay varios clientes, con subcuentas separadas. A continuación, prueba acciones permitidas y denegadas, manejo de errores, descargas originales o transformadas y expiración del contexto temporal.
Los fallos frecuentes siguen un patrón: confiar solo en el iframe, personalizar la interfaz antes de definir permisos, mezclar clientes en un mismo contexto, dejar enlaces activos indefinidamente o no registrar qué parte controla cada acción. La solución es asignar responsabilidades. El tema controla apariencia; la configuración heredada aporta consistencia; el backend firma, aprovisiona y guarda secretos; la API automatiza operaciones soportadas; los permisos gobiernan acceso; y los webhooks notifican eventos con entregas firmadas, historial y reintentos. Cuando cada capa tiene dueño, las incidencias son más fáciles de reproducir y corregir.
- Paso 1: prototipo visual con datos no sensibles.
- Paso 2: matriz de permisos por usuario, grupo, cliente y recurso.
- Paso 3: pruebas de acciones permitidas, denegadas y errores esperados.
- Paso 4: revisión de enlaces, ventanas, OTP si aplica y descargas.
- Paso 5: documentación interna de qué capa controla cada decisión.
Preguntas frecuentes
¿Un Cloud embebido con marca propia se puede resolver solo con un iframe?
No conviene plantearlo así. En Apification, la integración embebida combina iframe firmado, API, configuración heredada, temas visuales, permisos efectivos y comunicación JavaScript validada con el host.
¿Dónde deben generarse las sesiones iframe firmadas?
Deben generarse en servidores de confianza. El backend autentica al cliente y crea el contexto firmado; el navegador solo debe recibir contexto limitado y temporal, sin secretos reutilizables.
¿El tema visual puede cambiar permisos o aislar datos entre clientes?
No. El tema adapta la apariencia y la coherencia de experiencia, pero debe conservar los límites funcionales y de seguridad. El aislamiento depende del contexto firmado, permisos y políticas efectivas.
¿Qué ocurre si el usuario cambia de cliente dentro del portal?
Debe crearse un nuevo contexto autorizado y firmado. Una sesión embebida no debe reutilizarse para varias subcuentas, aunque la interfaz del portal ya haya cambiado visualmente.
¿Cuándo usar API y cuándo usar la interfaz embebida?
Usa la interfaz embebida para acciones del usuario dentro del Cloud. Usa la REST API para operaciones servidor a servidor soportadas, como gestionar recursos Cloud, usuarios, ajustes y trabajos de transformación, siempre según la referencia autorizada.
Fuentes y lecturas
Documentación consultada para elaborar este artículo.
- Integración para resellers — Apification
- Integrate Apification into your product — Apification
- REST API reference — Apification
- Apification Cloud — Apification
- Sharing and distribution — Apification
- Security and access control — Apification
- Landing pages — Apification
- Survey documentation — Apification
- Permissions Policy — MDN Web Docs
- iframe: HTML inline frame element — MDN Web Docs
Explora Apification
Artículos relacionados
Agencias y subcuentas
Subcuentas delegadas sin exponer claves: patrón seguro para agencias
Guía práctica para agencias que quieren dar autonomía a cada cliente en Apification sin entregar credenciales ni mezclar archivos, permisos o operaciones.
Agencias y subcuentas
Flujo de selección de archivos para agencias: recibir, revisar y entregar sin perder versiones
Un patrón operativo para que agencias y equipos creativos reciban materiales de clientes, seleccionen activos, coordinen revisiones y entreguen archivos finales con control de versiones.