Sécurité et confidentialité
Liens protégés par OTP : partager fichiers et services sans dépendre d’une simple URL
Guide pratique pour utiliser permissions, liens, OTP, authentification externe et fenêtres de publication dans Apification sans confondre contrôle d’accès et contrôle de l’usage ultérieur.
Le problème : une URL transférée n’identifie pas le bon destinataire
Partager un lien est pratique, mais une URL ne prouve pas à elle seule que la personne qui l’ouvre est bien celle prévue. Si le lien est transféré, collé dans le mauvais chat ou conservé dans un ancien e-mail, tout accès futur dépendra de la façon dont la ressource est configurée. L’OWASP avertit qu’une référence visible dans une URL ou un paramètre ne doit pas être considérée comme une autorisation suffisante pour accéder à un objet ; l’application doit vérifier les permissions avant de livrer le contenu.
Dans les opérations, la formation, le support ou les agences, le risque ne vient pas toujours d’un attaquant sophistiqué. Souvent, l’erreur naît de processus ordinaires : envoyer un dossier à trop de personnes, laisser un formulaire ouvert après la date limite, mélanger collaboration interne et liens publics ou ne pas retirer les accès à la clôture d’un projet. C’est pourquoi il est préférable de concevoir une couche d’accès avant de publier : décider de l’audience, de l’action autorisée, de la période de disponibilité et de la méthode de vérification.
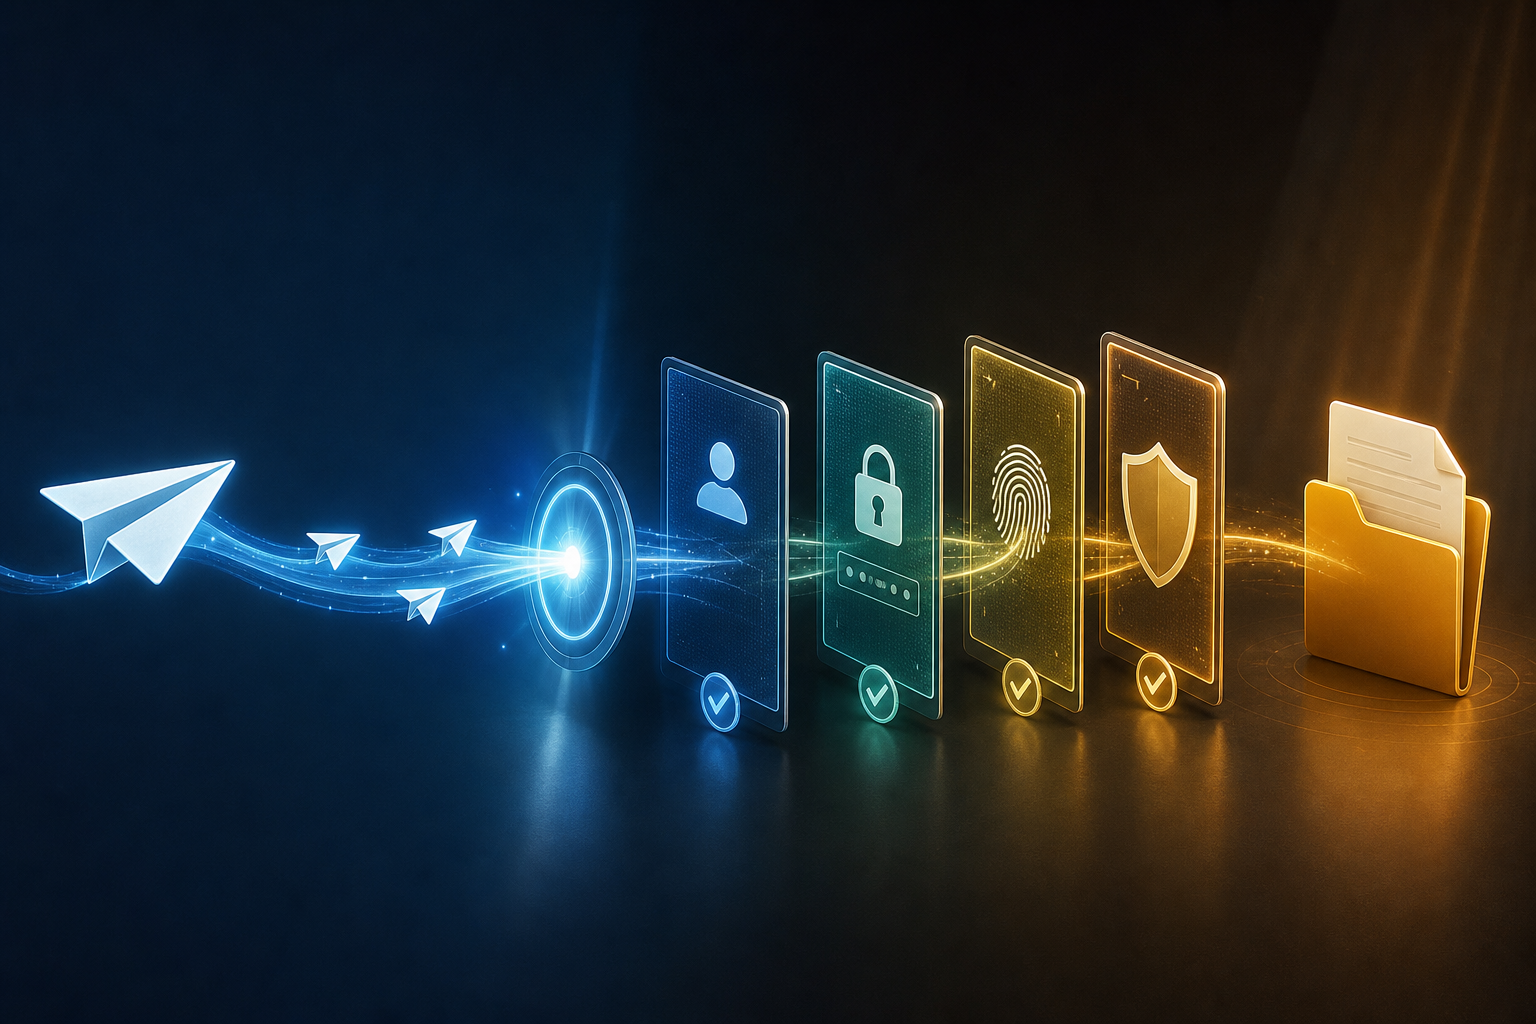
Ce que contrôle chaque couche dans Apification
Apification Cloud permet de gérer des fichiers, services et projets numériques dans un espace organisé, versionné et prêt à être partagé. Les nouvelles ressources ne sont pas publiques par défaut : elles restent privées jusqu’à ce que leur visibilité soit modifiée ou que des destinataires soient configurés. Cette base est importante, car elle évite de partir d’un lien ouvert et oblige à décider comment chaque élément sera exposé.
Les contrôles ne sont pas équivalents. Dans Apification, utilisateurs, groupes, liens et publication sont gérés au moyen de contrôles indépendants. Il est possible d’accorder l’accès à des utilisateurs précis ou à des groupes réutilisables sans publier l’élément, tandis que la publication expose une vue ou un lien configuré sans donner accès au compte. L’OTP protège une interaction publique, mais ne remplace pas les permissions internes ; l’authentification externe délègue les vérifications d’identité à des fournisseurs compatibles lorsque le service exige un compte existant.
- Permissions d’utilisateur ou de groupe : adaptées à la collaboration authentifiée et à l’accès interne contrôlé.
- Lien partagé : utile pour la distribution, à condition que sa portée et ses actions soient limitées.
- OTP : ajoute une vérification ponctuelle avant d’autoriser une participation protégée.
- Authentification externe : appropriée lorsqu’il faut vérifier une identité auprès d’un fournisseur compatible.
- Restrictions et fenêtres : limitent les dates de début, d’expiration, la capacité, les règles de participation et les conditions du service.
Quand utiliser des liens protégés par OTP
Les liens protégés par OTP conviennent bien lorsque le destinataire ne doit pas devenir un collaborateur permanent, mais qu’il est utile de vérifier l’interaction avant de livrer un fichier, d’ouvrir un formulaire ou d’autoriser une participation. Par exemple, une livraison à des participants inscrits, un support pour des clients identifiés ou une page publiée pendant une campagne peuvent bénéficier d’un code à usage unique envoyé par le canal configuré.
Ils sont également utiles lorsque le contenu ne justifie pas la création d’accès internes pour chaque personne, mais qu’un lien ouvert serait trop large. Dans les formulaires d’Apification, l’accès public peut être remplacé par un OTP ou une authentification externe prise en charge, avec des fenêtres de publication et des limites de réponse. Ainsi, une équipe peut combiner audience, vérification, période d’activité et contrôle de participation sans donner plus d’accès que nécessaire à la ressource originale.
- Utilisez-les pour des accès ponctuels avec des destinataires externes identifiables.
- Utilisez-les pour des contenus sensibles qui ne devraient pas rester accessibles indéfiniment via une URL ouverte.
- Utilisez-les pour des services publiés, comme des formulaires ou des pages d’inscription, lorsque la participation doit être protégée.
- Utilisez-les lorsque la révocation des accès futurs fait partie du processus opérationnel.
Quand l’OTP ne suffit pas et quelles attentes ajuster
L’OTP contrôle l’accès avant l’interaction protégée, mais il ne contrôle pas tout ce qui se passe ensuite. Si le destinataire télécharge un document, fait des captures, copie du texte ou redistribue le fichier par un autre canal, la protection du lien n’empêche plus ces usages ultérieurs. Cette distinction est essentielle : les mesures décrites contrôlent l’accès dans Apification, mais ne transforment pas le fichier téléchargé en un objet impossible à transférer.
Il ne faut pas non plus supposer que protéger le lien chiffre, signe ou tamponne le PDF téléchargé. Apification peut livrer l’original stocké sans modifier l’élément Cloud et aussi générer des téléchargements transformés pour la livraison sans remplacer la source. S’il existe des obligations légales, contractuelles ou de confidentialité, le titulaire doit les compléter par des politiques, des communications, des accords et une gestion documentaire ; Apification fournit les journaux disponibles, mais la conservation, l’exportation et l’interprétation juridique relèvent du titulaire selon ses obligations.
- N’utilisez pas l’OTP comme substitut à des accords de confidentialité lorsque le risque porte sur la redistribution ultérieure.
- Ne le considérez pas comme une preuve légale automatique d’identité si votre processus exige des validations externes spécifiques.
- Ne confondez pas contrôle d’accès à la ressource et contrôle permanent du fichier déjà téléchargé.
- Ne publiez pas de contenu hautement sensible si vous n’acceptez pas le risque résiduel de copie ou de capture.
Flux recommandé dans Apification
La démarche la plus sûre commence par choisir l’audience avant de choisir le lien. Préparez d’abord le fichier, formulaire, page ou service dans Cloud et vérifiez que le contenu final se trouve au bon endroit. S’il s’agit d’un document bureautique, il peut être modifié avec ONLYOFFICE tout en restant dans le stockage Cloud ; s’il s’agit d’une ressource déjà transformée, rappelez-vous que le téléchargement transformé est généré pour la livraison et ne remplace pas l’original.
Décidez ensuite qui doit accéder et ce que cette personne doit pouvoir faire : voir, participer ou télécharger. Apification peut afficher au destinataire uniquement les actions autorisées par la ressource. Configurez des utilisateurs ou des groupes si vous avez besoin d’une collaboration authentifiée ; utilisez la publication et le lien si la distribution est externe ; ajoutez l’OTP ou l’authentification externe si la participation ne doit pas être ouverte ; et limitez les dates de début, d’expiration, la capacité, les règles de participation ou les conditions spécifiques du service lorsque cela s’applique.
- Confirmez que la nouvelle ressource reste privée jusqu’à la configuration de la visibilité ou des destinataires.
- Définissez l’audience : utilisateur, groupe, public avec lien, OTP ou authentification externe.
- Réduisez les actions : seulement voir, participer ou télécharger si le cas l’exige.
- Activez une fenêtre de publication avec début et expiration lorsque l’accès est temporaire.
- Testez comme destinataire avant d’envoyer le lien définitif.
Exemple pratique : dossier de formation pour participants inscrits
Imaginez une équipe de formation qui doit remettre un dossier à des participants inscrits après un événement. Publier une URL ouverte pendant des mois serait pratique, mais peu contrôlé. Dans Apification, l’équipe peut conserver le dossier dans Cloud, garder l’original géré dans l’espace de travail et préparer une livraison qui affiche uniquement les actions nécessaires, par exemple le téléchargement du matériel ou sa consultation si c’est l’expérience prévue.
Le flux serait opérationnel : charger ou préparer le dossier, confirmer l’audience inscrite, publier l’accès pendant une période définie et exiger un OTP avant d’autoriser la participation protégée. Si le dossier est proposé dans un format transformé, cette livraison ne remplace pas l’original stocké. À la fin de la fenêtre, modifier la visibilité, les utilisateurs ou les groupes met à jour les accès futurs, tandis que le propriétaire conserve le contrôle de l’original et de son historique dans Cloud.
- Avant l’envoi : validez le bon fichier, le nom de téléchargement lisible et l’audience prévue.
- Pendant la livraison : utilisez l’OTP et une fenêtre de publication alignée sur la période de la formation.
- Après la clôture : retirez ou ajustez la visibilité et documentez l’accès qui devait exister.
Matrice de tests avant publication
Tester le lien en tant que propriétaire ne suffit pas. Le test doit simuler de vrais destinataires et des conditions d’échec. L’OWASP reconnaît comme un schéma de contrôle d’accès défaillant la possibilité de contourner les contrôles en modifiant l’URL, l’état de l’application, la page HTML ou les requêtes API. Même si l’équipe ne réalise pas un audit technique complet, elle peut vérifier que la ressource n’est pas livrée lorsque l’autorisation manque ou lorsque la fenêtre n’est plus active.
Il est conseillé de répéter ces tests chaque fois que la visibilité, l’audience, le téléchargement ou la période change. Dans Apification, les changements de visibilité, d’utilisateurs ou de groupes mettent à jour les accès futurs, mais cela n’élimine pas la nécessité de vérifier l’expérience externe. Utilisez un navigateur privé, un mobile et un compte sans permissions pour éviter de fausses conclusions dues à des sessions déjà ouvertes ou aux caches du navigateur.
- Utilisateur autorisé : il accède et ne voit que les actions autorisées.
- Utilisateur non autorisé : il ne doit pas obtenir le contenu simplement parce qu’il connaît l’URL.
- OTP incorrect : la participation protégée ne doit pas s’ouvrir.
- Lien expiré : la fenêtre expirée doit bloquer les nouveaux accès.
- Navigateur privé : confirmez que vous ne dépendez pas d’une session interne ouverte.
- Mobile : vérifiez que le flux OTP et téléchargement est compréhensible.
- Téléchargement transformé : vérifiez le format et confirmez que l’original Cloud n’est pas remplacé.
Erreurs fréquentes et critères de décision
L’erreur la plus courante consiste à partager d’abord et à protéger ensuite. Si une URL ouverte a déjà circulé, ajouter l’OTP plus tard peut réduire les accès futurs, mais ne récupère pas les copies téléchargées et n’empêche pas les captures antérieures. Une autre erreur fréquente consiste à mélanger liens publics et permissions internes : accorder une collaboration authentifiée à quelqu’un qui avait seulement besoin de télécharger un fichier augmente inutilement la portée. Apification sépare précisément la collaboration interne, la visibilité publique et la livraison de fichiers afin d’éviter d’accorder plus d’accès que nécessaire.
Comme critère pratique, utilisez les permissions d’utilisateur ou de groupe lorsqu’il existe une relation de collaboration continue ; utilisez un lien avec restrictions lorsque la distribution est large mais à faible risque ; ajoutez l’OTP lorsque vous voulez vérifier une participation ponctuelle ; recourez à une authentification externe compatible lorsque le service exige un compte existant ; et appliquez des fenêtres de publication chaque fois que l’accès a une date naturelle de début et de fin. Documentez qui doit accéder, pendant combien de temps, par quel canal l’accès est communiqué et qui vérifiera le retrait.
- Ne laissez pas de liens ouverts indéfiniment par commodité opérationnelle.
- Ne supposez pas que le lien protégé modifie la sécurité du fichier en dehors d’Apification.
- N’oubliez pas de tester les utilisateurs sans permissions et les liens expirés.
- Ne confondez pas les journaux disponibles avec une interprétation juridique automatique.
- N’accordez pas de collaboration interne si vous avez seulement besoin d’une livraison contrôlée.
Questions fréquentes
Que sont les liens protégés par OTP dans Apification ?
Ce sont des liens ou interactions publiés qui exigent un mot de passe à usage unique avant d’autoriser une participation protégée. L’OTP ajoute une couche de vérification, mais ne remplace pas les permissions internes des utilisateurs, groupes et paramètres de visibilité.
Un lien avec OTP empêche-t-il quelqu’un de transférer un fichier téléchargé ?
Non. L’OTP contrôle l’accès préalable dans Apification. Si le destinataire télécharge, copie, capture ou redistribue le contenu par un autre canal, cet usage ultérieur sort du contrôle technique du lien.
Quand faut-il utiliser l’authentification externe plutôt que l’OTP ?
Il est conseillé de l’évaluer lorsque le service exige que le destinataire utilise un compte existant chez un fournisseur externe compatible. L’OTP convient mieux aux accès ponctuels où une vérification de participation protégée suffit.
Puis-je limiter la durée pendant laquelle un lien est disponible ?
Oui. Apification permet d’utiliser des fenêtres de publication avec des dates de début et d’expiration, ainsi que des restrictions comme la capacité, les règles de participation et les conditions spécifiques du service.
Que dois-je tester avant d’envoyer un accès externe ?
Testez un utilisateur autorisé, un utilisateur non autorisé, un OTP incorrect, un lien expiré, un navigateur privé, un mobile et, si vous livrez un autre format, le téléchargement transformé. Vous réduisez ainsi les erreurs avant de distribuer le lien.
Sources et lectures
Documentation consultée pour préparer cet article.
- Cloud de Apification — Apification
- Seguridad y control de acceso — Apification
- Compartición y distribución — Apification
- Surveys and forms — Apification
- A01:2021 – Broken Access Control — OWASP Foundation
- General Access Control Design, OWASP ASVS 4.0.3 taxonomy — OWASP Foundation
- Insecure Direct Object Reference Prevention Cheat Sheet — OWASP Cheat Sheet Series
- Authorization Regression Testing Cheat Sheet — OWASP Cheat Sheet Series
- Web Authentication: An API for accessing Public Key Credentials - Level 3 — W3C
- RFC 6750: The OAuth 2.0 Authorization Framework: Bearer Token Usage — RFC Editor / IETF
Découvrez Apification
Articles associés
Sécurité et confidentialité
Téléchargements temporaires de fichiers : publier, contrôler et retirer des contenus sans perdre le fichier maître
Guide pratique pour organiser des téléchargements temporaires de fichiers avec la bonne version, des permissions ajustées, des formats de livraison et une clôture de campagne contrôlée.
Sécurité et confidentialité
Protéger, modifier et recueillir des preuves dans les PDF : ce que résout chaque couche
Guide pratique pour distinguer le contrôle d’accès, l’édition, la transformation et la preuve lors du partage de PDF sensibles avec des équipes internes ou externes.