API y automatización
Cómo rotar credenciales de una API sin dejar una integración de archivos a medias
Una guía para preparar, desplegar, verificar y retirar credenciales de API con controles que reducen el riesgo de interrumpir los flujos de archivos.
Qué significa rotar una credencial y cuándo hacerlo
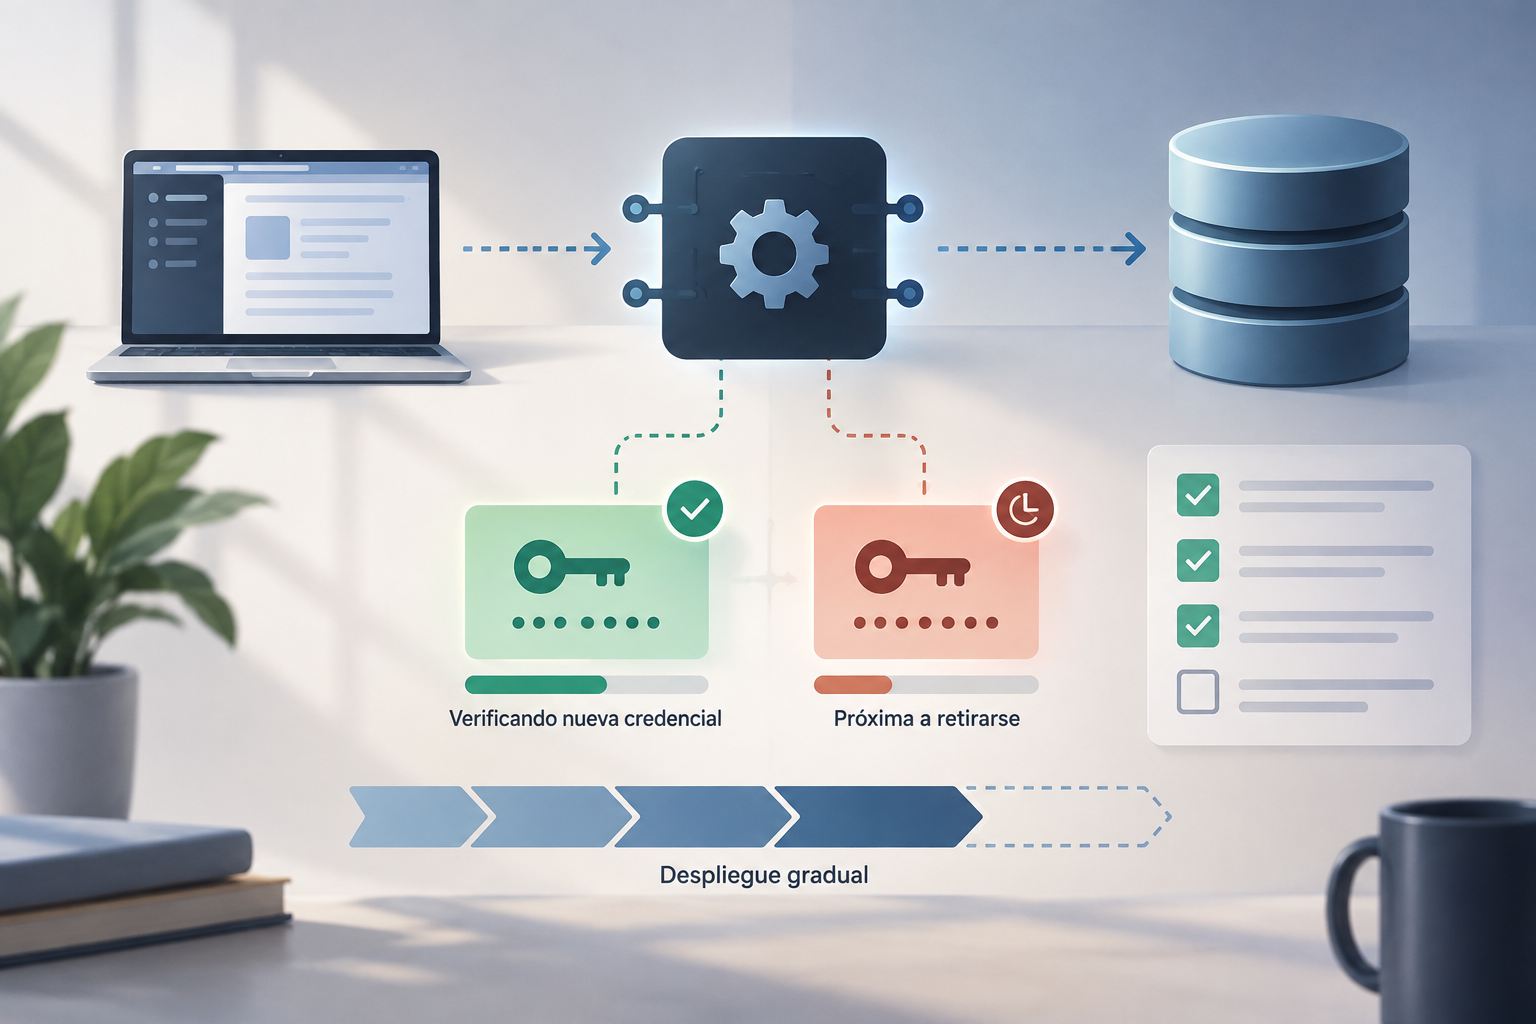
Rotar credenciales de API significa sustituir el secreto utilizado por una integración y comprobar que los procesos autorizados funcionan con el nuevo valor. Puede ser un cambio planificado, una respuesta ante una posible exposición o una tarea tras la salida de una persona que tenía acceso. En cada caso conviene definir el motivo y el alcance: qué credencial se cambiará, qué sistemas la usan y quién coordina la operación. La rotación no es, por sí sola, una revisión completa de permisos.
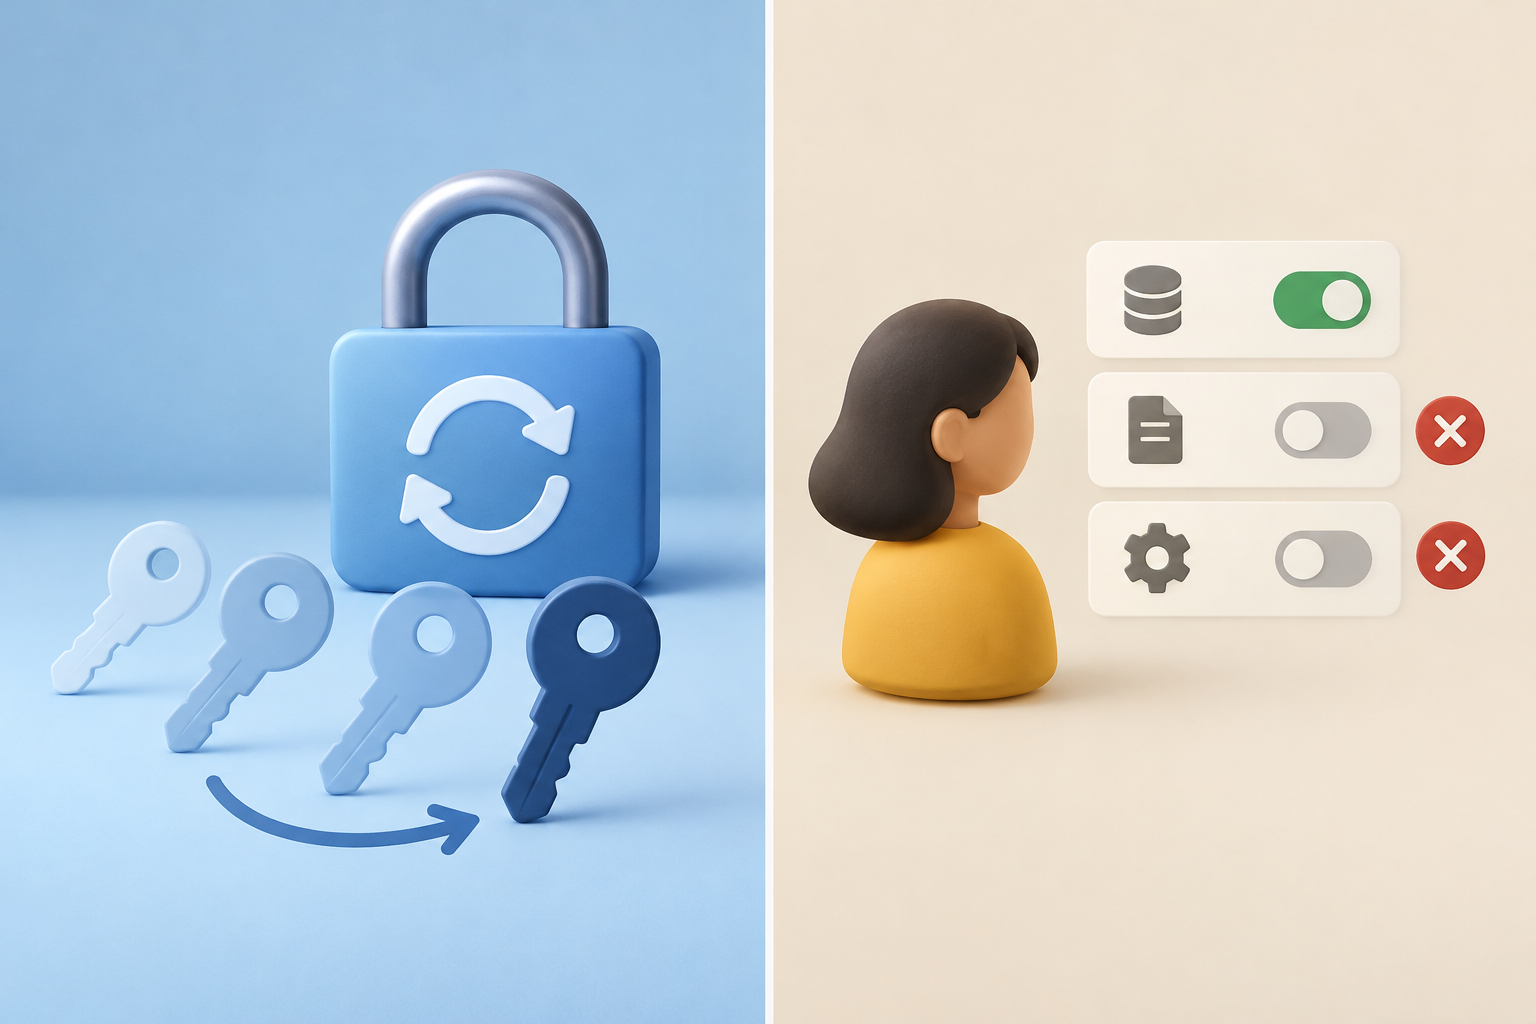
Si una persona ya no debe acceder, revocar o ajustar sus permisos es una acción distinta y puede ser necesaria aunque la credencial de una aplicación no cambie. A la inversa, sustituir una clave no garantiza que se hayan eliminado accesos personales innecesarios. Mantén ambos objetivos separados en el plan. Si hay sospecha de exposición, prioriza limitar el uso del secreto afectado y sigue el procedimiento de respuesta de tu organización y del proveedor, sin esperar a una ventana de mantenimiento ordinaria.
- Cambio planificado: fija responsables, alcance y ventana de ejecución.
- Exposición sospechada: trata el secreto como potencialmente comprometido y evita copiarlo a canales de coordinación.
- Salida de una persona: revisa también los permisos individuales, no solo la credencial técnica.
Inventariar consumidores antes de tocar el secreto
Empieza por la documentación vigente de la API concreta. Confirma el tipo de autenticación, cómo se emiten y revocan las credenciales, qué permisos pueden asociarse y qué respuestas esperar ante una credencial inválida. No extrapoles el procedimiento de otro servicio: algunos proveedores ofrecen una opción específica de rotación o un límite temporal, pero eso no demuestra que tu API disponga de la misma función. En Apification, las integraciones pueden utilizar REST API, OpenAPI, webhooks, iframe y JavaScript; verifica en la documentación aplicable cuál es el mecanismo de tu integración.
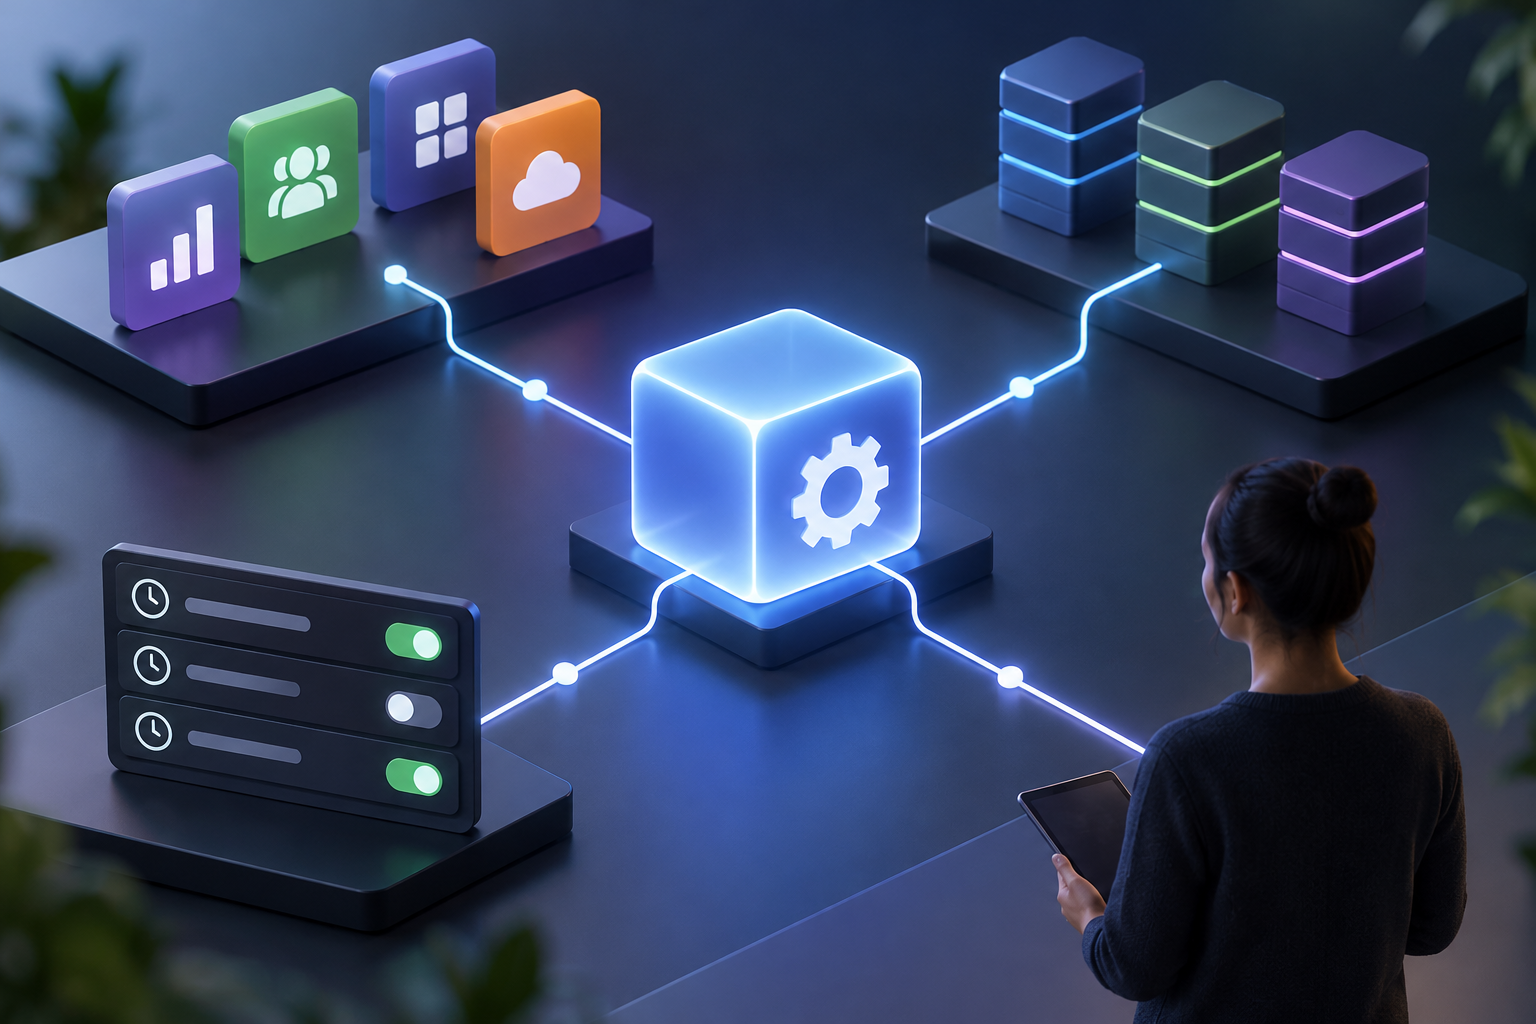
Después, identifica cada consumidor del secreto. El inventario debe abarcar aplicaciones y entornos —por ejemplo, pruebas y producción—, además de trabajadores, tareas programadas, procesos de importación o exportación y servicios que se ejecutan fuera del horario habitual. Busca también configuraciones duplicadas y copias de despliegue antiguas. Un listado incompleto suele manifestarse como fallos intermitentes: la aplicación principal funciona, pero una tarea nocturna conserva el valor anterior.
- Anota responsable, entorno, ubicación de configuración y frecuencia de ejecución de cada consumidor.
- Incluye procesos en segundo plano y réplicas que puedan seguir activas.
- No guardes el valor de la credencial en el inventario.
Preparar emisión, distribución y posible solapamiento
Antes del cambio, confirma quién está autorizado para emitir una credencial nueva y quién puede retirar la anterior. Decide cómo se distribuirá el secreto de forma protegida, cómo se actualizarán las instancias y quién comprobará cada etapa. Utiliza los mecanismos de gestión de secretos y despliegue que ya tenga aprobados tu organización; evita tratar el correo, los tickets o el código fuente como almacenes de credenciales. Si no existe un proceso definido, acuerda uno antes de generar o mover el secreto.
Pregunta expresamente al proveedor si es posible mantener dos credenciales válidas durante una transición, cuánto dura ese solapamiento y cómo se revoca cada una. No lo des por supuesto: la evidencia disponible no permite afirmar que Apification admita credenciales simultáneas, rotación automática o un período de solapamiento. Si la API no permite transición paralela, planifica una ventana coordinada, identifica el orden documentado de las acciones y acuerda cómo limitar el impacto si algo falla.
- Confirma el procedimiento actual en documentación oficial antes de ejecutar.
- Asegura que responsables de aplicación, operación y API estén disponibles durante el cambio.
- No generes una credencial para luego dejarla sin responsable ni consumidor identificado.
Actualizar la configuración de forma controlada
Cuando el proveedor haya emitido la credencial y el procedimiento esté claro, actualiza la configuración protegida desde el mecanismo definido. Evita incorporarla al repositorio, a archivos compartidos sin control, a comandos que queden en el historial del terminal o a registros de depuración. Comprueba también que los mensajes de error no impriman encabezados, parámetros ni valores sensibles. En los tickets de cambio registra el estado y la hora de cada paso, nunca el secreto ni capturas que permitan recuperarlo.
Despliega por etapas cuando la arquitectura y el método de autenticación lo permitan: primero un consumidor acotado, después los restantes y, por último, los procesos menos frecuentes. En cada etapa observa el resultado antes de continuar. Si no es posible una actualización gradual, coordina el cambio como una operación única y comunica qué servicios podrían detenerse temporalmente. No confundas un despliegue completo con una verificación: un proceso puede arrancar correctamente y fallar al ejecutar una operación concreta sobre archivos.
- Actualiza todos los entornos previstos y confirma qué instancias recibieron la configuración.
- No publiques el secreto en código, registros, conversaciones ni solicitudes de soporte.
- Detén el avance si aparecen errores no explicados o una instancia conserva una configuración anterior.
Probar el flujo real de archivos
Define una prueba pequeña y representativa antes de empezar. Comprueba primero que el consumidor autentica y que la respuesta de la API corresponde a la operación esperada. Después verifica los permisos mínimos necesarios y ejecuta una lectura o escritura acotada, según lo que haga la integración. Revisa el resultado del archivo y el tratamiento de errores; no basta con comprobar que una solicitud obtuvo respuesta. Usa datos adecuados para pruebas y evita sobrescribir contenido real sin autorización.
Repite la comprobación en los consumidores que no comparten ciclo de ejecución con la aplicación principal. Incluye tareas programadas, trabajadores y procesos que se activan por webhooks cuando correspondan. Apification ofrece integraciones mediante API y webhooks, y sus servicios de automatización incluyen reintentos, historial y estadísticas; esas capacidades pueden ayudar a revisar la actividad de una integración, pero no sustituyen la prueba de autenticación ni confirman por sí solas que todos los consumidores estén actualizados. Registra resultados observables y el alcance exacto de la prueba.
- Autenticación: el nuevo secreto se acepta desde el consumidor previsto.
- Autorización: la integración conserva solo los permisos requeridos para su tarea.
- Archivo: lectura, escritura o transformación prevista termina y el resultado es comprobable.
- Asincronía: no quedan tareas fallidas o pendientes sin investigar.
Retirar la credencial anterior con evidencia
No retires la credencial anterior solo porque el servicio principal responde. Primero compara el inventario con las instancias activas y las tareas ejecutadas durante el período de observación que tenga sentido para la frecuencia de cada consumidor. Busca solicitudes que sigan usando el valor antiguo, si la API proporciona registros adecuados, y verifica que no haya trabajadores olvidados o despliegues pendientes. Si no tienes visibilidad suficiente, identifica esa limitación y no la conviertas en una afirmación de que todos los consumidores están migrados.
Cuando la evidencia y el procedimiento documentado indiquen que es seguro, revoca o desactiva la credencial anterior según las instrucciones del proveedor. Conserva una nota del momento y del responsable, pero no el secreto. Si el proveedor ofrece opciones particulares —por ejemplo, una acción de rotación o un límite de tiempo— sigue su documentación vigente; el mecanismo de una plataforma no es una regla general. La rotación no altera automáticamente los archivos. Para recuperar contenido, usa el historial de versiones de Cloud si resulta pertinente, como una acción separada.
- Comprueba consumidores activos y procesos de baja frecuencia antes de revocar.
- Sigue el mecanismo de retirada documentado por la API, sin improvisar.
- Confirma que la credencial anterior ya no sea necesaria y registra la decisión.
Recuperación, fallos habituales y lista para la próxima vez
Los fallos más comunes son previsibles: un secreto en caché, una réplica olvidada, una tarea programada que no se ejecutó durante la prueba o un despliegue aplicado solo a una parte de las instancias. También puede ocurrir que la credencial anterior se revoque antes de terminar la actualización. Define de antemano quién puede detener el despliegue, qué señales requieren pausar y cómo comunicar el incidente. Si el secreto se considera expuesto, no lo restaures como solución automática: una recuperación que lo reactive puede volver a abrir el riesgo.
El plan de recuperación debe depender del estado real de las credenciales y del procedimiento del proveedor. Si la nueva no funciona y la anterior sigue activa y no está comprometida, el responsable puede detener el avance y aplicar el procedimiento aprobado para volver a un estado operativo. Si la anterior fue expuesta o ya se revocó, no asumas que se puede recuperar; solicita la emisión de otra credencial o sigue las instrucciones del servicio. Al cerrar, documenta causas, pasos completados y pendientes, sin almacenar secretos ni datos sensibles.
- Antes: documentación consultada, consumidores inventariados, responsables disponibles y recuperación acordada.
- Durante: configuración protegida, despliegue controlado, pruebas de archivos y supervisión de procesos asíncronos.
- Después: credencial antigua retirada según procedimiento, resultado confirmado y notas sin secretos.
- Si hay duda: pausa, conserva evidencias no sensibles y consulta al proveedor antes de revocar o restaurar.
Preguntas frecuentes
¿Todas las API permiten mantener dos credenciales durante la rotación?
No debe suponerse. Confirma en la documentación vigente si la API admite credenciales simultáneas, cuánto dura cualquier solapamiento y cómo se revoca cada valor. La evidencia disponible no establece esas capacidades para Apification.
¿Rotar una credencial equivale a retirar el acceso de una persona?
No. La rotación sustituye el secreto de una integración; revisar o revocar permisos individuales es una tarea distinta. Puede ser necesario realizar ambas acciones según el motivo del cambio.
¿Qué debo probar antes de retirar la credencial anterior?
Comprueba autenticación, permisos requeridos y una operación representativa de lectura o escritura. Incluye trabajadores y tareas programadas, y revisa errores y ejecuciones pendientes antes de seguir el procedimiento documentado para revocar.
Fuentes y lecturas
Documentación consultada para elaborar este artículo.
- Rotación de las claves API — Rapyd
- Rotar las credenciales del clúster — Google Cloud
Explora Apification
Artículos relacionados
API y automatización
Null, vacío, cero o campo ausente: cómo evitar cambios de significado en JSON para una API
Distingue los valores de un payload JSON y consulta el contrato de la API antes de decidir cómo transformar o enviar cada uno.
API y automatización
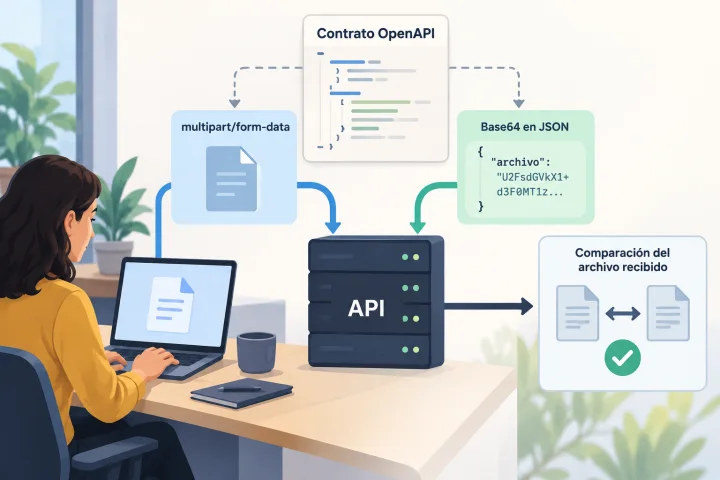
Enviar archivos a una API: multipart o Base64 y cómo evitar cargas dañadas
La representación correcta depende del contrato de cada endpoint. Aprende a inspeccionarlo, construir solicitudes compatibles y verificar el archivo recibido antes de poner la integración en producción.
API y automatización
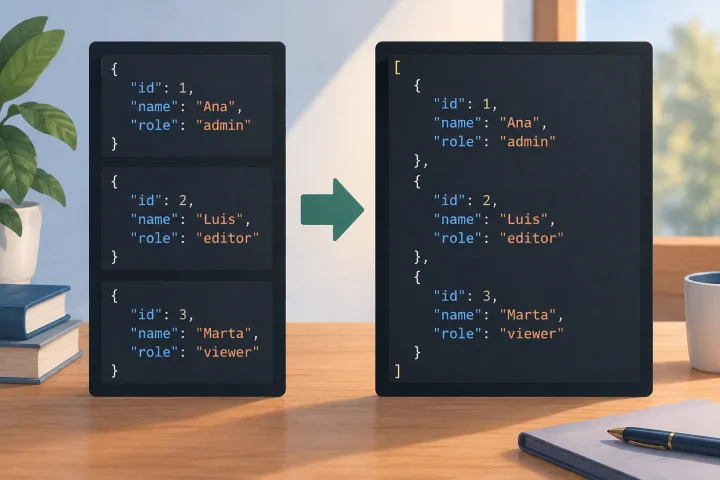
JSON Lines o array JSON: prepara registros para una API sin perder datos
JSON Lines y un array JSON pueden contener registros similares, pero no tienen la misma estructura. Aprende a comprobar el contrato de la API, transformar una muestra y revisar el resultado antes del envío.