API y automatización
Integrar una API de archivos con OpenAPI: contrato, pruebas y errores antes de automatizar
Guía práctica para convertir una especificación OpenAPI en un flujo verificable al integrar archivos, transformaciones y Cloud con REST, webhooks, iframe y JavaScript.
La integración falla cuando la API se trata como llamadas sueltas
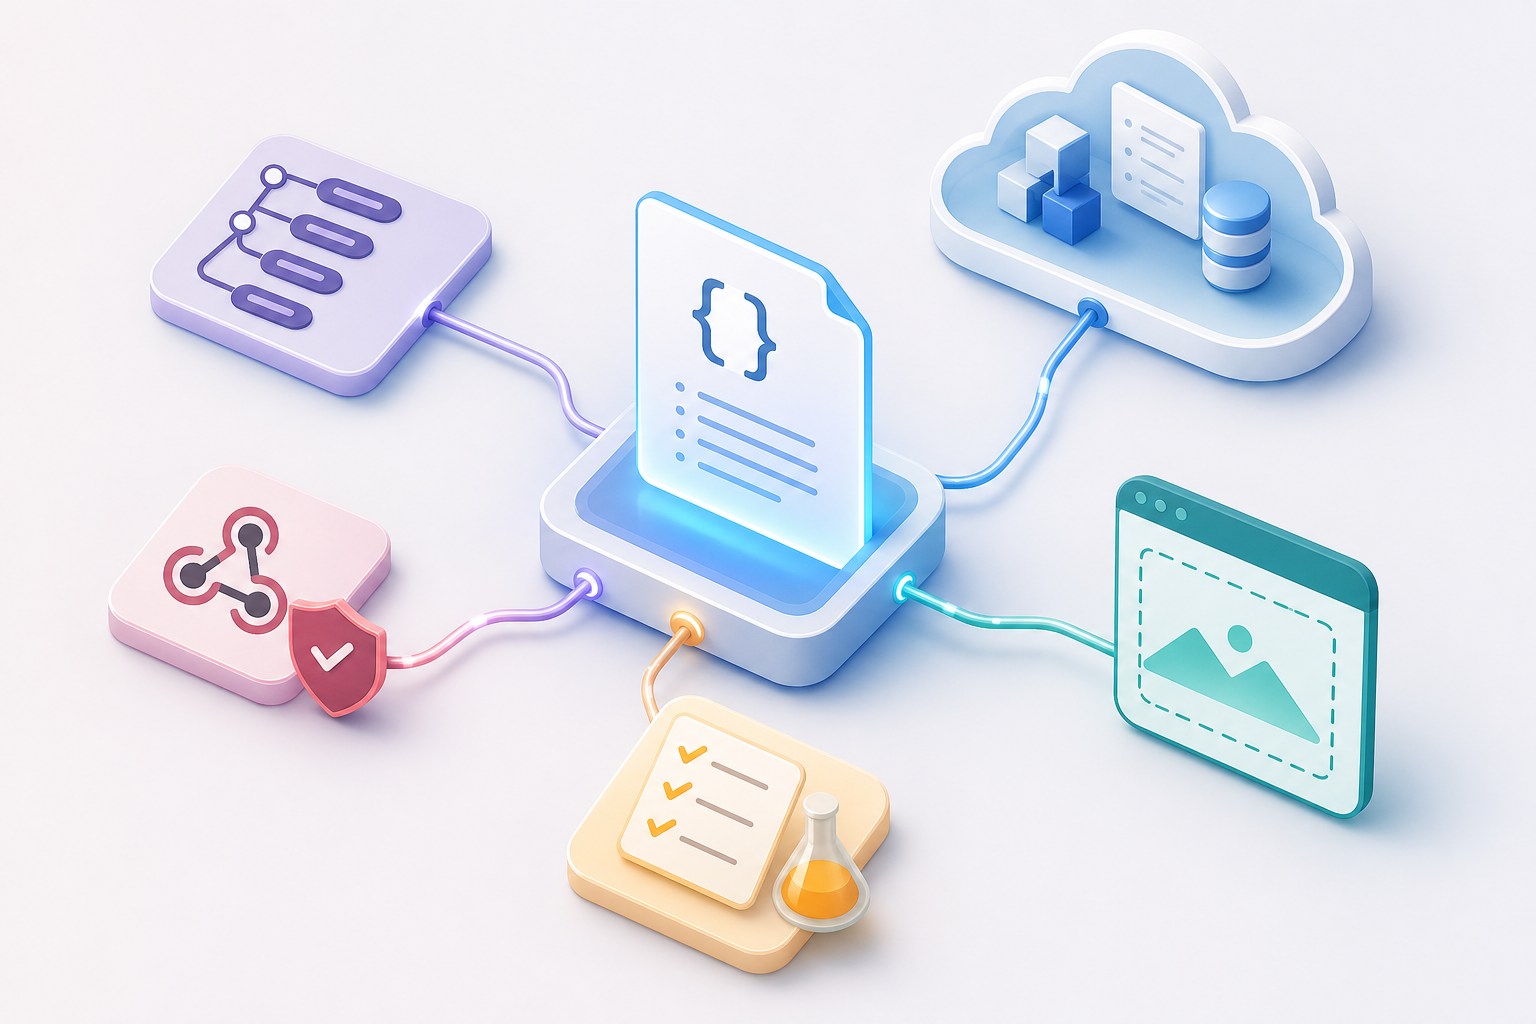
Integrar API con OpenAPI no debería empezar copiando endpoints en un cliente HTTP y encadenando respuestas hasta que el flujo “parezca” funcionar. En una integración de archivos, cada llamada arrastra estado: recursos de Cloud, carpetas, permisos, transformaciones, usuarios, descargas y eventos. Si el equipo solo prueba el caso feliz, el primer fallo real suele aparecer cuando un archivo no tiene permisos, una transformación devuelve un estado distinto al esperado o una descarga autenticada se intenta consumir desde el lugar equivocado.
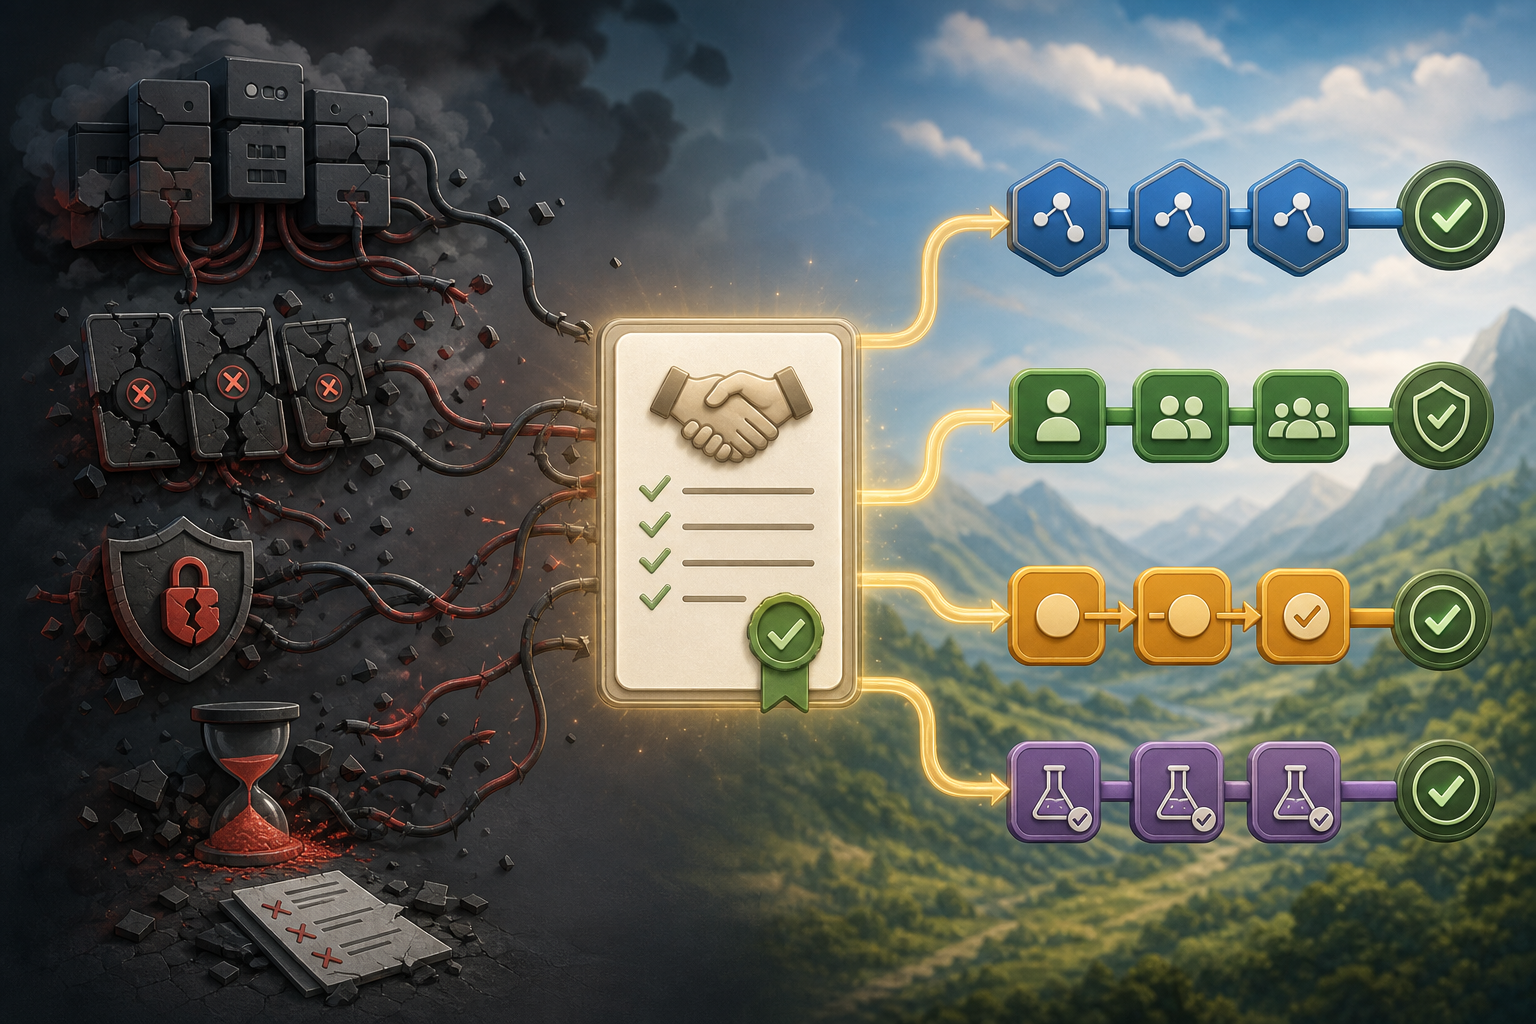
La forma operativa de reducir ese riesgo es tratar la API como un contrato verificable. En Apification, la referencia REST se presenta como una superficie autenticada para cuentas, recursos de Cloud, carpetas, transformaciones, usuarios y webhooks. Además, la referencia navegable se genera desde el mismo contrato OpenAPI 3.1 usado para generadores de cliente y pruebas de integración. Esa coincidencia importa: permite que documentación, cliente y pruebas hablen el mismo idioma antes de ampliar la automatización.
- No empieces por automatizar todo el proceso; primero identifica el flujo mínimo verificable.
- Separa estado de negocio, estado técnico y permisos efectivos desde el diseño.
- Evita considerar una respuesta exitosa como prueba suficiente del flujo completo.
Qué aporta OpenAPI al convertir documentación en contrato
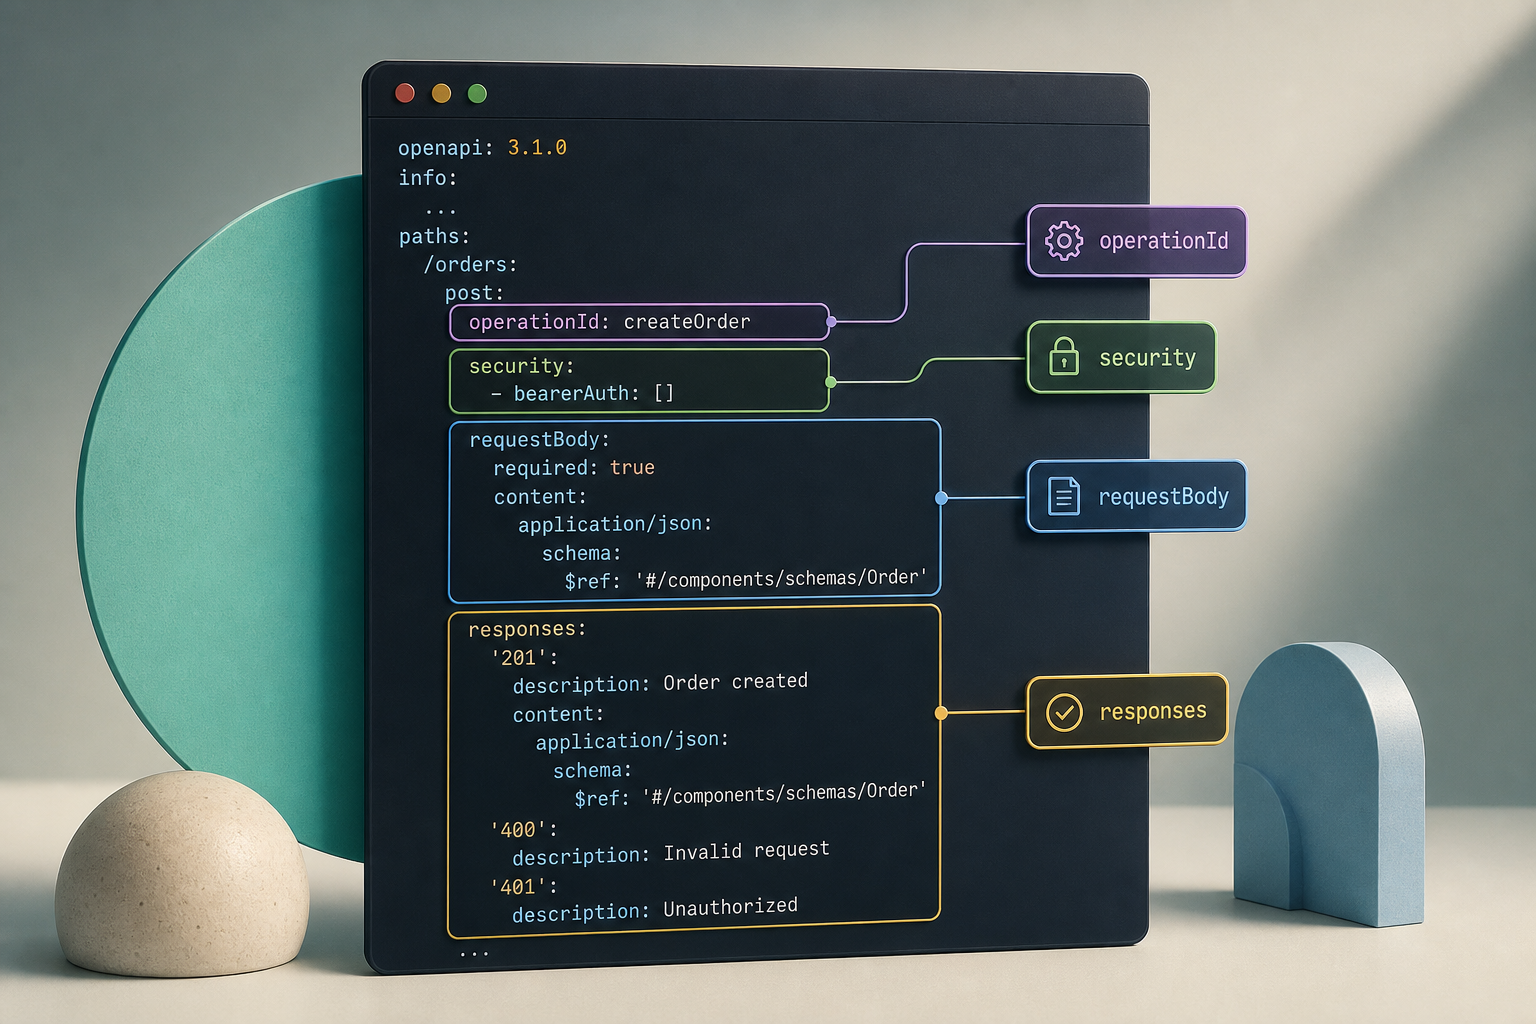
OpenAPI define el objeto paths como la lista de rutas y operaciones disponibles para una API. Cada Operation Object describe una operación individual sobre una ruta e incluye campos como operationId, parámetros, requestBody, responses, callbacks, deprecation y security. Para un integrador, esto permite pasar de “hay un endpoint” a “esta operación acepta estos datos, exige esta seguridad, devuelve estas respuestas y puede cambiar en estos puntos”.
También conviene revisar la seguridad operación por operación. OpenAPI permite declarar mecanismos de seguridad globales y por operación; cuando una operación define su propia seguridad, sobrescribe la seguridad global. En Apification, el contrato descargable OpenAPI 3.1 contiene esquemas completos de request y response para iniciar flujos de API, transformación, webhooks e integración embebida. La recomendación de ingeniería es usar ese contrato para seleccionar operaciones, generar o aislar clientes, preparar pruebas y detectar cambios antes de tocar producción.
- Revisa paths para delimitar el alcance real de la integración.
- Usa operationId para mapear cada operación a una función clara del cliente interno.
- Valida requestBody y responses, no solo códigos de estado.
- Comprueba security global y por operación antes de asignar credenciales.
Mapa de decisiones: REST, webhooks, iframe y JavaScript
Apification separa modos de integración que resuelven problemas distintos. La REST API server-to-server sirve para gestionar recursos de Cloud, usuarios, ajustes y trabajos de transformación desde el backend. Es la opción natural cuando tu sistema debe crear carpetas, subir archivos, consultar servicios, mover recursos, lanzar transformaciones o descargar contenido autenticado. En la referencia se documentan, entre otras, operaciones para subir archivos, descargar contenido autenticado, consultar servicios de Cloud, mover servicios y gestionar carpetas.
Los webhooks no sustituyen a REST: sirven para reaccionar a eventos relevantes sin consultar continuamente cada recurso o job en segundo plano. Apification los asocia con payloads firmados HMAC, historial de entregas, reintentos y eventos de finalización de transformaciones. El Cloud embebido, en cambio, coloca el workspace dentro del producto del cliente mediante una sesión controlada y con marca. Ese modo se vincula con sesiones iframe firmadas, temas, permisos efectivos y comunicación JavaScript con el host. JavaScript debe apoyar la experiencia embebida, no custodiar secretos ni decidir permisos.
- Usa REST cuando tu backend debe ejecutar acciones o consultar estado bajo control del servidor.
- Usa webhooks cuando necesites reaccionar a eventos sin hacer polling continuo.
- Usa iframe embebido cuando el usuario deba trabajar dentro de un workspace Cloud controlado.
- Usa JavaScript para comunicación de interfaz con el host, no como capa de autorización.
Preparar el flujo antes de escribir código
Antes de generar un cliente o crear tareas de desarrollo, describe el flujo en términos de recursos y decisiones. Por ejemplo: qué archivo entra, en qué carpeta queda, qué usuario o grupo interviene, qué transformación se necesita, qué salida se descargará y qué permisos debe tener cada actor. Apification permite gestionar archivos, servicios y proyectos digitales en un workspace organizado y versionado, compartir elementos mediante enlaces, usuarios o grupos, y proporcionar descargas originales o transformadas. Esa funcionalidad debe reflejarse en el diseño de integración.
Para flujos de transformación, la referencia documenta operaciones para listar operaciones del File Transformer, obtener el contrato de una operación, validar y estimar antes de ejecutar, crear jobs y consultar estado, progreso, uso y resultados. Esto sugiere una secuencia prudente: descubrir la operación, validar entrada, estimar si aplica, crear el job, esperar evento o consultar estado, y finalmente obtener resultados. Como recomendación general, evita mezclar credenciales de servidor con permisos de usuario: Apification recomienda conceder solo los permisos de lectura y escritura necesarios para la integración.
- Lista recursos de entrada: archivos, carpetas, usuarios, grupos y servicios implicados.
- Define salidas: contenido original, contenido transformado, resultados consultables o descargas autenticadas.
- Identifica permisos mínimos de lectura y escritura para cada tramo.
- Decide qué estados se consultan por REST y cuáles se reciben por webhook.
Diseñar pruebas de contrato útiles y no decorativas
Las pruebas de contrato deben cubrir el flujo mínimo y sus bordes. OpenAPI define responses como la lista de posibles respuestas devueltas al ejecutar una operación; por tanto, no basta con afirmar que el endpoint responde. Para creación, lectura, transformación y descarga, valida que los campos esperados existen, que los tipos coinciden con el esquema y que las respuestas inesperadas se tratan como estados no confirmados. Si generas un cliente desde OpenAPI, mantén igualmente una capa de integración propia para traducir errores y estados al lenguaje de tu producto.
Un conjunto mínimo de pruebas debería incluir subida o creación de recurso, lectura del recurso, movimiento o ubicación en carpeta si aplica, permisos de servicio o carpeta, transformación con entrada válida, transformación con entrada inválida, descarga autenticada y ausencia de permisos. Apification documenta endpoints para permisos de servicios y carpetas de Cloud, lo que permite verificar explícitamente esos casos. En webhooks, prueba firma, recepción duplicada y reintentos desde la perspectiva de tu receptor; un webhook confirma un evento entregado, no necesariamente todo el estado funcional que tu aplicación necesita.
- Caso feliz: crear recurso, transformar, recibir evento o consultar estado y descargar resultado.
- Permisos: usuario autorizado, usuario sin acceso y credencial de servidor con permisos mínimos.
- Entradas inválidas: formato incorrecto, parámetros incompletos o operación no aplicable.
- Respuestas inesperadas: campos ausentes, estado desconocido o resultado no disponible todavía.
- Webhooks: firma HMAC, reintento, entrega repetida e idempotencia del receptor.
Errores frecuentes y modos de fallo que conviene anticipar
El primer error frecuente es asumir que un webhook confirma todo el estado. En realidad, los webhooks de Apification permiten reaccionar a eventos y pueden incluir finalización de transformaciones, con firma HMAC, historial de entregas y reintentos. Aun así, tu sistema debe decidir si el evento basta o si necesita consultar por REST el job, el recurso o el resultado antes de avanzar. El segundo error es no hacer idempotente el receptor: si hay reintentos, procesar dos veces una misma entrega puede duplicar acciones internas.
El tercer error es guardar credenciales en el navegador. En integración embebida, Apification distingue backend y navegador: el aprovisionamiento, los secretos y la firma de sesión permanecen en servidores confiables; el navegador recibe solo el contexto temporal necesario para renderizar la experiencia embebida. Además, las sesiones embebidas usan acceso firmado y limitado en el tiempo, y tema y permisos efectivos se resuelven del lado servidor antes de abrir Cloud. También falla a menudo mezclar permisos de usuario con credenciales de servidor o ignorar respuestas que no encajan con el esquema esperado.
- No trates los webhooks como fuente única de verdad si tu flujo exige comprobar resultado descargable.
- No guardes secretos de integración en JavaScript del navegador.
- No reutilices credenciales amplias cuando bastan permisos mínimos.
- No aceptes respuestas fuera de contrato sin registrarlas y clasificarlas.
- No amplíes automatizaciones sin revisar cambios en operaciones, seguridad y modelos.
Control de cambios y encaje práctico de Apification
Un control de cambios seguro empieza aislando el cliente de integración. En lugar de dispersar llamadas REST por todo el producto, crea un módulo que concentre autenticación, operaciones, validación de respuestas, traducción de errores y registro de solicitudes relevantes. Cuando el contrato OpenAPI cambie o se incorporen nuevas operaciones, revisa paths, Operation Objects, security y responses antes de ampliar automatizaciones. Esta es una recomendación general de ingeniería, no una función mágica de la plataforma: el valor está en hacer visible el impacto antes de desplegar.
Apification encaja en ese enfoque porque ofrece Cloud y sus servicios mediante REST API, OpenAPI, webhooks, iframe y JavaScript, con permisos y controles de acceso según el flujo configurado. REST cubre la automatización backend; webhooks reducen consultas continuas; iframe permite embeber el workspace con sesiones firmadas, tema y permisos efectivos; JavaScript facilita la comunicación con el host. La decisión correcta no es elegir un único canal, sino asignar cada responsabilidad al canal adecuado y probar el contrato que los conecta.
- Centraliza el cliente de API y evita llamadas dispersas desde múltiples módulos.
- Registra operaciones relevantes, errores de contrato y respuestas no reconocidas.
- Revisa la especificación OpenAPI antes de añadir nuevos flujos automáticos.
- Mantén permisos mínimos y sesiones embebidas firmadas desde backend confiable.
- Documenta qué parte del flujo depende de REST, webhook, iframe o JavaScript.
Preguntas frecuentes
¿OpenAPI sustituye a las pruebas de integración?
No. OpenAPI describe rutas, operaciones, seguridad, cuerpos y respuestas esperadas. Las pruebas verifican que tu cliente usa ese contrato correctamente, maneja errores y no asume estados que la API no ha confirmado.
¿Cuándo conviene usar REST en Apification?
Cuando el backend debe gestionar recursos de Cloud, usuarios, ajustes, carpetas, descargas autenticadas o trabajos de transformación. REST es el canal adecuado para acciones controladas por servidor.
¿Un webhook basta para saber que una transformación terminó bien?
Puede avisar de eventos relevantes, incluida la finalización de transformaciones, pero tu aplicación debe decidir si necesita consultar por REST el job, el recurso o el resultado antes de continuar.
¿Qué no debe hacerse en una integración embebida?
No deben colocarse secretos ni firma de sesión en el navegador. En el enfoque documentado por Apification, el aprovisionamiento, los secretos y la firma permanecen en servidores confiables.
Fuentes y lecturas
Documentación consultada para elaborar este artículo.
- Apification REST API reference — Apification
- Apification product integration — Apification
- Apification automation and webhooks — Apification
- Apification reseller integration — Apification
- OpenAPI Specification v3.1.0 — OpenAPI Initiative
- RFC 9110: HTTP Semantics — RFC Editor / IETF
- OWASP API Security Top 10 2023 — OWASP
- MDN Same-origin policy — MDN Web Docs
- Pact documentation: introduction — Pact Foundation
Explora Apification
Artículos relacionados
API y automatización
Conciliar webhooks y API en flujos de archivos: recuperar estados sin duplicar acciones
Guía operativa para reconstruir el estado real de archivos, carpetas, transformaciones y enlaces cuando los webhooks llegan tarde, se reintentan o el consumidor ha estado caído.
API y automatización
Automatizar transformaciones de archivos con API: del asistente guiado a un flujo verificable
Guía práctica para convertir tareas manuales de conversión, optimización o procesamiento de archivos en un flujo repetible con Cloud, OpenAPI, permisos y webhooks firmados, sin presuponer endpoints de transformación no documentados.
API y automatización
Reintentos seguros en una API de archivos: evita duplicados
Guía práctica para repetir llamadas salientes hacia Apification Cloud sin duplicar carpetas, archivos, transformaciones ni enlaces compartidos.