Seguridad y privacidad
Autenticación externa no es acceso al archivo: cómo separar identidad, invitación y permisos
Una guía operativa para separar el inicio de sesión de la invitación a Apification y de los permisos sobre archivos, con pruebas para detectar errores sin presuponer aprovisionamiento automático.
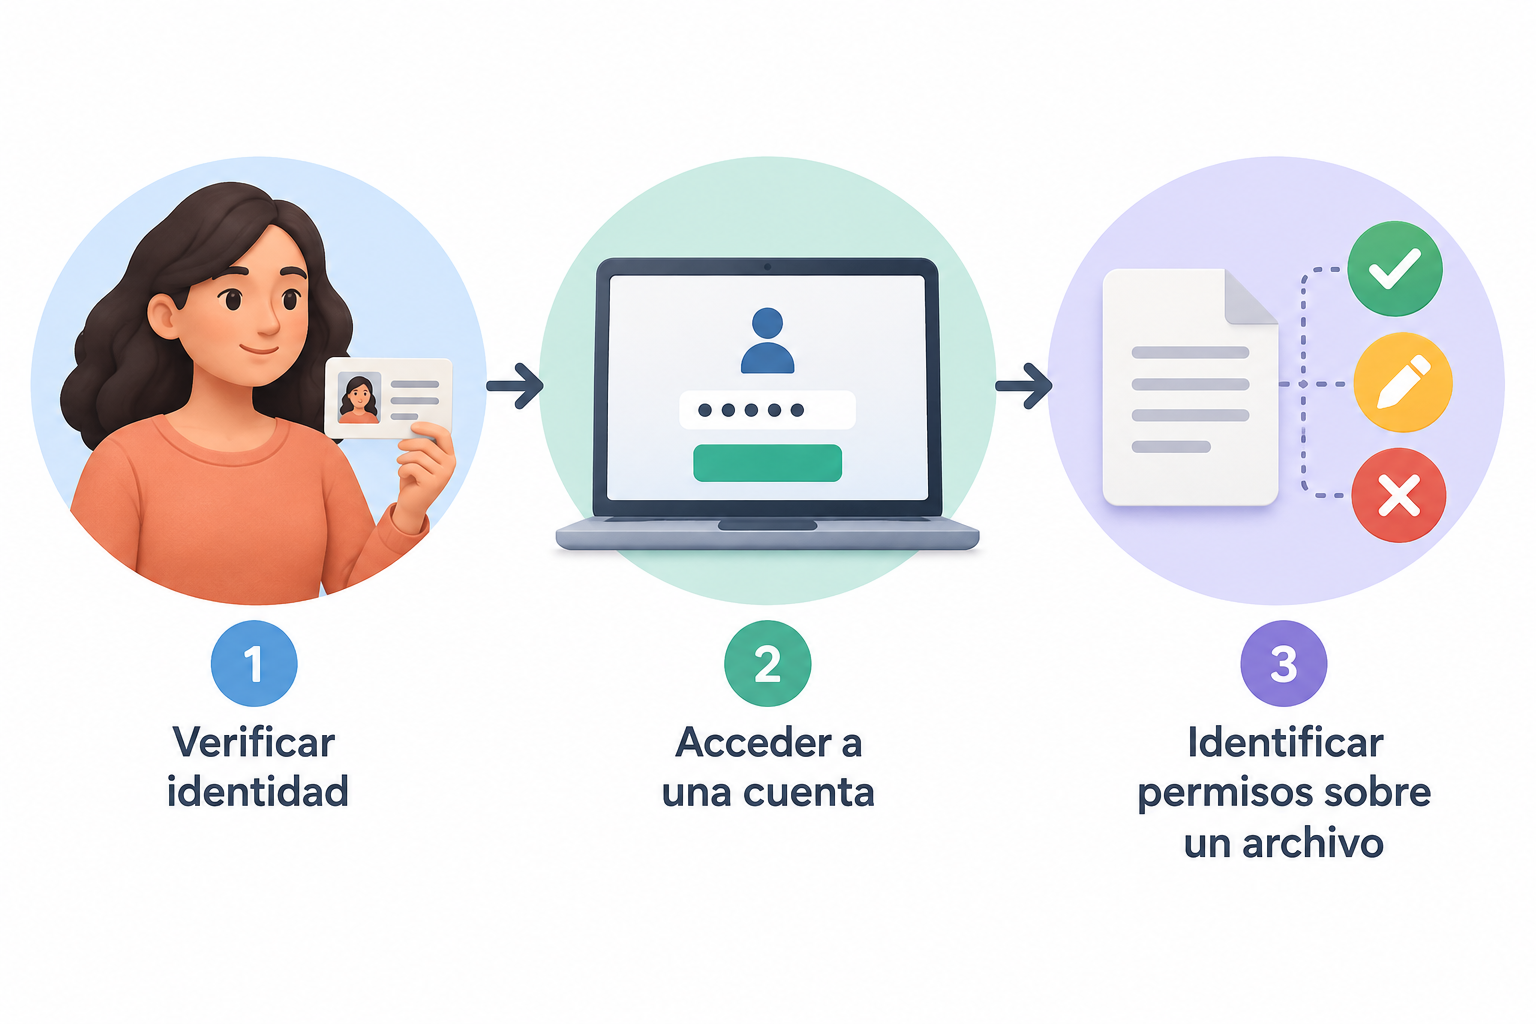
Identidad, acceso a la cuenta y permisos sobre recursos
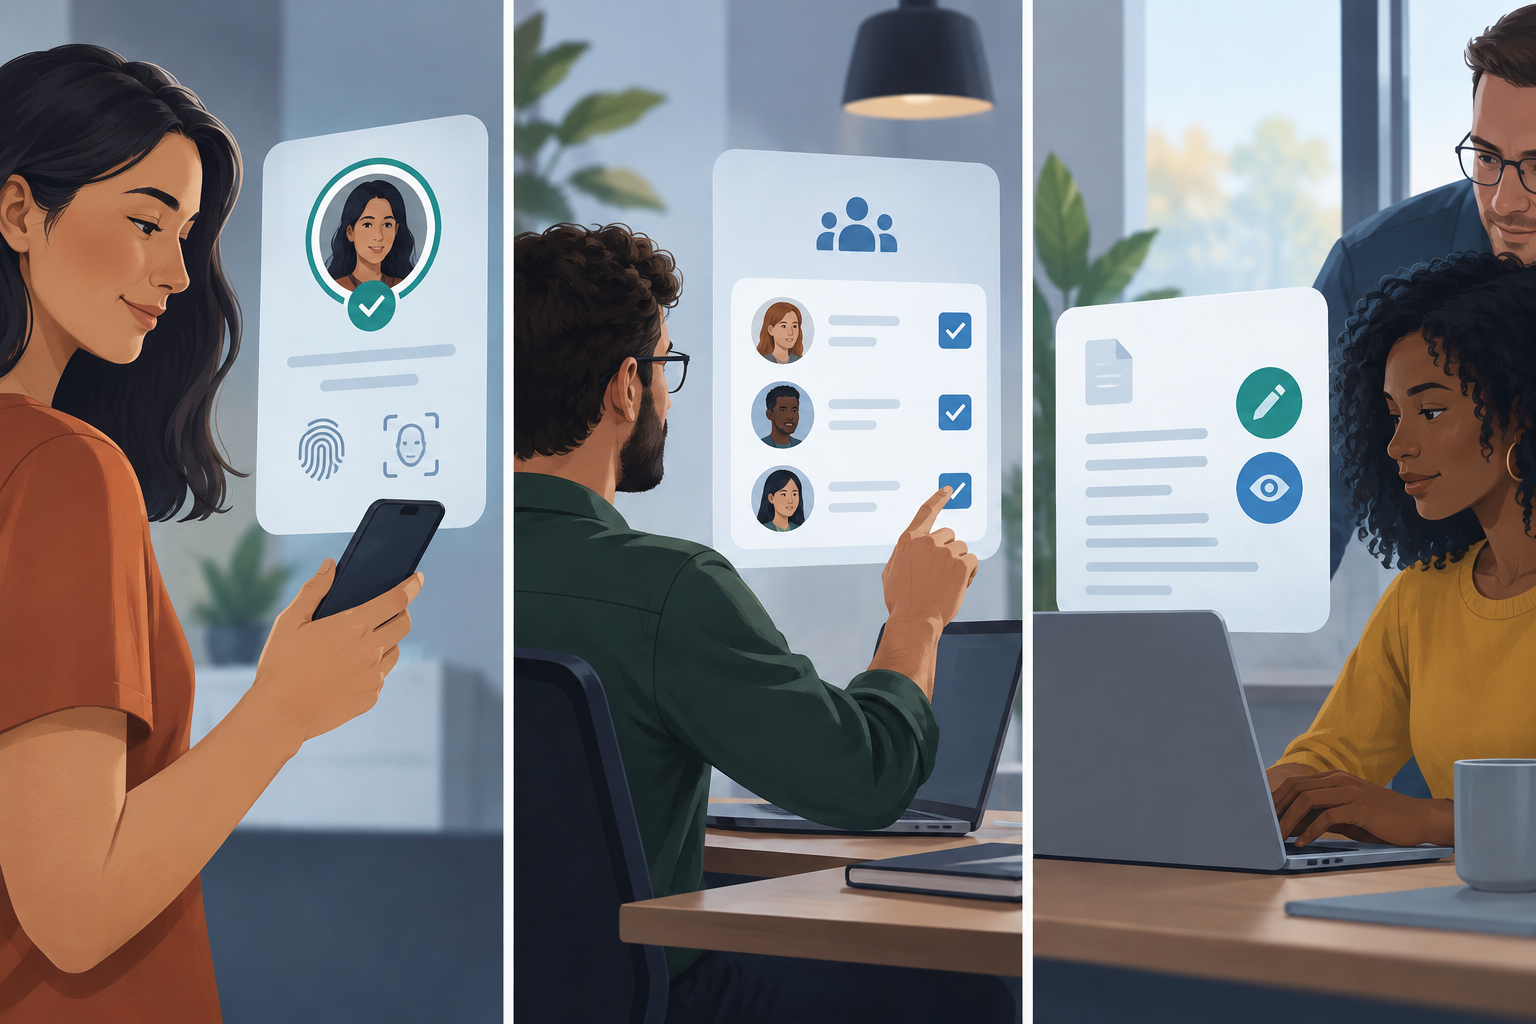
La autenticación verifica la identidad de quien inicia sesión; la autorización determina el nivel de acceso a los recursos. En Apification, el acceso a una cuenta requiere una invitación, pero la invitación no garantiza por sí sola que la persona pueda iniciar sesión. Y ni la autenticación ni la invitación establecen automáticamente qué archivos puede consultar o modificar.
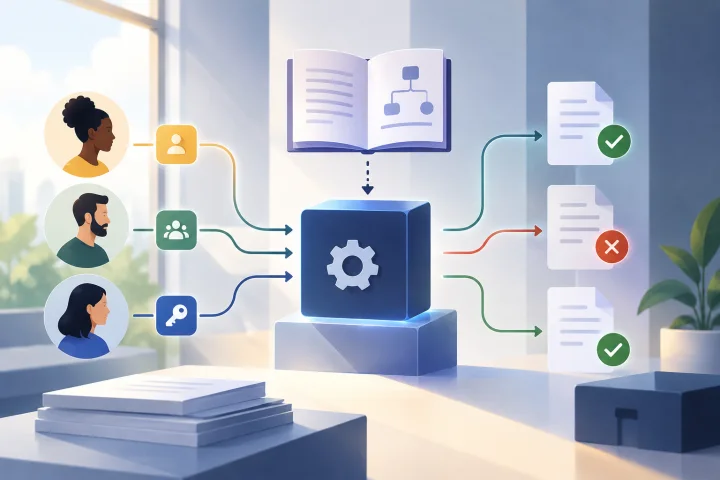
Por eso, diagnostica cada etapa por separado: comprueba la identidad utilizada, la invitación requerida para acceder a la cuenta y los permisos del elemento concreto. Apification permite compartir elementos mediante enlaces, usuarios o grupos; revisa las opciones disponibles para el recurso antes de dar por hecho qué acceso concede cada método.
- Autenticación: ¿se verifica la identidad utilizada?
- Acceso a la cuenta: ¿se ha enviado la invitación requerida y puede la persona acceder?
- Recurso: ¿se compartió el archivo y qué permisos tiene?
Define quién necesita cada recurso
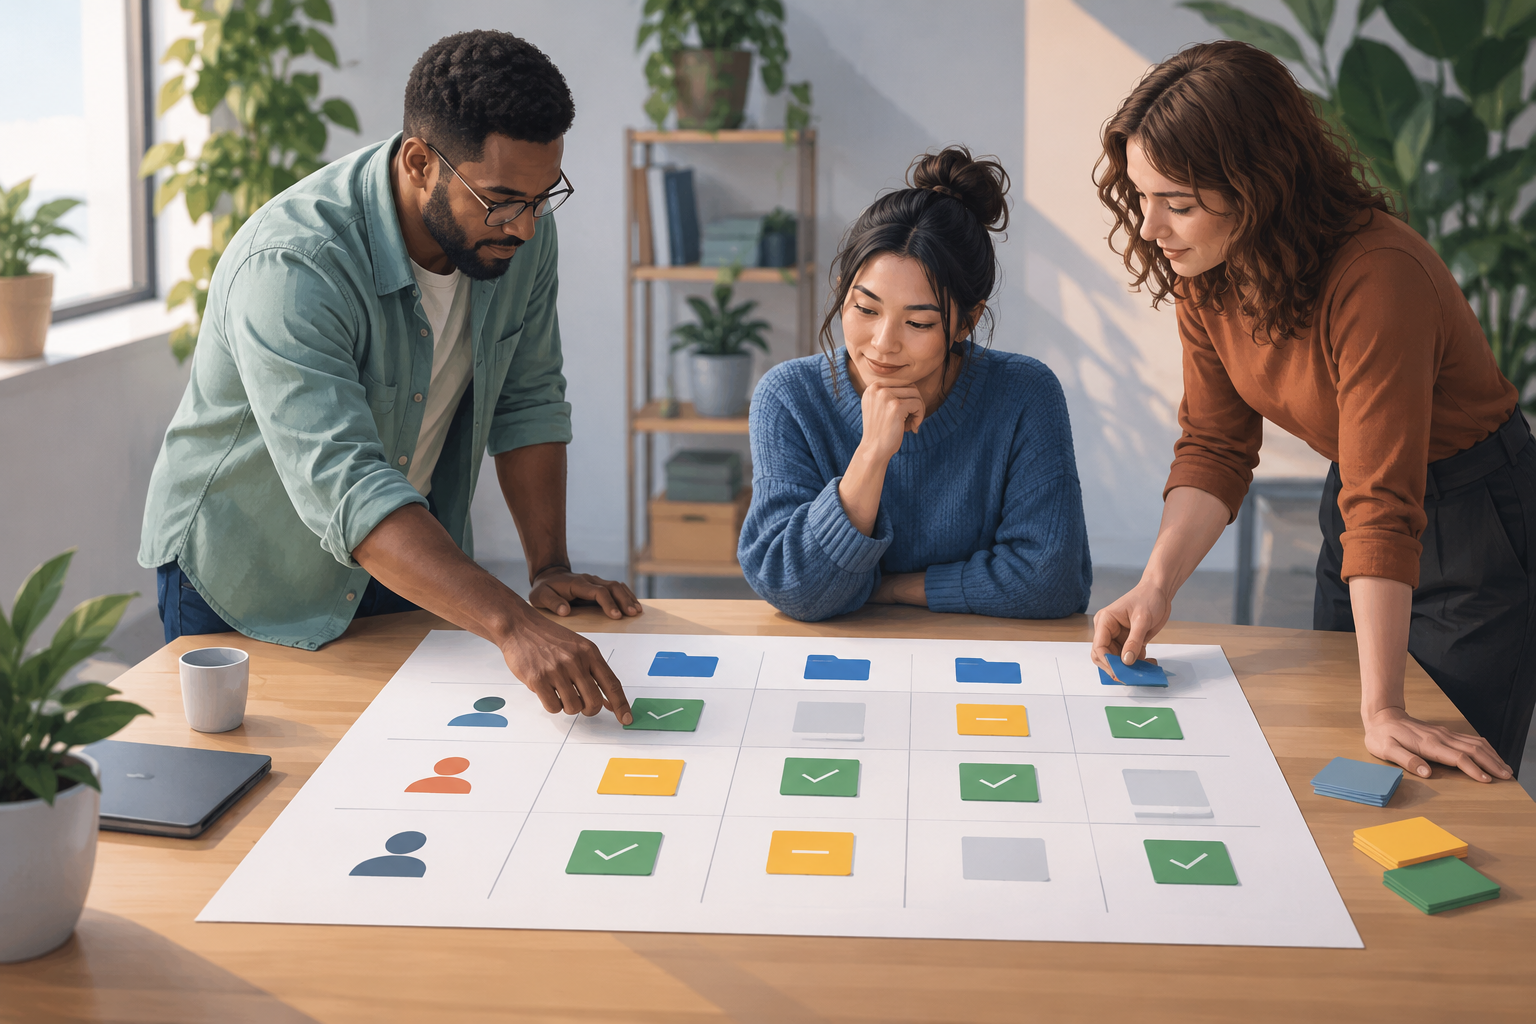
Antes de compartir archivos, anota quién necesita acceso, para qué trabajo y a qué elementos. No asumas que todas las personas de un proyecto requieren los mismos recursos o permisos. Esta lista ayuda a escoger destinatarios y opciones de acceso acordes con la tarea.
Apification Cloud permite organizar archivos y proyectos, y compartir elementos mediante enlaces, usuarios o grupos. El catálogo confirma que existen permisos, pero no especifica aquí todos los niveles ni las opciones de cada elemento. Revisa lo que muestra el servicio y selecciona lo necesario para el trabajo acordado, sin dar por sentados roles o permisos heredados.
- Anota la persona o grupo y el propósito del acceso.
- Identifica los archivos o servicios necesarios.
- Comprueba las opciones de permisos que ofrece cada elemento.
Organiza la incorporación y el uso compartido
Incluye la invitación requerida para acceder a una cuenta de Apification como una tarea explícita de la incorporación; no supongas que el inicio de sesión externo la crea o la sustituye. Confirma con la persona que usa la identidad prevista y que puede acceder antes de depender de ella para una tarea.
Después, comparte solo los elementos necesarios con las personas o grupos elegidos y revisa los permisos disponibles. Un enlace compartido y una invitación a la cuenta son mecanismos distintos; ninguno debe tratarse como garantía de acceso a todos los archivos. Registra qué recurso compartiste y con quién para facilitar una revisión posterior.
- Gestiona la invitación requerida y comprueba el acceso a la cuenta.
- Comparte los archivos necesarios con los destinatarios previstos.
- Registra el recurso compartido y las opciones de acceso seleccionadas.
Configura la autenticación externa con información documentada
Apification incluye autenticación externa entre sus capacidades de seguridad. La información disponible no especifica qué protocolos, proveedores o mecanismos de aprovisionamiento automático admite. Configura únicamente las opciones documentadas para tu entorno; no deduzcas compatibilidad a partir de otro producto.
Antes de aplicar cambios, identifica quién administra la configuración y qué resultado se espera para una persona invitada. Si la documentación no aclara si un inicio de sesión crea cuentas, grupos o permisos, no presupongas que lo hace. Consulta la documentación aplicable antes de convertir ese comportamiento en un requisito operativo.
- Consulta las opciones documentadas para la instancia y la función concreta.
- No presupongas compatibilidad con un protocolo o proveedor específico.
- No des por hecho que se aprovisionan cuentas, grupos o permisos automáticamente.
Prueba los pasos con casos controlados
Antes de incorporar a un equipo completo, valida el proceso con una cuenta de prueba autorizada y sin datos sensibles. Comprueba por separado el inicio de sesión, el acceso a la cuenta y la apertura del elemento compartido. Anota en qué paso se produce un fallo: «abre» o «no abre» no basta para identificar su causa.
Si puedes preparar estos casos de forma segura, compara también el resultado para una cuenta sin invitación y para una persona que no tenga acceso al recurso. Registra el comportamiento observado y el método de uso compartido utilizado, sin asumir reglas sobre enlaces directos que no estén documentadas.
- Cuenta de prueba autorizada: registra el resultado de cada paso.
- Cuenta sin invitación: observa si puede acceder a la cuenta.
- Persona sin acceso al recurso: comprueba el resultado para el elemento compartido.
Diagnostica el fallo y revisa el acceso
Registra el paso exacto en que se detiene el trabajo. Si falla el inicio de sesión, revisa la identidad utilizada y la configuración documentada de autenticación externa. Si la persona inicia sesión pero no accede a la cuenta, comprueba la invitación requerida. Si accede a la cuenta pero no al archivo, revisa cómo se compartió el elemento y las opciones de permiso seleccionadas.
Cambia una cosa cada vez para evitar conceder más acceso del necesario. Pide al usuario una descripción del mensaje y de la acción que intentaba realizar, sin solicitar credenciales ni información secreta. Cuando cambie el trabajo o termine una colaboración, revisa quién necesita seguir accediendo a los recursos compartidos, incluidos los enlaces, y ajusta las opciones disponibles.
Apification permite revisar el historial de elementos de Cloud, descargar versiones anteriores y restaurar contenido. Esa función puede ayudar a recuperar contenido, pero no sustituye la revisión de permisos. Si el resultado de una configuración no está explicado en la documentación disponible, consulta la documentación o el soporte correspondiente en lugar de inferir una regla.
- No inicia sesión: revisa identidad y autenticación.
- Inicia sesión, pero no accede a la cuenta: revisa la invitación requerida.
- Accede a la cuenta, pero no al archivo: revisa el uso compartido y los permisos.
- Al cerrar una colaboración, revisa los destinatarios y recursos compartidos.
Preguntas frecuentes
¿La autenticación externa crea automáticamente una cuenta de Apification?
No debe suponerse. El acceso a una cuenta requiere una invitación, y la información disponible no confirma que la autenticación externa aprovisione cuentas.
¿La invitación garantiza que una persona pueda iniciar sesión o acceder a todos los archivos?
No. La invitación es un requisito para acceder a la cuenta, pero no garantiza por sí sola el inicio de sesión ni concede acceso a todos los archivos. Revisa también los permisos del recurso.
¿Qué protocolos de autenticación externa admite Apification?
La información disponible confirma que existe autenticación externa como capacidad de seguridad, pero no especifica protocolos o proveedores. Consulta la documentación aplicable antes de configurar uno.
¿Qué debo revisar si una persona inicia sesión pero no puede abrir un archivo?
Comprueba que puede acceder a la cuenta, que está usando la identidad prevista y que el elemento se compartió con ella o con su grupo con las opciones de permiso necesarias.
Fuentes y lecturas
Documentación consultada para elaborar este artículo.
- Introducción al uso compartido externo en SharePoint y OneDrive — Microsoft Learn
- Autenticación o autorización: ¿cuál es la diferencia? — IBM
- Configurar la autenticación externa — Claris Help Center
Explora Apification
Artículos relacionados
Seguridad y privacidad
Cómo probar los permisos de una API de archivos: recursos, acciones y casos negativos
Una guía general para planificar pruebas de permisos en una API de archivos. Los criterios concretos dependen de la documentación y la configuración de cada servicio.
Seguridad y privacidad
Cómo ocultar datos en un PDF de forma segura: redacción real, pruebas y entrega
Una guía operativa para distinguir la redacción de una cobertura visual, revisar el aspecto de la copia y compartir solo el archivo necesario.
Seguridad y privacidad
Cómo evitar que un formulario recoja datos sensibles que no necesita
Revisa cada pregunta, limita las respuestas abiertas y prepara un proceso prudente para revisar, compartir y exportar las respuestas.