Sécurité et confidentialité
Révoquer l’accès aux fichiers partagés : checklist pour clore un projet ou retirer un collaborateur sans chaos
Guide opérationnel pour retirer les accès sans supprimer de fichiers, perdre l’historique ni oublier les liens, groupes, publications et livrables déjà téléchargés.
Le vrai problème : les fichiers restent actifs après le départ
Révoquer l’accès aux fichiers partagés ne devrait pas commencer par « supprimons l’utilisateur ». Lorsqu’une personne quitte un projet, change de rôle ou met fin à une collaboration externe, les documents, médias et livrables continuent d’exister dans des dossiers, des liens, des publications, des versions antérieures et des téléchargements déjà effectués. Le risque ne tient pas seulement au fait qu’une personne conserve un compte actif, mais aussi au fait que le contenu reste accessible par des chemins dont l’équipe ne se souvient plus.
C’est pourquoi il est préférable de traiter la suppression d’un accès comme un processus vérifiable. Le guide de l’ENISA recommande d’attribuer, de modifier, de retirer et de documenter les droits d’accès selon une politique de contrôle d’accès. L’OWASP, de son côté, insiste sur le refus par défaut et sur la justification de chaque autorisation. Traduit en opérations : fermez d’abord ce qui n’a plus de raison d’être, conservez ce qui est nécessaire à la traçabilité et documentez ce qui échappe au contrôle, en particulier si un fichier a déjà été téléchargé.
Cartographier les accès avant de toucher à quoi que ce soit
Avant de retirer des autorisations, faites un inventaire. Identifiez les fichiers principaux, les dossiers, les services publiés, les formulaires, les pages, les médias intégrés et les livrables transformés. Dans des environnements comme Google Drive, la documentation distingue les autorisations par utilisateur, groupe, domaine ou toute personne, avec différents rôles. Dans OneDrive et SharePoint, il peut aussi y avoir des liens, des accès directs et des accès hérités depuis un site ou un dossier. La leçon opérationnelle est la même : tous les accès n’apparaissent pas au même endroit.
Dans Apification Cloud, le travail doit partir de l’espace organisé et versionné où sont gérés les fichiers, services et projets numériques. Vérifiez quels éléments sont partagés via des utilisateurs, des groupes ou des liens, et si des téléchargements originaux ou transformés sont proposés. Si des pages, formulaires ou événements avec des périodes d’accès ont également été publiés, incluez-les dans la cartographie. Un inventaire utile doit répondre à ces questions : qui accède, par quelle voie, avec quelle portée, pendant combien de temps et sur quelle version ou quel dérivé du fichier.
Autorisations directes et autorisations par groupe
L’une des erreurs les plus courantes consiste à modifier fichier par fichier sans comprendre d’où venait l’autorisation. Si la personne avait accès parce qu’elle appartenait à un groupe du projet, la retirer du bon groupe est souvent plus propre que de passer en revue des dizaines de documents. Si, en revanche, elle a reçu des autorisations directes sur des éléments précis, il faudra les retirer sur ces éléments. Le moindre privilège rend la révocation plus simple : plus les autorisations initiales étaient larges et désordonnées, plus leur fermeture coûtera cher ensuite.
Le critère pratique consiste à séparer l’identité, le groupe et la ressource. Pour un collaborateur externe qui ne participe plus, supprimez son appartenance au groupe du projet et vérifiez s’il conserve des autorisations directes résiduelles. Pour une personne qui change de rôle, ne supposez pas qu’elle doit tout perdre : ajustez son accès à ce qu’elle a besoin de savoir dans sa nouvelle fonction. L’ENISA recommande de modifier les droits lorsqu’une relation de travail ou de collaboration prend fin ou change, et de tenir un registre des autorisations accordées et des modifications effectuées.
Liens partagés et fenêtres de publication
Un lien ne signifie pas toujours une collaboration active dans l’espace, mais il peut bien constituer une voie d’accès. Google Drive, par exemple, conserve des liens basés sur l’identifiant du fichier et évalue la liste de contrôle d’accès lorsqu’une personne les ouvre ; si l’autorisation a été révoquée ou a expiré, l’accès est refusé. S’il existe des mécanismes de publication web ou d’intégration, examinez-les comme une surface séparée et désactivez-les à leur source lorsqu’ils n’ont plus de finalité en cours.
Dans Apification, vérifiez les liens de partage ainsi que les restrictions ou fenêtres de publication associées aux fichiers et services. Ne confondez pas « retirer une personne du groupe » avec « retirer une page publiée » ou « fermer un téléchargement transformé ». Si le projet comportait des livraisons temporaires, utilisez des périodes d’accès cohérentes avec la clôture. Si le lien doit survivre pour un client ou un auditeur, documentez pourquoi, qui en est responsable et quand il sera réexaminé.
Versions et historique : conserver avant de corriger
Fermer les accès ne doit pas détruire la traçabilité. Avant de couper les autorisations, il convient de vérifier quelles preuves opérationnelles doivent être conservées : versions antérieures, responsables des changements, exceptions approuvées et motif de la clôture. L’ENISA avertit que désactiver des comptes peut être préférable à leur suppression lorsque supprimer le compte affecterait les traces d’audit. L’idée centrale est d’éviter les actions irréversibles dans le seul but de couper rapidement l’accès.
Apification Cloud est conçu comme un espace versionné. Avant de restaurer, de remplacer ou de livrer une version corrigée, consultez l’historique de l’élément, téléchargez les versions antérieures si vous devez conserver des preuves et restaurez le contenu de manière contrôlée lorsque c’est nécessaire. C’est particulièrement utile si un collaborateur a modifié un document, une image ou un livrable avant son départ. La question n’est pas seulement « qui peut l’ouvrir maintenant ? », mais « pouvons-nous expliquer ce qui a changé et quelle version est restée en vigueur ? »
Fichiers transformés, exportations et téléchargements
Retirer l’accès au fichier original ne récupère pas automatiquement les copies qui sont déjà sorties de l’espace. Si quelqu’un a téléchargé un PDF, une image optimisée, une vidéo rendue ou un package livré au client, cette copie échappe au contrôle direct de la plateforme. Il s’agit d’une limite opérationnelle importante : le contrôle des autorisations protège les accès futurs dans le système, mais ne supprime pas les fichiers déjà téléchargés par des destinataires qui étaient autorisés à ce moment-là.
Apification permet de convertir, diviser, fusionner, optimiser et traiter des documents, des images, de la vidéo, de l’audio et des données au moyen d’un assistant guidé, en plus de fournir des téléchargements originaux ou transformés. C’est pourquoi la checklist doit inclure les dérivés : versions exportées depuis des éditeurs de documents, images modifiées, vidéos rendues, audios finaux et toute livraison publiée. Si un téléchargement a déjà été livré, consignez le fait, communiquez la version correcte et retirez les accès futurs aux originaux ou aux fichiers transformés qui ne doivent plus être disponibles.
Checklist pratique de clôture
Une bonne clôture combine inventaire, ajustement des autorisations, test et communication. Il ne suffit pas de supposer qu’une personne « n’est plus dans le projet ». Définissez un responsable, une date de clôture et une liste des éléments concernés. Appliquez le principe du refus par défaut : s’il n’existe pas de raison documentée de conserver une autorisation, retirez-la ou réduisez sa portée. S’il y a des tiers, limitez l’accès selon le besoin et la durée, puis programmez une révision régulière.
Après avoir ajusté les autorisations, testez avec un compte ou un profil représentant le collaborateur sortant, lorsque c’est possible. Vérifiez les liens, groupes, publications et téléchargements disponibles. Documentez les changements effectués, les exceptions approuvées et les copies que vous ne pouvez pas récupérer. Dans les opérations réelles, la communication évite la confusion : informez l’équipe des dossiers qui restent actifs, des liens qui ont été fermés, des livrables qui remplacent les précédents et de la personne pouvant autoriser de nouveaux accès.
- Inventorier les fichiers, dossiers, services, publications et livrables transformés.
- Distinguer les autorisations directes, les groupes, les liens et les accès hérités.
- Retirer ou ajuster les autorisations selon le besoin d’en connaître et le moindre privilège.
- Vérifier les fenêtres de publication, restrictions, OTP ou authentification externe le cas échéant.
- Contrôler l’historique et les versions avant de restaurer ou de remplacer du contenu.
- Tester l’accès après le changement et consigner les exceptions.
- Communiquer à l’équipe ce qui est fermé, ce qui reste disponible et pourquoi.
Erreurs fréquentes qui créent le chaos
La première erreur consiste à supprimer des fichiers pour couper l’accès. Cela peut résoudre une urgence, mais détruit aussi le contexte, casse des livrables et complique la traçabilité. La deuxième consiste à laisser des liens indéfinis parce que « seul le client les a ». Si le lien n’a plus de finalité en cours, il doit être fermé ou documenté. La troisième consiste à oublier les groupes hérités : dans les plateformes avec héritage, modifier un fichier enfant peut ne pas réduire les autorisations si l’accès vient d’un dossier, d’un site ou d’un espace supérieur.
Il est également dangereux de supposer qu’un téléchargement externe peut être récupéré. Si le collaborateur avait l’autorisation de télécharger, l’équipe doit traiter cette copie comme du contenu déjà livré. Le contrôle possible s’exerce vers l’avenir : retirer les accès futurs, remplacer les versions, communiquer la version valide et consigner la limite. Dans Apification, combinez autorisations, liens, restrictions et publication par périodes avec l’historique de Cloud pour clore le projet sans perdre l’ordre ni les preuves opérationnelles.
Questions fréquentes
Révoquer l’accès aux fichiers partagés signifie-t-il supprimer l’utilisateur ?
Pas nécessairement. La bonne approche consiste à retirer ou à ajuster les droits d’accès selon le rôle, le groupe, les liens et les publications. Dans certains cas, il vaut mieux désactiver le compte ou conserver ses références afin de ne pas perdre la traçabilité.
Retirer quelqu’un d’un groupe supprime-t-il tous ses accès ?
Cela supprime uniquement les autorisations qu’il recevait par ce groupe. Il faut vérifier s’il conserve des autorisations directes, des liens actifs, un accès hérité depuis un dossier ou un site, ou des téléchargements déjà obtenus.
Un lien partagé continue-t-il de fonctionner après la révocation des autorisations ?
Cela dépend de sa configuration. Dans des modèles comme Google Drive, le lien ne suffit pas si la liste de contrôle d’accès ne permet plus d’entrer. D’autres mécanismes de publication ou de téléchargement peuvent nécessiter des actions spécifiques pour être fermés.
Qu’apporte Apification dans ce processus ?
Apification permet de gérer des fichiers et projets dans un espace organisé et versionné, de partager via des liens, des utilisateurs ou des groupes, de proposer des téléchargements originaux ou transformés, d’appliquer des autorisations et restrictions, et de consulter l’historique pour restaurer le contenu en toute sécurité.
Peut-on récupérer des fichiers qu’un collaborateur a déjà téléchargés ?
Il ne faut pas le supposer. Une fois téléchargé hors de l’espace contrôlé, le fichier échappe au contrôle direct des autorisations. Sur le plan opérationnel, il faut consigner la situation, retirer les accès futurs et communiquer quelle version reste en vigueur.
Sources et lectures
Documentation consultée pour préparer cet article.
- OWASP Authorization Cheat Sheet — OWASP Cheat Sheet Series
- ENISA Technical implementation guidance on cybersecurity risk-management measures, v1.0 — ENISA
- Google Drive API: Share files, folders, and drives — Google for Developers
- Google Drive Help: Stop, limit or change sharing — Google Drive Help
- Microsoft Support: Manage sharing and permissions in OneDrive and SharePoint — Microsoft Support
- Microsoft Support: Share SharePoint files or folders — Microsoft Support
Découvrez Apification
Articles associés
Sécurité et confidentialité
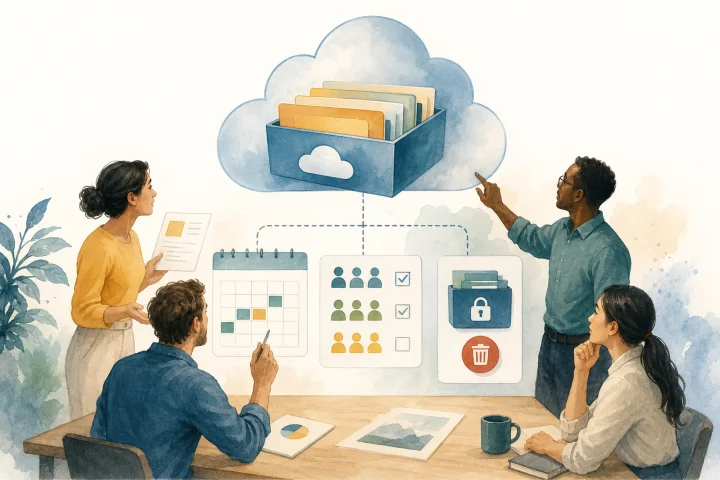
Liens protégés par OTP : partager fichiers et services sans dépendre d’une simple URL
Guide pratique pour utiliser permissions, liens, OTP, authentification externe et fenêtres de publication dans Apification sans confondre contrôle d’accès et contrôle de l’usage ultérieur.
Sécurité et confidentialité
Téléchargements temporaires de fichiers : publier, contrôler et retirer des contenus sans perdre le fichier maître
Guide pratique pour organiser des téléchargements temporaires de fichiers avec la bonne version, des permissions ajustées, des formats de livraison et une clôture de campagne contrôlée.
Sécurité et confidentialité
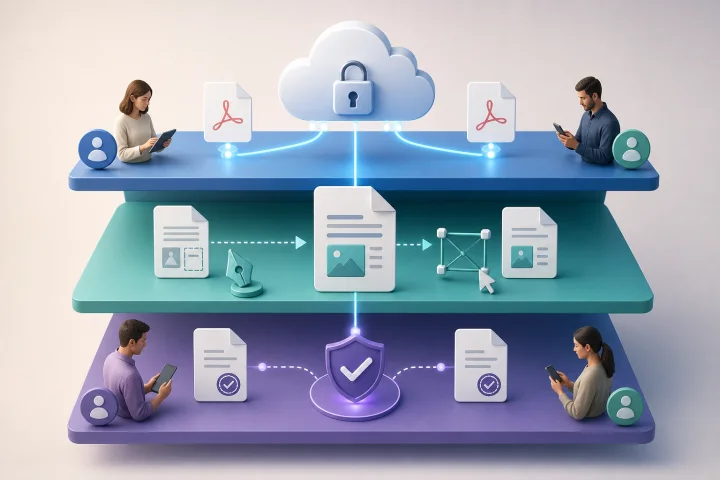
Protéger, modifier et recueillir des preuves dans les PDF : ce que résout chaque couche
Guide pratique pour distinguer le contrôle d’accès, l’édition, la transformation et la preuve lors du partage de PDF sensibles avec des équipes internes ou externes.