Agenturen und Unterkonten
Eingebettete Cloud mit eigener Marke: Ebenen, Rechte und Konfiguration, ohne die Integration zu beschädigen
Praxisleitfaden zum Einbetten der Apification Cloud in ein eigenes Portal, mit sauberer Trennung von Marke, Konfiguration, Rechten, Zugangsdaten und Serveraktionen.
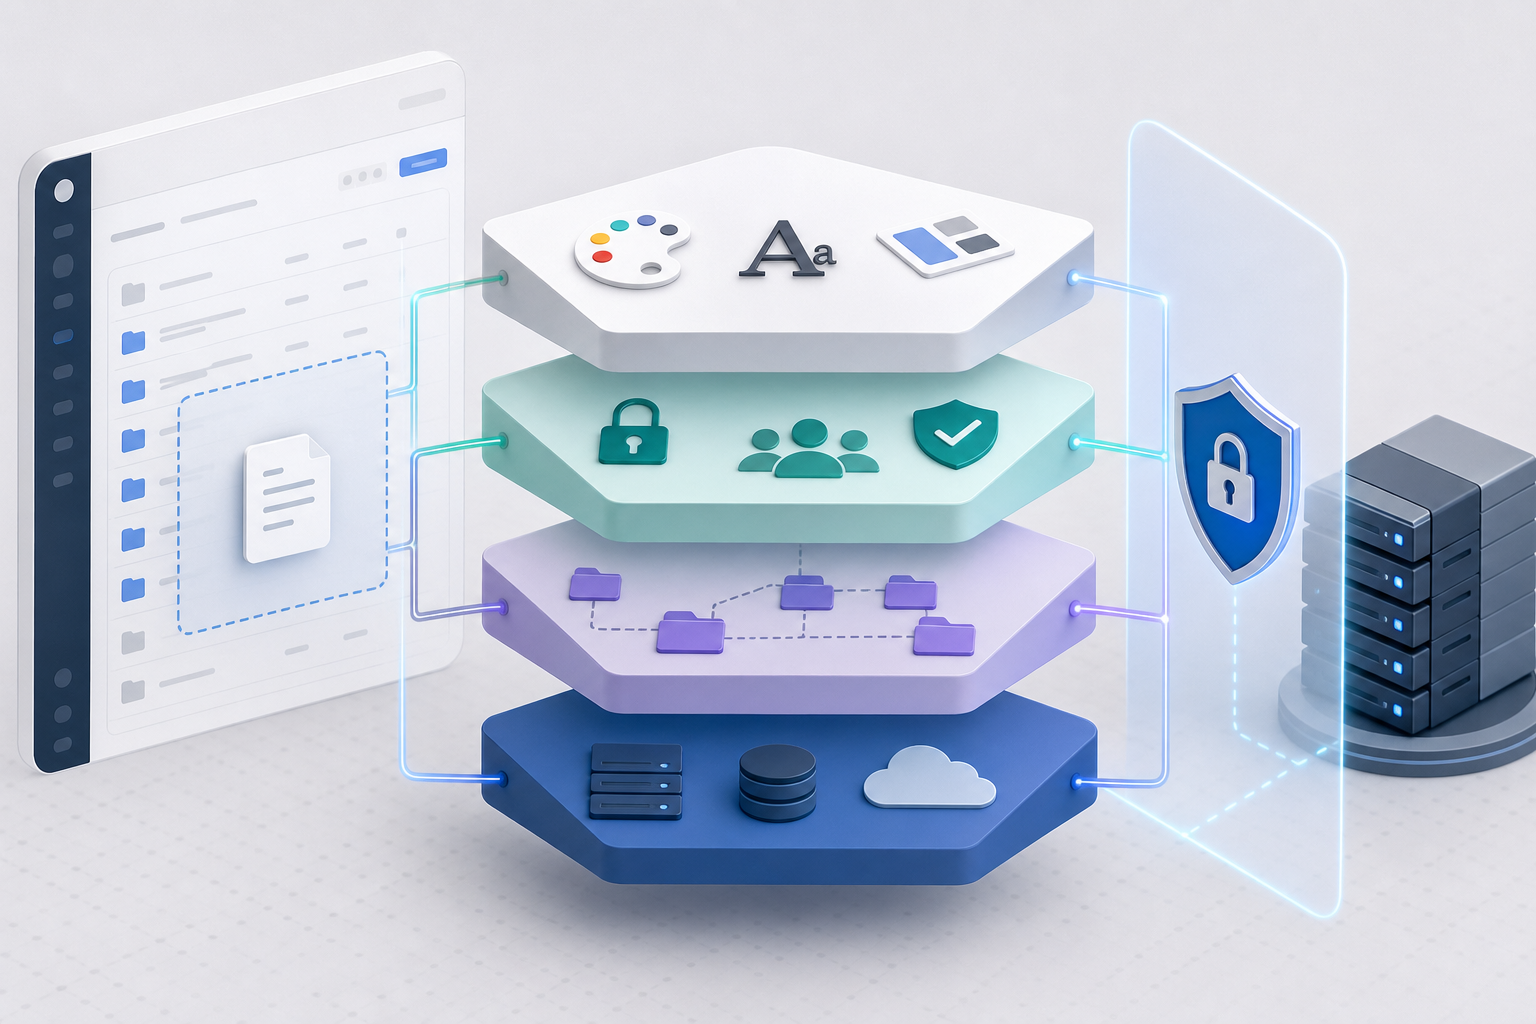
Das Problem: Integriert auszusehen bedeutet nicht, gut integriert zu sein
Eine eingebettete Cloud mit eigener Marke kann innerhalb eines Portals perfekt aussehen und dennoch bei Rechten, Zugangsdaten oder Verantwortlichkeiten schlecht getrennt sein. Das Risiko entsteht, wenn das iframe wie ein dekoriertes öffentliches Fenster behandelt wird: Die Farbe wird angepasst, Buttons werden ausgeblendet, und die Integration gilt als erledigt. Tatsächlich muss die eingebettete Sitzung bei jedem Öffnen serverseitig mit Identität, wirksamer Richtlinie und visueller Konfiguration gestartet werden. Wenn diese Auflösung nicht existiert, kann die Marke Fehler bei der Mandantentrennung, zu weit gefasste Links oder Aktionen verdecken, die vom Backend abhängen sollten.
Apification versteht die Integration für Reseller als Kombination aus eingebetteter Cloud, API, vererbter Konfiguration und visuellen Themes. Diese Kombination ist wichtig, weil jedes Element eine andere Funktion hat. Das iframe liefert die Benutzererfahrung innerhalb des Portals; die REST API und der OpenAPI-Vertrag dienen Server-zu-Server-Operationen; Webhooks ermöglichen Reaktionen auf Ereignisse mit signierten Zustellungen, Verlauf und Wiederholungen; und visuelle Themes passen die Erfahrung an, ohne funktionale und sicherheitsrelevante Grenzen zu verändern. Die zentrale Entscheidung ist, von keiner Ebene zu verlangen, die Aufgabe einer anderen zu übernehmen.
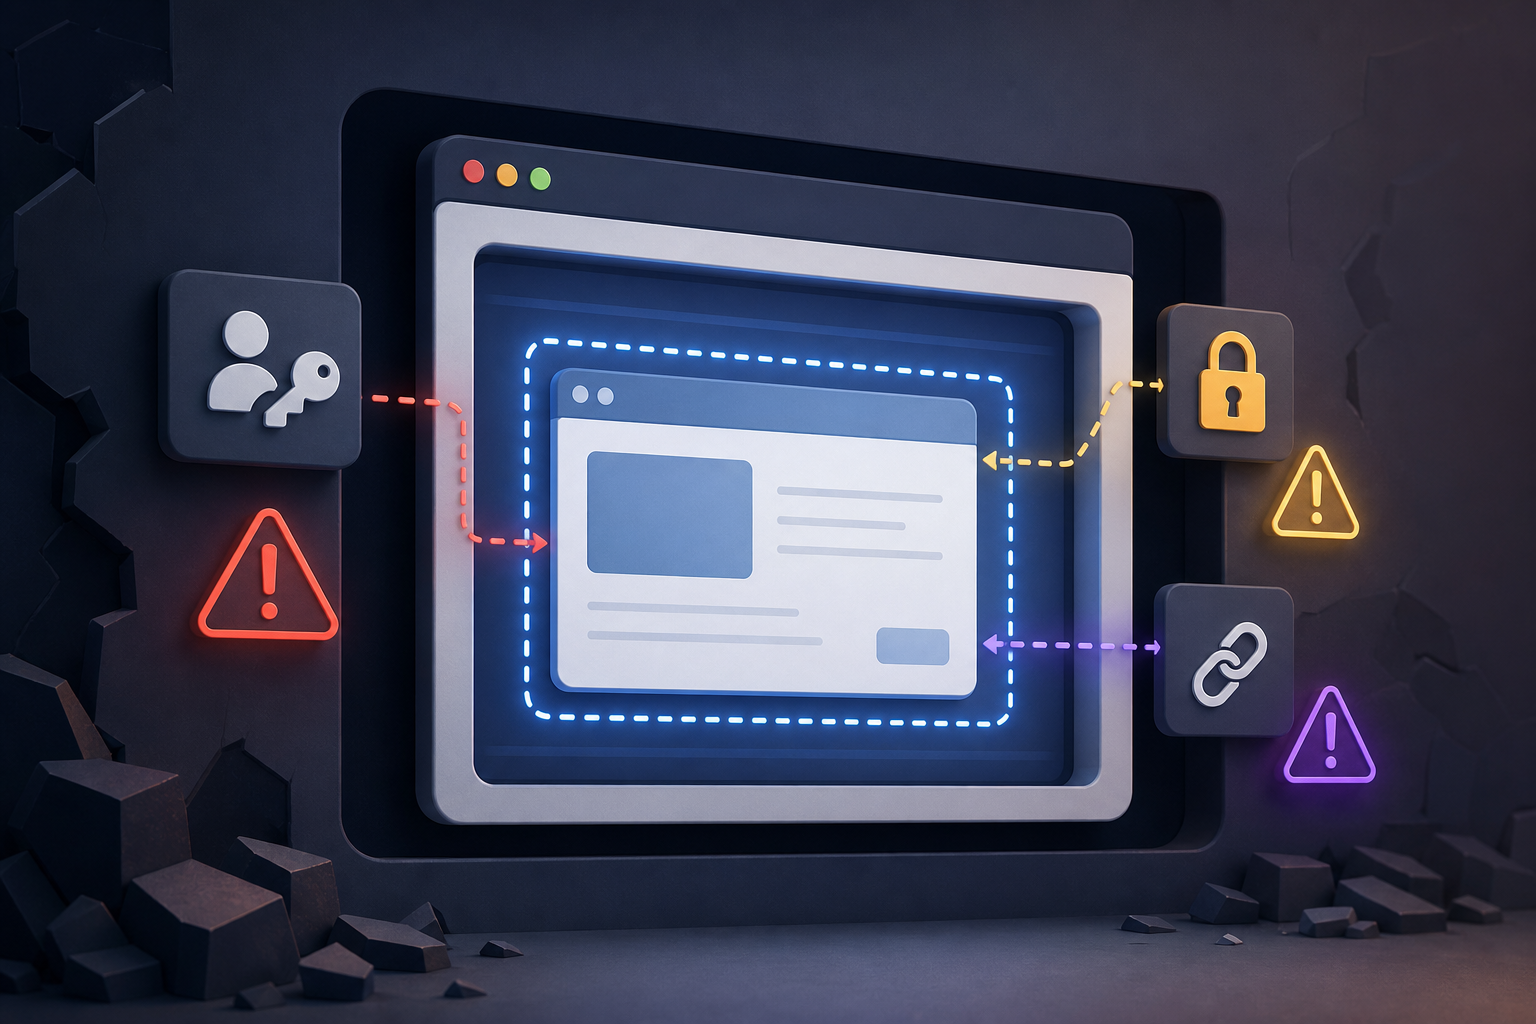
- Warnsignal: Derselbe Link oder dieselbe Sitzung funktioniert für mehr als einen Kunden.
- Warnsignal: Integrationsschlüssel erscheinen im Browsercode.
- Warnsignal: Die visuelle Prüfung wird freigegeben, bevor Benutzer, Gruppen, Links und Einschränkungen validiert wurden.
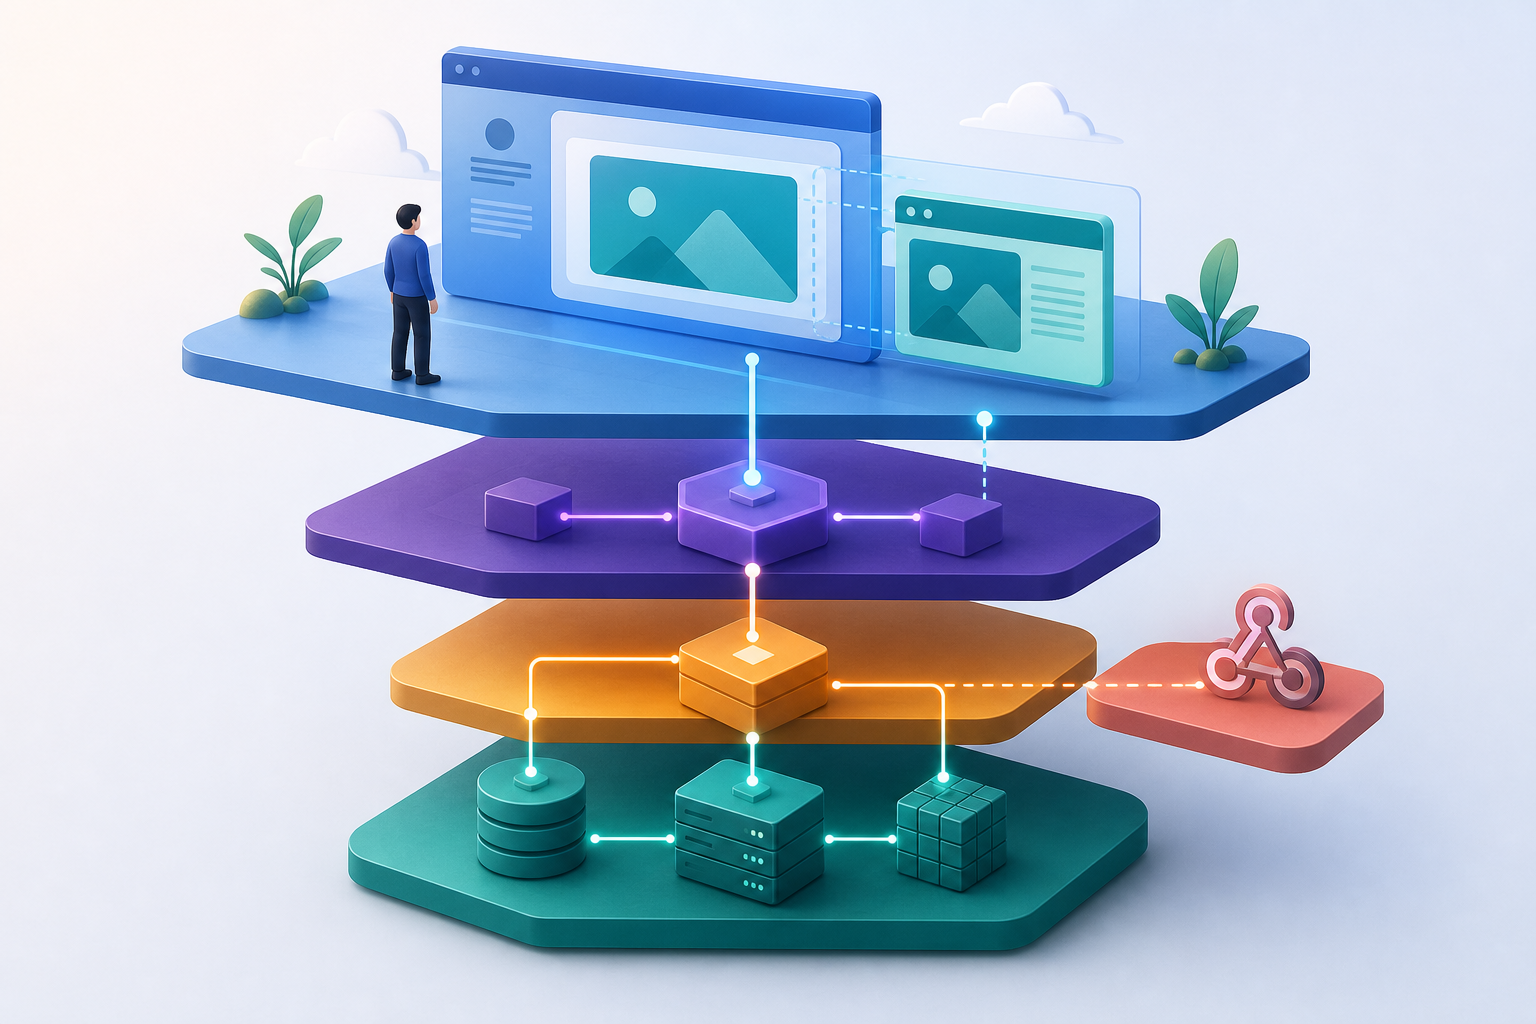
Ebenenkarte: iframe, API, JavaScript, Konfiguration und Theme
Die erste Ebene ist die eingebettete Oberfläche. In Apification wird die eingebettete Cloud als Arbeitsbereich innerhalb des Produkts mit kontrollierter und gebrandeter Sitzung, signierten iframe-Sitzungen, Themes, wirksamen Rechten und JavaScript-Kommunikation mit dem Host bereitgestellt. Für Reseller ist die iframe-Sitzung signiert und kurzlebig. Das reduziert die Versuchung, dauerhafte Zugänge zu erstellen, und erzwingt, dass jeder Start Kontext hat: Unterkonto, Benutzer und erlaubte Ressourcen.
Die zweite Ebene ist die Serverintegration. Die Server-zu-Server-REST-API verwaltet Cloud-Ressourcen, Benutzer, Einstellungen und Transformationsaufträge aus dem Backend. Die REST-Referenz ist die autorisierte Liste der per API verfügbaren Operationen; nicht aufgeführte Funktionen bleiben Abläufe der Kontooberfläche. Dieser Punkt verhindert eine gefährliche Erwartung: Nicht alles, was ein Benutzer in der Oberfläche sieht, sollte über die API automatisiert werden. Wenn eine Operation automatisiert werden soll, prüfe, ob sie in der Referenz enthalten ist, und entwirf den Ablauf mit Zugangsdaten mit begrenztem Umfang.
- Iframe: kontrollierte Benutzererfahrung mit eigener Marke.
- REST API/OpenAPI: Backend-Operationen und unterstützte Automatisierung.
- JavaScript Host-iframe: Auswahl, Abschluss und Navigation über validierte Nachrichten.
- Webhooks: Reaktion auf Ereignisse mit HMAC-signierten Nutzlasten, Verlauf und Wiederholungen.
Was das visuelle Theme lösen muss und was es nicht versprechen darf
Das visuelle Theme sollte Konsistenz in der Benutzererfahrung schaffen: Farben, Erscheinungsbild und Kontinuität zwischen dem Kundenportal und der eingebetteten Cloud. Es ist nachvollziehbar, dass eine Agentur möchte, dass der Benutzer beim Verwalten von Dateien, Services oder digitalen Projekten keinen Produktsprung wahrnimmt. Apification ermöglicht es, die Erfahrung der eingebetteten Cloud durch kompatible Themes und Einstellungen anzupassen, während funktionale und sicherheitsrelevante Grenzen erhalten bleiben. Der letzte Teil ist entscheidend: Das Theme begleitet die Sitzung, es definiert die Autorisierung nicht neu.
Was das Theme nicht versprechen darf, sind Datentrennung, Sicherheit oder Rechteänderungen. Ein weniger sichtbarer Button ist nicht gleichbedeutend mit einer verbotenen Aktion; ein Bildschirm mit Kundenmarke beweist nicht, dass der Kontext auf dessen Unterkonto beschränkt ist; eine Unternehmensfarbe lässt Links nicht ablaufen und schränkt Downloads nicht ein. Trenne bei einer Integrationsprüfung die visuelle Validierung von der Rechtevalidierung. Gib das Design frei, wenn es konsistent ist, aber verwende es nicht als Sicherheitsnachweis.
- Nutze das Theme für Erscheinungsbild, wahrgenommene Navigation und Markenkonsistenz.
- Nutze das Theme nicht als Ersatz für Benutzer, Gruppen, Einschränkungen oder wirksame Richtlinien.
- Dokumentiere, welche Elemente visuelle Anpassungen sind und welche Elemente Zugriffsregeln sind.
Vererbte Konfiguration, ohne sie zur Blackbox zu machen
Vererbte Konfiguration dient dazu, wiederholte manuelle Einstellungen über Arbeitsbereiche oder Kunden hinweg zu reduzieren. In einem Kundennetzwerk vermeidet sie, jede eingebettete Erfahrung von Grund auf neu zu konfigurieren, und hilft, operative Konsistenz zu wahren. In Apification kombiniert die wirksame Konfiguration beim Start Master-Richtlinien, Kundeneinstellungen, Theme und Rechte. Diese Kombination ermöglicht es, von einer gemeinsamen Basis auszugehen und kundenspezifische Besonderheiten anzupassen, sofern das Team weiß, welche Regel woher stammt.
Der typische Fehler ist, dass Vererbung unsichtbar wird. Wenn niemand zwischen Master-Richtlinie, Kundeneinstellung, Theme und Recht unterscheidet, wird ein Vorfall im Blindflug untersucht. Um das zu vermeiden, pflege eine Konfigurationsmatrix: Welcher Wert wird global definiert, was darf jeder Kunde ändern, was wird beim Start der Sitzung berechnet, und wer gibt es frei. Teste bei sensiblen Änderungen mindestens zwei Kunden mit unterschiedlichen Konfigurationen, um zu bestätigen, dass die Vererbung keine unerwünschten Funktionen durchlässt.
- Definiere eine minimale und stabile Master-Richtlinie.
- Erlaube Kundeneinstellungen nur, wenn es einen klaren operativen Grund gibt.
- Protokolliere die Quelle jeder Regel: Master, Kunde, Theme oder Recht.
- Prüfe die wirksame Konfiguration, bevor du den Produktionszugang aktivierst.
Zugangsdaten und Backend: Benutzeraktionen und automatisierte Aktionen trennen
Server-Zugangsdaten dürfen nicht in den Browser gelangen. Die Reseller-Integrationsdokumentation von Apification ist eindeutig: Bereitstellung, Geheimnisse und Signatur bleiben auf vertrauenswürdigen Servern, während der Browser nur begrenzten und temporären Kontext erhält. Außerdem wird davon abgeraten, iframe-Sitzungen im Browser zu erstellen, wenn dadurch wiederverwendbare Geheimnisse offengelegt werden. Das Backend muss den Kunden authentifizieren und den signierten Kontext erstellen, ohne dem Frontend einen Schlüssel zu übergeben, der außerhalb des vorgesehenen Ablaufs wiederverwendet werden kann.
In der Praxis ist es sinnvoll, zwei Arten von Aktionen zu trennen. Benutzeraktionen finden innerhalb der eingebetteten Sitzung statt, mit den wirksamen Rechten, die diesem Benutzer, Unterkonto und den Ressourcen entsprechen. Automatisierte Aktionen werden vom Backend über die API mit Zugangsdaten mit begrenztem Umfang ausgeführt, wobei nur das erforderliche Lesen oder Schreiben gewährt wird. Für die anfängliche Bereitstellung kann die API Kundenkonten, Benutzer und Anfangskonfiguration aus der Anwendung des Resellers erstellen. Außerdem müssen externe Kennungen vorhersehbar zugeordnet werden, damit Wiederholungen keine doppelten Ressourcen erstellen, und kompatible Schreibvorgänge können mit Idempotenzschlüsseln geschützt werden.
- Signiere eingebettete Sitzungen niemals aus Browsercode heraus, wenn dadurch wiederverwendbare Geheimnisse offengelegt werden.
- Verwende Zugangsdaten mit dem geringsten praktikablen Umfang für die Integration.
- Ordne externe Kennungen stabil zu, um Duplikate zu vermeiden.
- Wende Idempotenz bei kompatiblen Schreibvorgängen an, wenn Netzwerk-Wiederholungen auftreten können.
Rechte, Veröffentlichung und Downloads vor dem Anzeigen von Dateien
Bevor Dateien im Portal angezeigt werden, prüfe Benutzer, Gruppen, Links, Einschränkungen und Veröffentlichungsfenster. Apification ermöglicht es, Elemente über Links, Benutzer oder Gruppen zu teilen und originale oder transformierte Downloads bereitzustellen. Außerdem können Dateien und Services mit Rechten, OTP, externer Authentifizierung, Einschränkungen und Veröffentlichungsfenstern geschützt werden. Deshalb lautet die Frage nicht nur, ob das iframe lädt, sondern ob der richtige Benutzer die richtigen Ressourcen im richtigen Zeitraum und mit dem vorgesehenen Download-Typ sieht.
Eine signierte Sitzung muss auf das entsprechende Unterkonto, den Benutzer und die erlaubten Ressourcen beschränkt sein. Sie darf nicht für mehrere Unterkonten wiederverwendet werden; ein Kundenwechsel erfordert einen neuen autorisierten und signierten Kontext. Dieses Kriterium verhindert einen der schwerwiegendsten Fehler in Multi-Kunden-Portalen: eine gültige Sitzung beizubehalten, während sich der visuelle Kontext des Portals ändert. Wenn der Benutzer einen anderen Kunden auswählt, erzwinge eine neue serverseitige Auflösung von Identität, wirksamer Richtlinie, Theme und Rechten.
- Prüfe Benutzer und Gruppen, bevor du geteilte Links aktivierst.
- Prüfe, ob OTP, externe Authentifizierung, Einschränkungen oder Veröffentlichungsfenster gelten.
- Validiere, ob der Download original oder transformiert sein soll.
- Erzeuge beim Kundenwechsel einen neuen signierten Kontext; verwende die vorherige Sitzung nicht wieder.
Empfohlener Implementierungsablauf und häufige Fehler
Ein vorsichtiger Ablauf beginnt mit einem begrenzten visuellen Prototyp, nicht mit einer vollständigen Öffnung echter Dateien. Validere zuerst, dass das eingebettete iframe in das Portal passt und dass die Host-iframe-Kommunikation Auswahl, Abschluss und Navigation über validierte Nachrichten abdeckt. Erstelle danach einen Rechtestest mit Benutzern unterschiedlicher Profile und, falls es mehrere Kunden gibt, mit getrennten Unterkonten. Teste anschließend erlaubte und verweigerte Aktionen, Fehlerbehandlung, originale oder transformierte Downloads und das Ablaufen des temporären Kontexts.
Häufige Fehler folgen einem Muster: sich allein auf das iframe verlassen, die Oberfläche vor der Definition der Rechte anpassen, Kunden in demselben Kontext vermischen, Links unbegrenzt aktiv lassen oder nicht protokollieren, welcher Teil welche Aktion steuert. Die Lösung ist, Verantwortlichkeiten zuzuweisen. Das Theme steuert das Erscheinungsbild; die vererbte Konfiguration liefert Konsistenz; das Backend signiert, stellt bereit und speichert Geheimnisse; die API automatisiert unterstützte Operationen; Rechte steuern den Zugriff; und Webhooks melden Ereignisse mit signierten Zustellungen, Verlauf und Wiederholungen. Wenn jede Ebene einen Eigentümer hat, sind Vorfälle leichter zu reproduzieren und zu korrigieren.
- Schritt 1: visueller Prototyp mit nicht sensiblen Daten.
- Schritt 2: Rechtematrix nach Benutzer, Gruppe, Kunde und Ressource.
- Schritt 3: Tests erlaubter und verweigerter Aktionen sowie erwarteter Fehler.
- Schritt 4: Prüfung von Links, Zeitfenstern, OTP, falls anwendbar, und Downloads.
- Schritt 5: interne Dokumentation, welche Ebene welche Entscheidung steuert.
Häufige Fragen
Kann eine eingebettete Cloud mit eigener Marke allein mit einem iframe umgesetzt werden?
So sollte man es nicht angehen. In Apification kombiniert die eingebettete Integration signiertes iframe, API, vererbte Konfiguration, visuelle Themes, wirksame Rechte und validierte JavaScript-Kommunikation mit dem Host.
Wo sollten signierte iframe-Sitzungen erzeugt werden?
Sie sollten auf vertrauenswürdigen Servern erzeugt werden. Das Backend authentifiziert den Kunden und erstellt den signierten Kontext; der Browser sollte nur begrenzten und temporären Kontext erhalten, ohne wiederverwendbare Geheimnisse.
Kann das visuelle Theme Rechte ändern oder Daten zwischen Kunden isolieren?
Nein. Das Theme passt das Erscheinungsbild und die Konsistenz der Erfahrung an, muss aber funktionale und sicherheitsrelevante Grenzen erhalten. Die Isolation hängt vom signierten Kontext, den Rechten und den wirksamen Richtlinien ab.
Was passiert, wenn der Benutzer innerhalb des Portals den Kunden wechselt?
Es muss ein neuer autorisierter und signierter Kontext erstellt werden. Eine eingebettete Sitzung darf nicht für mehrere Unterkonten wiederverwendet werden, auch wenn sich die Portaloberfläche visuell bereits geändert hat.
Wann sollte die API und wann die eingebettete Oberfläche verwendet werden?
Nutze die eingebettete Oberfläche für Benutzeraktionen innerhalb der Cloud. Nutze die REST API für unterstützte Server-zu-Server-Operationen, etwa das Verwalten von Cloud-Ressourcen, Benutzern, Einstellungen und Transformationsaufträgen, immer gemäß der autorisierten Referenz.
Quellen und weitere Informationen
Für diesen Artikel herangezogene Dokumentation.
- Integración para resellers — Apification
- Integrate Apification into your product — Apification
- REST API reference — Apification
- Apification Cloud — Apification
- Sharing and distribution — Apification
- Security and access control — Apification
- Landing pages — Apification
- Survey documentation — Apification
- Permissions Policy — MDN Web Docs
- iframe: HTML inline frame element — MDN Web Docs
Apification entdecken
Ähnliche Artikel
Agenturen und Unterkonten
Delegierte Subkonten ohne offengelegte Schlüssel: sicheres Muster für Agenturen
Praktischer Leitfaden für Agenturen, die jedem Kunden in Apification Autonomie geben möchten, ohne Zugangsdaten herauszugeben oder Dateien, Berechtigungen oder Abläufe zu vermischen.
Agenturen und Unterkonten
Dateiauswahl-Workflow für Agenturen: empfangen, prüfen und liefern, ohne Versionen zu verlieren
Ein operatives Muster, mit dem Agenturen und Kreativteams Kundenmaterialien empfangen, Assets auswählen, Reviews koordinieren und finale Dateien mit Versionskontrolle ausliefern.