APIs und Automatisierung
Eine Datei-API mit OpenAPI integrieren: Vertrag, Tests und Fehler vor der Automatisierung
Praktischer Leitfaden, um eine OpenAPI-Spezifikation in einen prüfbaren Ablauf für die Integration von Dateien, Transformationen und Cloud mit REST, Webhooks, iframe und JavaScript zu verwandeln.
Die Integration scheitert, wenn die API wie einzelne Aufrufe behandelt wird
Eine API mit OpenAPI zu integrieren sollte nicht damit beginnen, Endpunkte in einen HTTP-Client zu kopieren und Antworten zu verketten, bis der Ablauf „scheinbar“ funktioniert. In einer Dateiintegration zieht jeder Aufruf Zustand mit sich: Cloud-Ressourcen, Ordner, Berechtigungen, Transformationen, Benutzer, Downloads und Ereignisse. Wenn das Team nur den Happy Path testet, tritt der erste echte Fehler meist dann auf, wenn eine Datei keine Berechtigungen hat, eine Transformation einen anderen Status als erwartet zurückgibt oder ein authentifizierter Download am falschen Ort konsumiert werden soll.
Der operative Weg, dieses Risiko zu senken, besteht darin, die API als prüfbaren Vertrag zu behandeln. In Apification wird die REST-Referenz als authentifizierte Oberfläche für Konten, Cloud-Ressourcen, Ordner, Transformationen, Benutzer und Webhooks dargestellt. Außerdem wird die navigierbare Referenz aus demselben OpenAPI-3.1-Vertrag erzeugt, der auch für Client-Generatoren und Integrationstests verwendet wird. Diese Übereinstimmung ist wichtig: Sie ermöglicht, dass Dokumentation, Client und Tests dieselbe Sprache sprechen, bevor die Automatisierung erweitert wird.
- Beginne nicht damit, den gesamten Prozess zu automatisieren; identifiziere zuerst den minimal prüfbaren Ablauf.
- Trenne Geschäftsstatus, technischen Status und wirksame Berechtigungen bereits im Design.
- Vermeide es, eine erfolgreiche Antwort als ausreichenden Nachweis für den vollständigen Ablauf zu betrachten.
Was OpenAPI leistet, wenn Dokumentation zum Vertrag wird
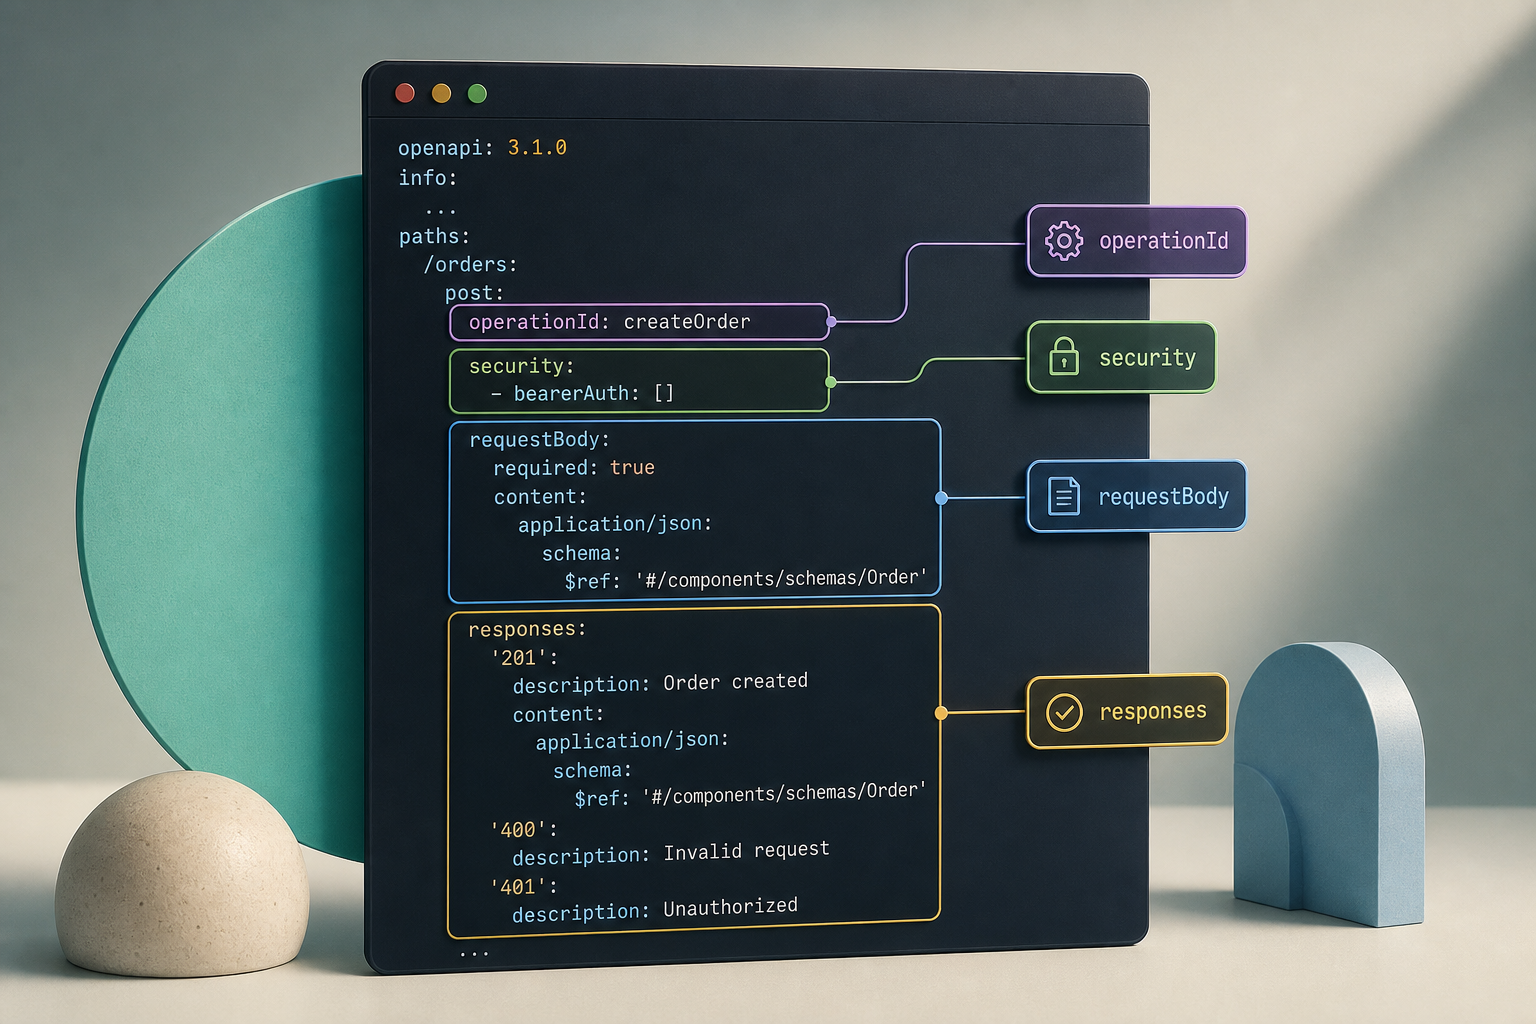
OpenAPI definiert das paths-Objekt als Liste der verfügbaren Routen und Operationen einer API. Jedes Operation Object beschreibt eine einzelne Operation auf einer Route und enthält Felder wie operationId, Parameter, requestBody, responses, callbacks, deprecation und security. Für Integratoren ermöglicht das den Wechsel von „es gibt einen Endpunkt“ zu „diese Operation akzeptiert diese Daten, verlangt diese Sicherheit, gibt diese Antworten zurück und kann sich an diesen Stellen ändern“.
Außerdem sollte die Sicherheit Operation für Operation geprüft werden. OpenAPI erlaubt es, Sicherheitsmechanismen global und pro Operation zu deklarieren; wenn eine Operation ihre eigene Sicherheit definiert, überschreibt sie die globale Sicherheit. In Apification enthält der herunterladbare OpenAPI-3.1-Vertrag vollständige Request- und Response-Schemata für den Start von API-Abläufen, Transformationen, Webhooks und eingebetteter Integration. Die technische Empfehlung lautet, diesen Vertrag zu nutzen, um Operationen auszuwählen, Clients zu generieren oder zu isolieren, Tests vorzubereiten und Änderungen zu erkennen, bevor die Produktion berührt wird.
- Prüfe paths, um den tatsächlichen Umfang der Integration abzugrenzen.
- Nutze operationId, um jede Operation einer klaren Funktion des internen Clients zuzuordnen.
- Validiere requestBody und responses, nicht nur Statuscodes.
- Prüfe globale und operationsspezifische security, bevor Zugangsdaten zugewiesen werden.
Entscheidungskarte: REST, Webhooks, iframe und JavaScript
Apification trennt Integrationsmodi, die unterschiedliche Probleme lösen. Die REST API Server-to-Server dient dazu, Cloud-Ressourcen, Benutzer, Einstellungen und Transformationsjobs aus dem Backend heraus zu verwalten. Sie ist die natürliche Option, wenn dein System Ordner erstellen, Dateien hochladen, Dienste abfragen, Ressourcen verschieben, Transformationen starten oder authentifizierte Inhalte herunterladen muss. In der Referenz sind unter anderem Operationen zum Hochladen von Dateien, Herunterladen authentifizierter Inhalte, Abfragen von Cloud-Diensten, Verschieben von Diensten und Verwalten von Ordnern dokumentiert.
Webhooks ersetzen REST nicht: Sie dienen dazu, auf relevante Ereignisse zu reagieren, ohne jede Ressource oder jeden Job kontinuierlich im Hintergrund abzufragen. Apification verbindet sie mit HMAC-signierten Payloads, Zustellhistorie, Wiederholungsversuchen und Ereignissen zum Abschluss von Transformationen. Die eingebettete Cloud hingegen platziert den Workspace über eine kontrollierte und gebrandete Sitzung im Produkt des Kunden. Dieser Modus ist mit signierten iframe-Sitzungen, Themes, wirksamen Berechtigungen und JavaScript-Kommunikation mit dem Host verbunden. JavaScript sollte die eingebettete Erfahrung unterstützen, aber keine Secrets verwahren und keine Berechtigungen entscheiden.
- Nutze REST, wenn dein Backend Aktionen ausführen oder Status unter Serverkontrolle abfragen muss.
- Nutze Webhooks, wenn du auf Ereignisse reagieren musst, ohne kontinuierliches Polling zu betreiben.
- Nutze ein eingebettetes iframe, wenn der Benutzer in einem kontrollierten Cloud-Workspace arbeiten soll.
- Nutze JavaScript für die Schnittstellenkommunikation mit dem Host, nicht als Autorisierungsschicht.
Den Ablauf vorbereiten, bevor Code geschrieben wird
Bevor du einen Client generierst oder Entwicklungsaufgaben erstellst, beschreibe den Ablauf in Begriffen von Ressourcen und Entscheidungen. Zum Beispiel: welche Datei eingeht, in welchem Ordner sie landet, welcher Benutzer oder welche Gruppe beteiligt ist, welche Transformation benötigt wird, welche Ausgabe heruntergeladen wird und welche Berechtigungen jeder Akteur haben muss. Apification ermöglicht es, Dateien, Dienste und digitale Projekte in einem organisierten und versionierten Workspace zu verwalten, Elemente über Links, Benutzer oder Gruppen zu teilen und originale oder transformierte Downloads bereitzustellen. Diese Funktionalität muss sich im Integrationsdesign widerspiegeln.
Für Transformationsabläufe dokumentiert die Referenz Operationen, um Operationen des File Transformer aufzulisten, den Vertrag einer Operation abzurufen, vor der Ausführung zu validieren und zu schätzen, Jobs zu erstellen sowie Status, Fortschritt, Nutzung und Ergebnisse abzufragen. Daraus ergibt sich eine vorsichtige Abfolge: Operation entdecken, Eingabe validieren, falls anwendbar schätzen, Job erstellen, Ereignis abwarten oder Status abfragen und schließlich Ergebnisse abrufen. Als allgemeine Empfehlung gilt: Vermeide es, Server-Zugangsdaten mit Benutzerberechtigungen zu vermischen. Apification empfiehlt, nur die für die Integration erforderlichen Lese- und Schreibberechtigungen zu gewähren.
- Liste Eingangsressourcen auf: beteiligte Dateien, Ordner, Benutzer, Gruppen und Dienste.
- Definiere Ausgaben: Originalinhalt, transformierter Inhalt, abfragbare Ergebnisse oder authentifizierte Downloads.
- Identifiziere minimale Lese- und Schreibberechtigungen für jeden Abschnitt.
- Entscheide, welche Zustände per REST abgefragt und welche per Webhook empfangen werden.
Nützliche Vertragstests entwerfen, nicht dekorative
Vertragstests müssen den minimalen Ablauf und seine Randfälle abdecken. OpenAPI definiert responses als Liste möglicher Antworten, die beim Ausführen einer Operation zurückgegeben werden; daher reicht es nicht, zu bestätigen, dass der Endpunkt antwortet. Bei Erstellung, Lesen, Transformation und Download solltest du validieren, dass die erwarteten Felder vorhanden sind, die Typen mit dem Schema übereinstimmen und unerwartete Antworten als unbestätigte Zustände behandelt werden. Wenn du einen Client aus OpenAPI generierst, behalte dennoch eine eigene Integrationsschicht bei, um Fehler und Zustände in die Sprache deines Produkts zu übersetzen.
Ein minimales Testset sollte Hochladen oder Erstellen einer Ressource, Lesen der Ressource, Verschieben oder Ablage in einem Ordner, sofern anwendbar, Dienst- oder Ordnerberechtigungen, Transformation mit gültiger Eingabe, Transformation mit ungültiger Eingabe, authentifizierten Download und fehlende Berechtigungen umfassen. Apification dokumentiert Endpunkte für Berechtigungen von Cloud-Diensten und -Ordnern, wodurch sich diese Fälle explizit überprüfen lassen. Bei Webhooks solltest du Signatur, doppelte Zustellung und Wiederholungsversuche aus Sicht deines Empfängers testen; ein Webhook bestätigt ein zugestelltes Ereignis, aber nicht zwingend den gesamten funktionalen Zustand, den deine Anwendung benötigt.
- Happy Path: Ressource erstellen, transformieren, Ereignis empfangen oder Status abfragen und Ergebnis herunterladen.
- Berechtigungen: autorisierter Benutzer, Benutzer ohne Zugriff und Server-Zugangsdaten mit minimalen Berechtigungen.
- Ungültige Eingaben: falsches Format, unvollständige Parameter oder nicht anwendbare Operation.
- Unerwartete Antworten: fehlende Felder, unbekannter Status oder noch nicht verfügbares Ergebnis.
- Webhooks: HMAC-Signatur, Wiederholungsversuch, wiederholte Zustellung und Idempotenz des Empfängers.
Häufige Fehler und Ausfallmodi, die vorab bedacht werden sollten
Der erste häufige Fehler besteht darin anzunehmen, dass ein Webhook den gesamten Zustand bestätigt. Tatsächlich ermöglichen die Webhooks von Apification, auf Ereignisse zu reagieren, und können den Abschluss von Transformationen enthalten, mit HMAC-Signatur, Zustellhistorie und Wiederholungsversuchen. Trotzdem muss dein System entscheiden, ob das Ereignis ausreicht oder ob es den Job, die Ressource oder das Ergebnis per REST abfragen muss, bevor es fortfährt. Der zweite Fehler ist, den Empfänger nicht idempotent zu machen: Wenn es Wiederholungsversuche gibt, kann die zweimalige Verarbeitung derselben Zustellung interne Aktionen duplizieren.
Der dritte Fehler ist, Zugangsdaten im Browser zu speichern. Bei eingebetteter Integration unterscheidet Apification zwischen Backend und Browser: Bereitstellung, Secrets und Sitzungssignatur verbleiben auf vertrauenswürdigen Servern; der Browser erhält nur den temporären Kontext, der zum Rendern der eingebetteten Erfahrung erforderlich ist. Außerdem verwenden eingebettete Sitzungen signierten und zeitlich begrenzten Zugriff, und Theme sowie wirksame Berechtigungen werden serverseitig aufgelöst, bevor Cloud geöffnet wird. Ebenfalls häufig scheitert es daran, Benutzerberechtigungen mit Server-Zugangsdaten zu vermischen oder Antworten zu ignorieren, die nicht zum erwarteten Schema passen.
- Behandle Webhooks nicht als einzige Quelle der Wahrheit, wenn dein Ablauf ein herunterladbares Ergebnis prüfen muss.
- Speichere keine Integrations-Secrets im JavaScript des Browsers.
- Verwende keine weitreichenden Zugangsdaten erneut, wenn minimale Berechtigungen ausreichen.
- Akzeptiere Antworten außerhalb des Vertrags nicht, ohne sie zu protokollieren und zu klassifizieren.
- Erweitere Automatisierungen nicht, ohne Änderungen an Operationen, Sicherheit und Modellen zu prüfen.
Änderungskontrolle und praktische Einordnung von Apification
Eine sichere Änderungskontrolle beginnt damit, den Integrationsclient zu isolieren. Statt REST-Aufrufe im gesamten Produkt zu verstreuen, erstelle ein Modul, das Authentifizierung, Operationen, Antwortvalidierung, Fehlerübersetzung und Protokollierung relevanter Anfragen bündelt. Wenn sich der OpenAPI-Vertrag ändert oder neue Operationen hinzukommen, prüfe paths, Operation Objects, security und responses, bevor du Automatisierungen erweiterst. Dies ist eine allgemeine technische Empfehlung, keine magische Funktion der Plattform: Der Wert liegt darin, die Auswirkungen sichtbar zu machen, bevor deployt wird.
Apification passt zu diesem Ansatz, weil es Cloud und ihre Dienste über REST API, OpenAPI, Webhooks, iframe und JavaScript bereitstellt, mit Berechtigungen und Zugriffskontrollen je nach konfiguriertem Ablauf. REST deckt die Backend-Automatisierung ab; Webhooks reduzieren kontinuierliche Abfragen; iframe ermöglicht das Einbetten des Workspace mit signierten Sitzungen, Theme und wirksamen Berechtigungen; JavaScript erleichtert die Kommunikation mit dem Host. Die richtige Entscheidung besteht nicht darin, einen einzigen Kanal zu wählen, sondern jede Verantwortung dem passenden Kanal zuzuweisen und den Vertrag zu testen, der sie verbindet.
- Zentralisiere den API-Client und vermeide verstreute Aufrufe aus mehreren Modulen.
- Protokolliere relevante Operationen, Vertragsfehler und nicht erkannte Antworten.
- Prüfe die OpenAPI-Spezifikation, bevor du neue automatische Abläufe hinzufügst.
- Halte Berechtigungen minimal und signiere eingebettete Sitzungen aus einem vertrauenswürdigen Backend.
- Dokumentiere, welcher Teil des Ablaufs von REST, Webhook, iframe oder JavaScript abhängt.
Häufige Fragen
Ersetzt OpenAPI Integrationstests?
Nein. OpenAPI beschreibt Routen, Operationen, Sicherheit, Bodies und erwartete Antworten. Tests verifizieren, dass dein Client diesen Vertrag korrekt nutzt, Fehler behandelt und keine Zustände annimmt, die die API nicht bestätigt hat.
Wann sollte REST in Apification verwendet werden?
Wenn das Backend Cloud-Ressourcen, Benutzer, Einstellungen, Ordner, authentifizierte Downloads oder Transformationsjobs verwalten muss. REST ist der passende Kanal für servergesteuerte Aktionen.
Reicht ein Webhook aus, um zu wissen, dass eine Transformation erfolgreich beendet wurde?
Er kann über relevante Ereignisse informieren, einschließlich des Abschlusses von Transformationen, aber deine Anwendung muss entscheiden, ob sie den Job, die Ressource oder das Ergebnis per REST abfragen muss, bevor sie fortfährt.
Was sollte in einer eingebetteten Integration nicht getan werden?
Secrets und Sitzungssignaturen dürfen nicht im Browser platziert werden. In dem von Apification dokumentierten Ansatz verbleiben Bereitstellung, Secrets und Signatur auf vertrauenswürdigen Servern.
Quellen und weitere Informationen
Für diesen Artikel herangezogene Dokumentation.
- Apification REST API reference — Apification
- Apification product integration — Apification
- Apification automation and webhooks — Apification
- Apification reseller integration — Apification
- OpenAPI Specification v3.1.0 — OpenAPI Initiative
- RFC 9110: HTTP Semantics — RFC Editor / IETF
- OWASP API Security Top 10 2023 — OWASP
- MDN Same-origin policy — MDN Web Docs
- Pact documentation: introduction — Pact Foundation
Apification entdecken
Ähnliche Artikel
APIs und Automatisierung
Webhooks und API in Dateiflows abgleichen: Zustände wiederherstellen, ohne Aktionen zu duplizieren
Operativer Leitfaden zur Rekonstruktion des tatsächlichen Zustands von Dateien, Ordnern, Transformationen und Links, wenn Webhooks verspätet eintreffen, erneut versucht werden oder der Consumer ausgefallen war.
APIs und Automatisierung
Dateitransformationen mit API automatisieren: vom geführten Assistenten zum prüfbaren Flow
Praxisleitfaden, um manuelle Aufgaben zur Konvertierung, Optimierung oder Verarbeitung von Dateien in einen wiederholbaren Flow mit Cloud, OpenAPI, Berechtigungen und signierten Webhooks zu überführen, ohne nicht dokumentierte Transformations-Endpunkte vorauszusetzen.
APIs und Automatisierung
Sichere Wiederholungen in einer Datei-API: Duplikate vermeiden
Praxisleitfaden zum Wiederholen ausgehender Aufrufe an Apification Cloud, ohne Ordner, Dateien, Transformationen oder geteilte Links zu duplizieren.