APIs und Automatisierung
Sichere Wiederholungen in einer Datei-API: Duplikate vermeiden
Praxisleitfaden zum Wiederholen ausgehender Aufrufe an Apification Cloud, ohne Ordner, Dateien, Transformationen oder geteilte Links zu duplizieren.
Das Problem: Ein Timeout sagt nicht, ob die Operation stattgefunden hat
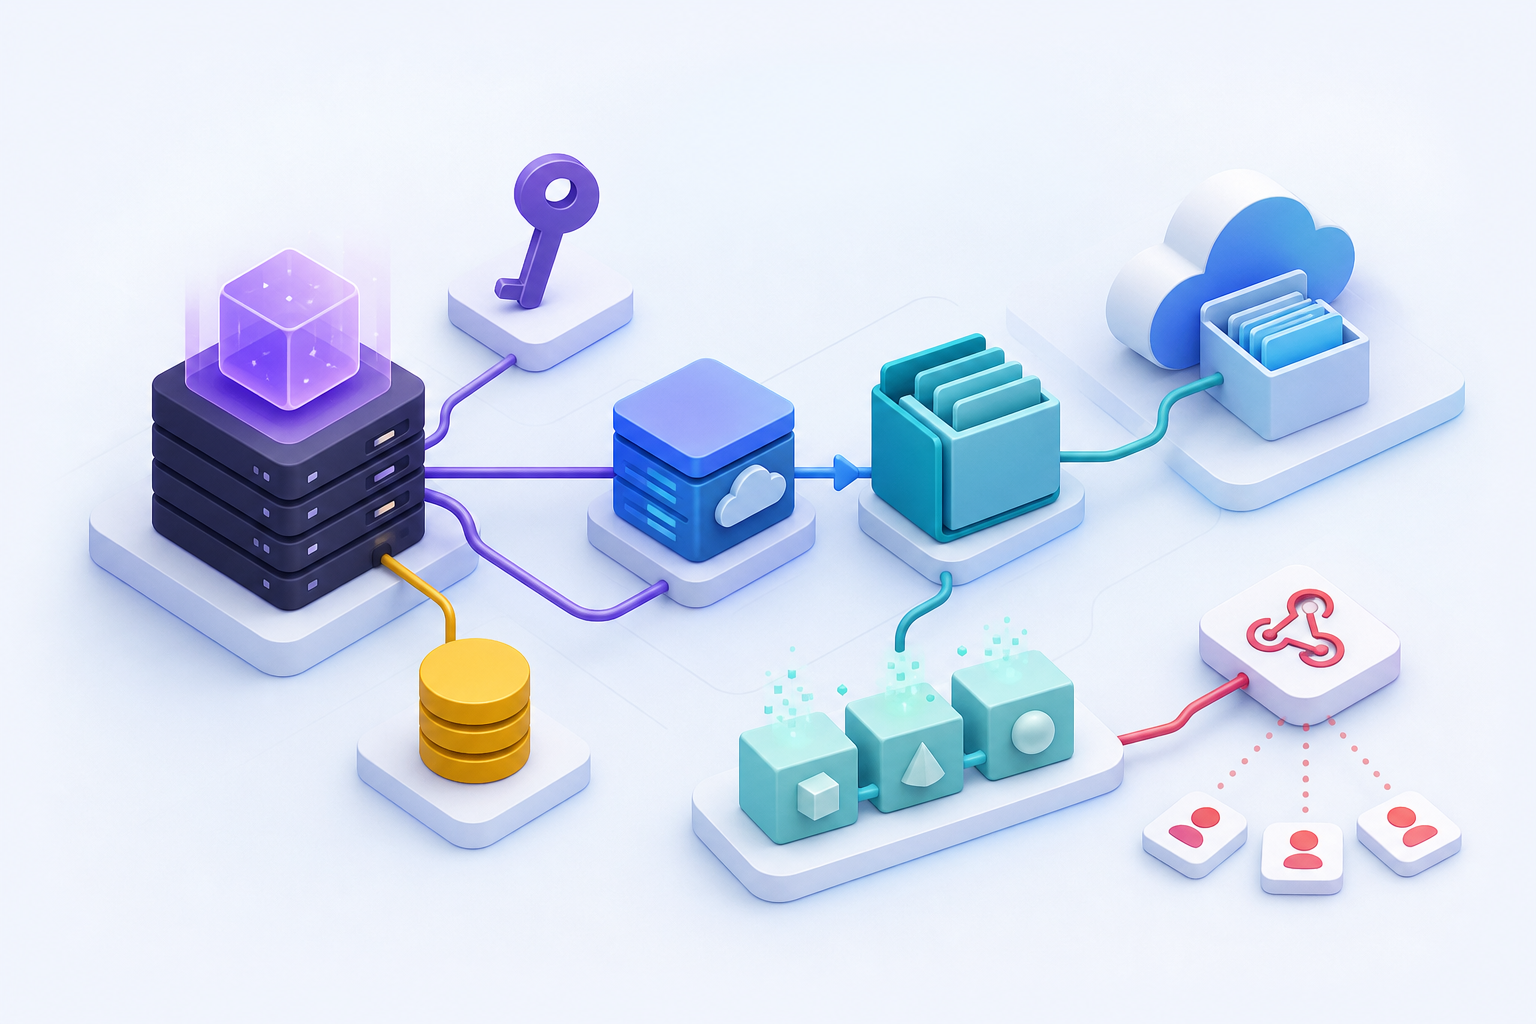
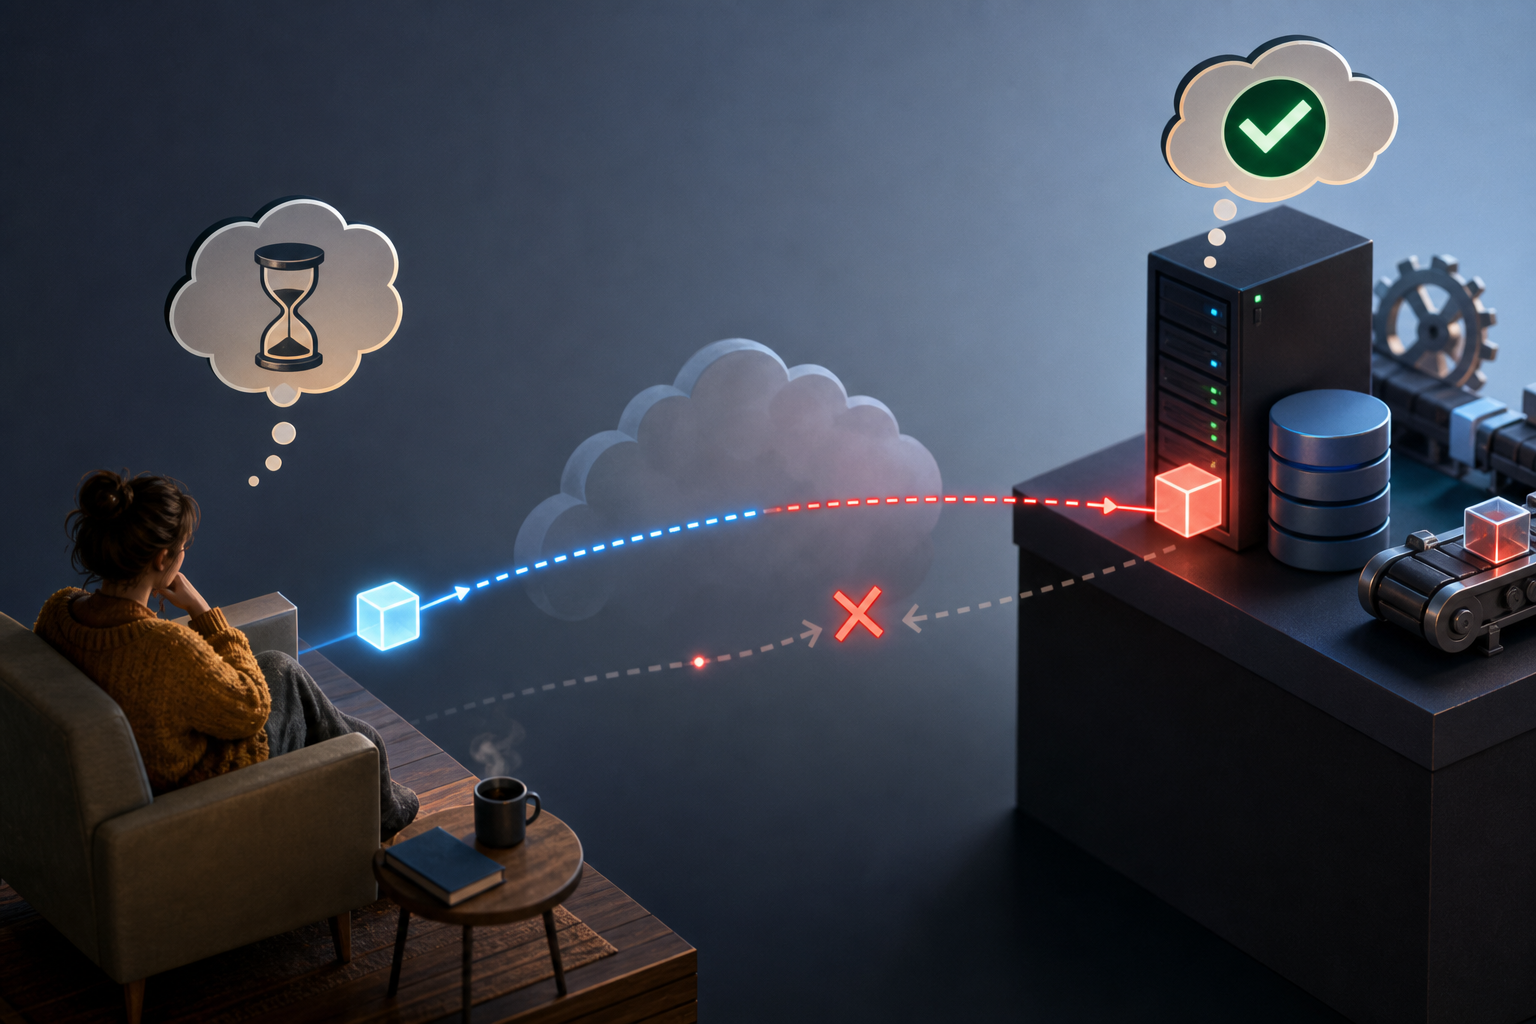
Der gefährliche Fall in einer Datei-Integration ist nicht der eindeutige Fehler, sondern die Antwort, die nie ankommt. Dein Backend ruft eine API auf, um einen Ordner zu erstellen, eine Datei hochzuladen, eine Transformation zu starten oder einen geteilten Download vorzubereiten; die Verbindung bricht wegen eines Timeouts ab; und der Client weiß nicht, ob der Server die Aktion ausgeführt hat. Wenn du einfach erneut sendest, kannst du zwei Ordner erstellen, zwei Kopien derselben Datei registrieren, zwei Transformationen in die Warteschlange stellen oder zwei gleichwertige Links veröffentlichen.
Die erste operative Entscheidung besteht darin, Lese- und Schreibvorgänge zu trennen. In HTTP gelten Methoden wie GET, HEAD und OPTIONS als sicher, weil der Client keine Zustandsänderung anfordert. Aktionen, die Arbeit erstellen, ändern, verschieben, löschen oder in eine Warteschlange einreihen, müssen dagegen als Schreibvorgänge behandelt werden. RFC 9110 definiert eine idempotente Anfrage als eine, deren beabsichtigte Wirkung beim Wiederholen mehrerer identischer Anfragen dieselbe ist wie bei einer einzigen Ausführung; deshalb ist eine automatische Wiederholung bei einem Kommunikationsfehler nur dann sinnvoll, wenn die Operation dafür ausgelegt ist.
- Lesevorgänge: Listen, Details, den Status eines Jobs oder bereits erzeugte Ergebnisse abfragen.
- Schreibvorgänge: Ordner erstellen, Dateien hochladen, Metadaten aktualisieren, Elemente verschieben, in den Papierkorb verschieben, Transformationen einreihen oder geteilte Zugänge erstellen.
- Graubereich: Wenn du keine Antwort erhalten hast, nimm weder Erfolg noch Fehlschlag an; speichere den Versuch und bestätige ihn durch eine Abfrage.
Welche Dateioperationen Schutz brauchen
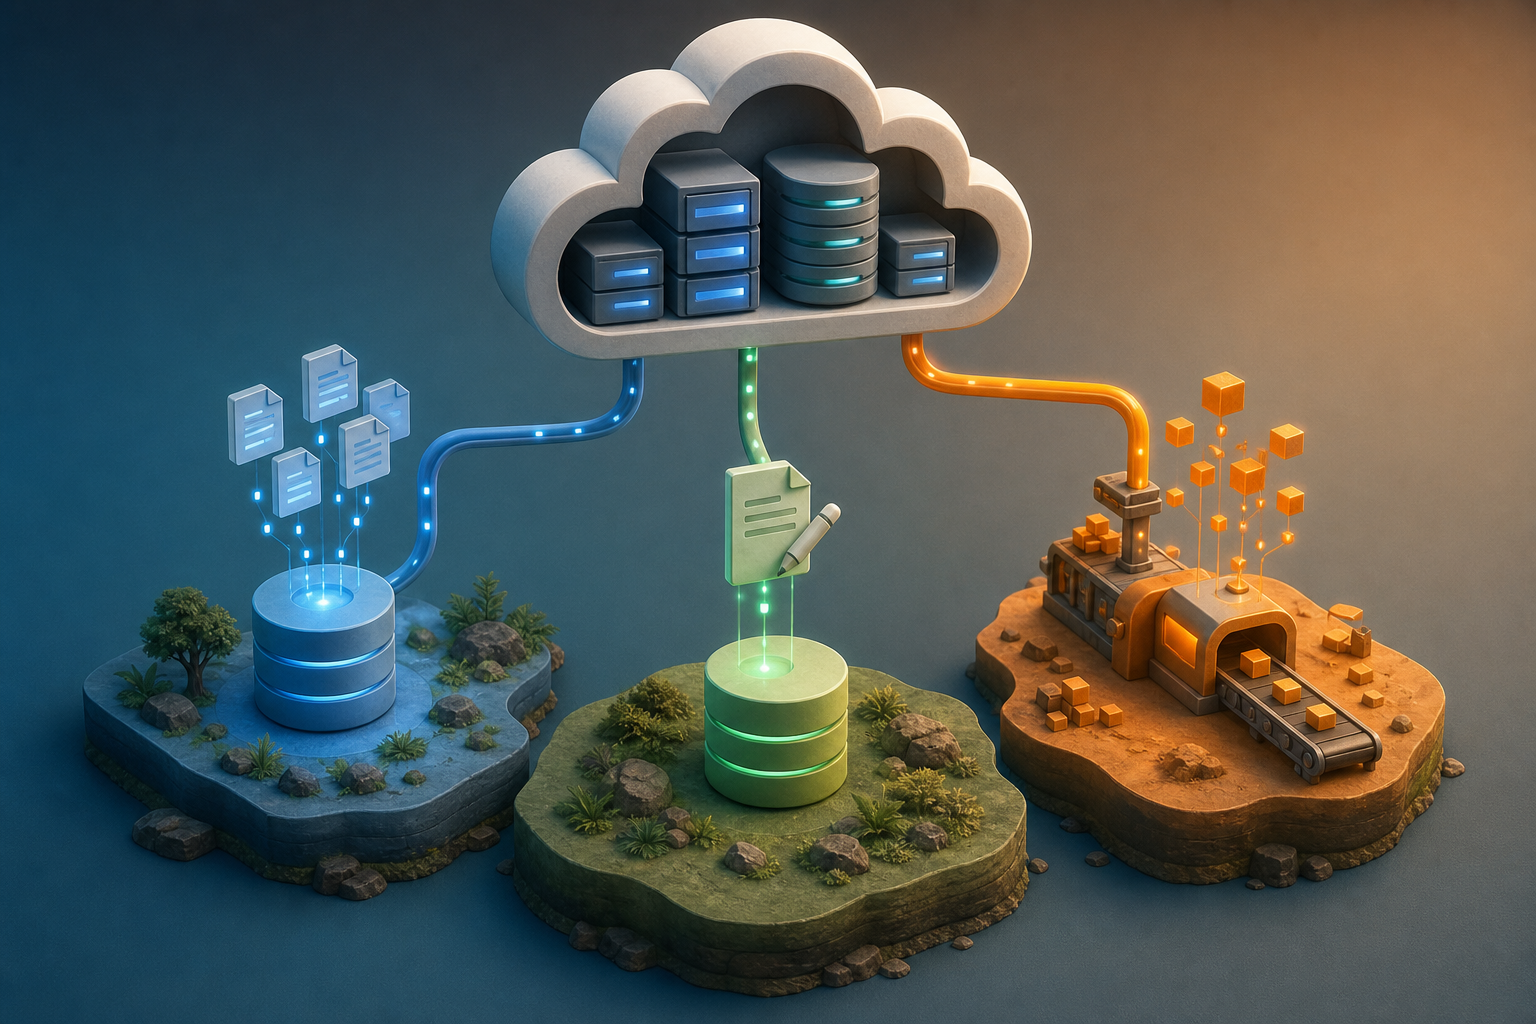
In Apification Cloud ermöglicht die Integration über eine Server-zu-Server-REST-API, Cloud-Ressourcen, Benutzer, Konfigurationen und Transformationsjobs aus dem Backend eines integrierenden Produkts zu verwalten. Cloud wird als organisierter und versionierter Bereich beschrieben, um Dateien, Dienste und digitale Projekte zu verwalten, die zum Teilen vorbereitet sind. Einige Operationen sind von Natur aus reine Abfragen; andere ändern den Zustand des Workspaces, in dem Dateien, Dienste und digitale Projekte leben.
Auch Transformationen erfordern Sorgfalt. Apification ermöglicht die Verarbeitung von Dokumenten, Bildern, Video, Audio und Daten über einen geführten Assistenten, und seine Integration erlaubt die Verwaltung von Transformationsjobs aus dem Backend. Einen Transformationsjob zu erstellen oder zu senden, ist ein asynchroner Schreibvorgang: Deine Anwendung kann die Antwort verlieren und nicht wissen, ob der Job registriert wurde. Wenn du ohne lokalen Zustand und ohne stabile logische Identität erneut sendest, kannst du am Ende die operativen Kosten zweier gleichwertiger Prozesse tragen oder Ergebnisse verschiedener Dateiversionen vermischen.
- Schütze jede zustandsändernde Aktion als Kandidatin für kontrollierte Wiederholungen.
- Wiederhole kostspielige Transformationen nicht, ohne zu prüfen, ob bereits ein Job mit dem logischen Versuch verknüpft ist.
- Betrachte das Verschieben eines Elements als Änderung der Organisation, nicht der Identität: In Cloud bleiben seine Eigenschaften und Zugriffsregeln mit demselben Element verknüpft.
Empfohlenes Modell: externe Identität, lokaler Zustand und Bestätigung
Das zuverlässigste Muster beginnt in deiner eigenen Anwendung. Bevor du Apification aufrufst, erstelle einen lokalen Operationsdatensatz mit einer stabilen externen Kennung des Quellsystems, dem Aktionstyp, der logischen Version des Inhalts und einem Anfangszustand. Dieser Datensatz ersetzt die API nicht; er dient dazu, dass dein Backend sich merkt, was es mit welchem Payload zu tun versucht hat und was es danach erwartet zu finden. In Multi-Tenant-Integrationen verhindert diese Tabelle, dass zwei Kunden, Projekte oder Versionen versehentlich dieselbe Deduplizierung teilen.
Nach einem ungewissen Aufruf solltest du nicht allein anhand des Fehlercodes des HTTP-Clients entscheiden. Wenn die Operation ein Lesevorgang war, kannst du normal wiederholen. Wenn sie ein Schreibvorgang war, frage zuerst ab, was möglich ist: Elementdetails, Jobstatus, Versionshistorie oder frühere lokale Datensätze. Apification Cloud ermöglicht es, die Historie von Elementen zu prüfen, frühere Versionen herunterzuladen und Inhalte wiederherzustellen; das hilft zu rekonstruieren, welcher Inhalt am Ende aktiv wurde, wenn es einen Wettlauf zwischen Wiederholungen, Aktualisierungen oder Verschiebungen gab.
- Mindestzustände: ausstehend, gesendet, angenommen, bestätigt, fehlgeschlagen, Prüfung erforderlich.
- Mindestfelder: Tenant, Quellobjekt, logische Version, Aktion, normalisierter Payload, lokaler Operationsschlüssel, resultierende Cloud-Ressource und lokaler Zeitstempel.
- Praktische Regel: Lösche den lokalen Datensatz nicht, wenn das Netzwerk fehlschlägt; er ist genau der Nachweis, den du für die Entscheidung über den nächsten Schritt brauchst.
Einen idempotenten Schlüssel entwerfen, der nicht vom Namen abhängt
Auch wenn HTTP definiert, was es bedeutet, dass eine Anfrage idempotent ist, muss bei jeder konkreten API ihr eigener Vertrag konsultiert werden. Bei Apification weist die Integrationsseite darauf hin, dass das herunterladbare OpenAPI-Dokument die Anfrage- und Antwortschemata enthält; nutze es, um zu validieren, wie jeder Aufruf aufgebaut wird und welche Daten er zurückgibt. Bewahre außerdem in deiner Datenbank einen lokalen Operationsschlüssel auf, um zu erkennen, wann zwei Wiederholungen zum selben logischen Versuch gehören.
Der Schlüssel sollte nicht einfach der Dateiname oder ein bei jedem Versuch erzeugter Zeitstempel sein. Der Name ändert sich, wiederholt sich zwischen Benutzern und enthält meist Präsentationsentscheidungen, keine geschäftliche Identität. Ein gutes Design kombiniert Tenant, Kennung des Quellobjekts, Aktionstyp und logische Version. Ein konzeptioneller Schlüssel könnte beispielsweise aus „Tenant A + Vertrag 583 + in optimiertes PDF transformieren + Version 7“ abgeleitet werden. Wenn der Benutzer eine neue Version hochlädt, muss sich der Schlüssel ändern; wenn nur derselbe Versuch wegen eines Timeouts wiederholt wird, muss er gleich bleiben.
- Einschließen: Tenant oder Quellkonto, Geschäftsressource, exakte Aktion, logische Version und, falls zutreffend, Transformationsoperation.
- Vermeiden: Zeitstempel pro Versuch, zufällige UUID pro Wiederholung, sichtbare Dateinamen als einzige Identität und gemeinsam genutzte Schlüssel für unterschiedliche Aktionen.
- Prüfen: gleicher lokaler Schlüssel, gleicher Payload, gleiche funktionale Absicht und konsultierter OpenAPI-Vertrag, bevor Wiederholungen automatisiert werden.
Schritt-für-Schritt-Ablauf zum Transformieren und Veröffentlichen einer Datei
Ein robuster Transformationsablauf beginnt, bevor die Anfrage gesendet wird. Validiere zuerst in deinem System, welche Geschäftsdatei verarbeitet werden soll und welche logische Version sie repräsentiert. Registriere oder verwalte die Datei anschließend in Cloud über die passende API gemäß OpenAPI-Vertrag. Speichere die zurückgegebene Referenz zusammen mit deiner lokalen Operation. Wenn die Antwort verloren geht, markiere den Versuch als ungewiss und suche nach Bestätigung, bevor du eine weitere Kopie sendest.
Für die Transformation konsultierst du bei Bedarf den Vertrag der Operation, bereitest eine Anfrage vor, die mit den dokumentierten Schemas kompatibel ist, und erstellst den Transformationsjob über die Server-zu-Server-Integration. Wenn du eine Annahme oder Jobreferenz erhältst, speichere sie; frage danach gemäß Vertrag die API ab, um Fortschritt und Ergebnisse zu prüfen. Erst wenn das Ergebnis bestätigt ist, solltest du den Download veröffentlichen oder den passenden Freigabeschritt erzeugen.
- Vorbereiten: Tenant, Quellobjekt, Version und Zielordner auflösen.
- Senden: einen stabilen lokalen Schlüssel für den Schreibvorgang verwenden und den normalisierten Payload speichern.
- Bestätigen: den Job abfragen, bis Status und Ergebnisse vorliegen, ohne aus Ungeduld einen weiteren Job zu erstellen.
- Veröffentlichen: das Element oder den transformierten Download erst teilen, nachdem das richtige Ergebnis mit der richtigen Version verknüpft wurde.
Wann du wiederholen, abfragen oder den Ablauf stoppen solltest
Wiederhole automatisch, wenn die Operation ein Lesevorgang ist oder wenn die Anfrage im Sinne von RFC 9110 idempotent ist. Wenn der Schreibvorgang von spezifischen Regeln der API abhängt, nimm keine undokumentierten Garantien an: Konsultiere die OpenAPI, behalte für denselben logischen Versuch denselben Payload bei und protokolliere, was der Client entschieden hat und warum. Die Sicherheit des Retry entsteht aus der Kombination von HTTP-Semantik, API-Vertrag und lokalem Zustand.
Frage vor einer Wiederholung ab, wenn der Fehler nach dem Senden von Bytes auftrat, wenn der Timeout spät kam oder wenn dein Client nicht weiß, ob die Verbindung vor oder nach dem Empfang der Anfrage durch Apification abgebrochen ist. Stoppe den Ablauf für eine manuelle Prüfung, wenn du einen abweichenden Payload mit derselben Absicht, mehr als eine mögliche Ressource, gemischte Versionen oder Ergebnisse erkennst, die nicht zum lokalen Zustand passen. In solchen Fällen kann eine Wiederholung den Schaden vergrößern: Besser ist ein internes Panel mit der Operation, dem Tenant, den möglichen Cloud-Ressourcen, dem Transformationsjob und der empfohlenen Aktion.
- Wiederholen: GET für Status und Operationen, die als idempotent ausgelegt sind.
- Abfragen: Timeout nach dem Senden, verlorene Antwort, Job ohne lokale Referenz, aber mit möglicher Remote-Annahme.
- Stoppen: inkonsistente Schlüssel, sichtbare Duplikate, geänderte Quellversion, bereits abgeschlossene Transformation für eine andere Version.
Häufige Fehler und wie Apification dazu passt
Die häufigsten Fehler sind nicht anspruchsvoll: Zeitstempel als eindeutige Namen verwenden, bei jedem Retry einen neuen Schlüssel erzeugen, die Originaldatei mit einer späteren Version vermischen, asynchrone Transformationen wiederholen, weil der Benutzer die Seite aktualisiert hat, oder annehmen, dass ein empfangener Webhook einen früheren Schreibvorgang bestätigt. Ein Webhook ist ein nachgelagertes Ereignis, das mit eigener Deduplizierung verarbeitet werden muss; er ersetzt nicht die Bestätigung des ausgehenden Aufrufs, den dein Backend durchgeführt hat. Trenne beide Kreisläufe: API-Client zu Apification auf der einen Seite, Webhook-Empfänger auf der anderen.
Apification passt in dieses Design, weil es Integration über eine Server-zu-Server-REST-API, ein OpenAPI-Dokument mit Anfrage- und Antwortschemata, eine organisierte und versionierte Cloud, geführte Dateitransformation, Teilen über Links, Benutzer oder Gruppen sowie signierte Webhooks mit Wiederholungen, Historie und Statistiken bietet. Die praktische Empfehlung lautet, den Client aus dem OpenAPI-Vertrag zu generieren oder gegen ihn zu validieren, Zwischenzustände in deiner Datenbank zu speichern und die Abfragen von Cloud und Transformation zu nutzen, um Ergebnisse zu bestätigen, bevor du fortfährst.
- Verwechsle den Empfang von Ereignissen nicht mit der Bestätigung von Schreibvorgängen, die dein Backend gestartet hat.
- Verwende den sichtbaren Dateinamen nicht als funktionale Kennung.
- Veröffentliche keinen transformierten Download, bevor du weißt, welche logische Version das Ergebnis erzeugt hat.
- Versprich dem Produktteam nicht „keine Duplikate“, nur weil es Retries gibt; entwirf Zustände, Schlüssel, Abfragen und Prüfung.
Häufige Fragen
Kann ich jeden fehlgeschlagenen Aufruf an eine Datei-API wiederholen?
Nein. Lesevorgänge sind häufig Kandidaten für Wiederholungen, aber Schreibvorgänge müssen geschützt werden. Wiederhole automatisch nur dann, wenn die Operation als idempotent ausgelegt ist oder wenn der API-Vertrag und dein lokaler Zustand dies erlauben, ohne Effekte zu duplizieren.
Was sollte ein lokaler Operationsschlüssel enthalten?
Er sollte Tenant, Geschäftsressource, exakte Aktion und logische Version verbinden. Der Schlüssel muss bei Wiederholungen desselben Versuchs beibehalten werden und sich ändern, wenn sich die funktionale Absicht oder die Version des Inhalts ändert.
Bestätigt ein Webhook, dass mein vorheriger Schreibvorgang erfolgreich war?
Nicht unbedingt. Ein Webhook ist ein nachgelagertes Ereignis und muss in einem getrennten Ablauf verarbeitet werden. Um einen ausgehenden Schreibvorgang zu bestätigen, frage die Ressource, den Jobstatus oder die verfügbaren Ergebnisse über die entsprechende API ab.
Wie vermeide ich doppelte Dateitransformationen?
Speichere die Operation lokal, verwende einen stabilen Schlüssel zur Identifizierung des logischen Versuchs, bewahre die von der API zurückgegebene Referenz auf und frage Status oder Ergebnis gemäß OpenAPI-Vertrag ab, bevor du einen weiteren Versuch erstellst.
Quellen und weitere Informationen
Für diesen Artikel herangezogene Dokumentation.
- HTTP Semantics (RFC 9110) — RFC Editor / IETF
- Safe (HTTP Methods) — MDN Web Docs
- Integra Apification en tu producto — Apification
- Cloud de Apification — Apification
Apification entdecken
Ähnliche Artikel
APIs und Automatisierung
JSON und XML für Integrationen: Dateien so vorbereiten, dass APIs sie konsumieren können, ohne den Ablauf zu unterbrechen
Praxisleitfaden zur Normalisierung von JSON und XML, bevor sie transformiert, geteilt oder an eine API gesendet werden, ohne vermeidbare Fehler auszulösen.
APIs und Automatisierung
Apification Cloud eingebettet integrieren, ohne Zugangsdaten offenzulegen
Praktischer Leitfaden zum Einbetten von Apification Cloud mit iframe, REST-API und vermittelndem Backend, während Zugangsdaten, Berechtigungen und sensible Aktionen außerhalb des Browsers bleiben.
APIs und Automatisierung
So empfängst du Webhooks ohne doppelte Aktionen in Datei-Workflows
Praxisleitfaden zum Entwerfen idempotenter Webhook-Empfänger: Signaturen validieren, Ereignisse protokollieren, schnell antworten und Dateien ohne doppelte Effekte verarbeiten.