Segurança e privacidade
Links protegidos com OTP: como compartilhar arquivos e serviços sem depender apenas de uma URL
Guia prático para usar permissões, links, OTP, autenticação externa e janelas de publicação no Apification sem confundir controle de acesso com controle do uso posterior.
O problema: uma URL encaminhada não identifica o destinatário correto
Compartilhar um link é prático, mas uma URL não prova por si só que quem a abre seja a pessoa prevista. Se o link for encaminhado, colado no chat errado ou ficar guardado em um e-mail antigo, qualquer acesso futuro dependerá de como o recurso estiver configurado. A OWASP alerta que uma referência visível em uma URL ou parâmetro não deve ser tratada como autorização suficiente para acessar um objeto; a aplicação deve verificar permissões antes de entregar o conteúdo.
Em operações, formação, suporte ou agências, o risco nem sempre é um atacante sofisticado. Muitas vezes, a falha nasce de processos normais: enviar um dossiê para pessoas demais, manter um formulário aberto depois do prazo, misturar colaboração interna com links públicos ou não remover acessos ao encerrar um projeto. Por isso, convém desenhar uma camada de acesso antes de publicar: decidir público, ação permitida, período de disponibilidade e método de verificação.
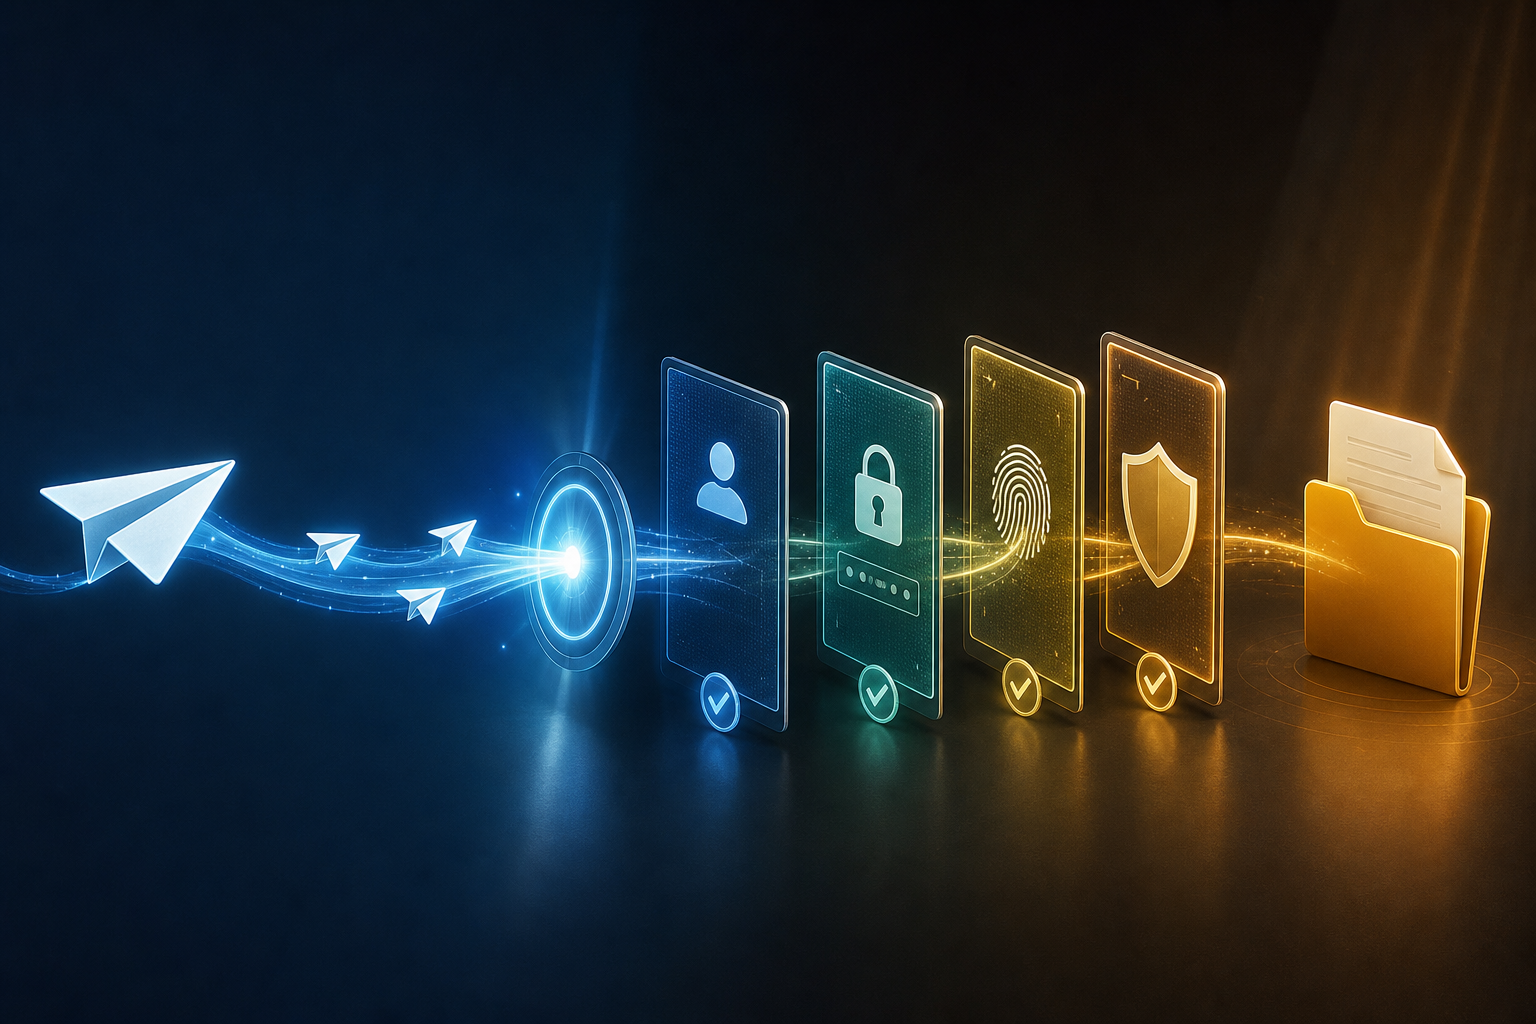
O que cada camada controla no Apification
O Apification Cloud permite gerenciar arquivos, serviços e projetos digitais em um espaço organizado, versionado e preparado para compartilhamento. Os recursos novos não são públicos por padrão: permanecem privados até que sua visibilidade seja alterada ou destinatários sejam configurados. Essa base é importante porque evita começar a partir de um link aberto e obriga a decidir como cada elemento será exposto.
Os controles não são equivalentes. No Apification, usuários, grupos, links e publicação são administrados por meio de controles independentes. É possível conceder acesso a usuários específicos ou grupos reutilizáveis sem publicar o elemento, enquanto a publicação expõe uma visualização ou link configurado sem dar acesso à conta. OTP protege uma interação pública, mas não substitui as permissões internas; a autenticação externa delega verificações de identidade a provedores compatíveis quando o serviço exige uma conta existente.
- Permissões de usuário ou grupo: adequadas para colaboração autenticada e acesso interno controlado.
- Link compartilhado: útil para distribuição, desde que seu alcance e suas ações sejam limitados.
- OTP: adiciona verificação pontual antes de permitir uma participação protegida.
- Autenticação externa: apropriada quando é necessário verificar uma identidade por meio de um provedor compatível.
- Restrições e janelas: limitam datas de início, expiração, capacidade, regras de participação e condições do serviço.
Quando usar links protegidos com OTP
Os links protegidos com OTP funcionam bem quando o destinatário não deve se tornar um colaborador permanente, mas convém verificar a interação antes de entregar um arquivo, abrir um formulário ou permitir uma participação. Por exemplo, uma entrega a participantes registrados, um material de suporte para clientes identificados ou uma página publicada durante uma campanha podem se beneficiar de um código de uso único enviado pelo canal configurado.
Eles também são úteis quando o conteúdo não justifica criar acessos internos para cada pessoa, mas um link aberto seria amplo demais. Nos formulários do Apification, o acesso público pode ser substituído por OTP ou autenticação externa suportada, junto com janelas de publicação e limites de resposta. Assim, uma equipe pode combinar público, verificação, período de atividade e controle de participação sem dar ao recurso original mais acesso do que o necessário.
- Use para acessos pontuais com destinatários externos identificáveis.
- Use para materiais sensíveis que não deveriam ficar acessíveis indefinidamente por meio de uma URL aberta.
- Use para serviços publicados, como formulários ou páginas de registro, quando a participação deve ser protegida.
- Use quando a revogação de acessos futuros fizer parte do processo operacional.
Quando OTP não basta e quais expectativas ajustar
OTP controla o acesso antes da interação protegida, mas não controla tudo o que acontece depois. Se o destinatário baixar um documento, fizer capturas, copiar texto ou redistribuir o arquivo por outro canal, a proteção do link já não impede esses usos posteriores. Essa distinção é essencial: as medidas descritas controlam o acesso no Apification, não transformam o arquivo baixado em um objeto impossível de encaminhar.
Também não se deve assumir que proteger o link criptografa, assina ou carimba o PDF baixado. O Apification pode entregar o original armazenado sem alterar o elemento Cloud e também gerar downloads transformados para a entrega sem substituir a origem. Se houver obrigações legais, contratuais ou de confidencialidade, o titular deve complementá-las com políticas, comunicações, acordos e gestão documental; o Apification fornece os registros disponíveis, mas a retenção, exportação e interpretação legal cabem ao titular conforme suas obrigações.
- Não use OTP como substituto de acordos de confidencialidade quando o risco for a redistribuição posterior.
- Não o trate como prova legal automática de identidade se seu processo exigir validações externas específicas.
- Não confunda controle de acesso ao recurso com controle permanente do arquivo já baixado.
- Não publique conteúdo altamente sensível se você não aceita o risco residual de cópia ou captura.
Fluxo recomendado no Apification
O caminho mais seguro começa por escolher o público antes de escolher o link. Primeiro, prepare o arquivo, formulário, página ou serviço no Cloud e verifique se o conteúdo final está no lugar correto. Se for um documento de escritório, ele pode ser editado com ONLYOFFICE mantendo-o dentro do armazenamento Cloud; se for um recurso já transformado, lembre-se de que o download transformado é gerado para a entrega e não substitui o original.
Depois, decida quem deve acessar e o que deve poder fazer: visualizar, participar ou baixar. O Apification pode mostrar ao destinatário apenas as ações permitidas pelo recurso. Configure usuários ou grupos se precisar de colaboração autenticada; use publicação e link se a distribuição for externa; adicione OTP ou autenticação externa se a participação não deve ser aberta; e limite datas de início, expiração, capacidade, regras de participação ou condições específicas do serviço quando aplicável.
- Confirme que o novo recurso continua privado até configurar visibilidade ou destinatários.
- Defina o público: usuário, grupo, público com link, OTP ou autenticação externa.
- Reduza as ações: apenas visualizar, participar ou baixar se o caso exigir.
- Ative uma janela de publicação com início e expiração quando o acesso for temporário.
- Teste como destinatário antes de enviar o link definitivo.
Exemplo prático: dossiê de formação para participantes registrados
Imagine uma equipe de formação que precisa entregar um dossiê a participantes registrados depois de um evento. Publicar uma URL aberta durante meses seria prático, mas pouco controlado. No Apification, a equipe pode manter o dossiê no Cloud, conservar o original gerenciado no espaço de trabalho e preparar uma entrega que mostre apenas as ações necessárias, por exemplo o download do material ou a visualização, se essa for a experiência prevista.
O fluxo seria operacional: carregar ou preparar o dossiê, confirmar o público registrado, publicar o acesso durante um período definido e exigir OTP antes de permitir a participação protegida. Se o dossiê for oferecido em um formato transformado, essa entrega não substitui o original armazenado. Ao terminar a janela, alterar visibilidade, usuários ou grupos atualiza os acessos futuros, enquanto o proprietário conserva o controle do original e de seu histórico dentro do Cloud.
- Antes do envio: valide o arquivo correto, o nome legível de download e o público previsto.
- Durante a entrega: use OTP e uma janela de publicação alinhada ao período do curso.
- Depois do encerramento: remova ou ajuste a visibilidade e documente qual acesso deveria existir.
Matriz de testes antes de publicar
Testar o link como proprietário não basta. O teste deve simular destinatários reais e condições de falha. A OWASP reconhece como padrão de controle de acesso quebrado a possibilidade de contornar controles modificando a URL, o estado da aplicação, a página HTML ou requisições de API. Mesmo que a equipe não esteja fazendo uma auditoria técnica completa, pode verificar que o recurso não é entregue quando falta autorização ou quando a janela já não está ativa.
Convém repetir esses testes sempre que a visibilidade, o público, o download ou o período forem alterados. No Apification, as mudanças de visibilidade, usuários ou grupos atualizam os acessos futuros, mas isso não elimina a necessidade de verificar a experiência externa. Use navegador privado, celular e uma conta sem permissões para evitar conclusões falsas causadas por sessões já iniciadas ou caches do navegador.
- Usuário autorizado: acessa e vê apenas as ações permitidas.
- Usuário não autorizado: não deve obter o conteúdo por conhecer a URL.
- OTP incorreto: a participação protegida não deve ser aberta.
- Link expirado: a janela expirada deve bloquear novos acessos.
- Navegador privado: confirme que você não depende de uma sessão interna aberta.
- Celular: revise se o fluxo de OTP e download é compreensível.
- Download transformado: verifique o formato e confirme que o original Cloud não é substituído.
Erros frequentes e critérios de decisão
O erro mais comum é compartilhar primeiro e proteger depois. Se uma URL aberta já circulou, adicionar OTP mais tarde pode reduzir acessos futuros, mas não recupera cópias baixadas nem evita capturas anteriores. Outra falha habitual é misturar links públicos com permissões internas: conceder colaboração autenticada a quem só precisava baixar um arquivo aumenta o alcance desnecessariamente. O Apification separa colaboração interna, visibilidade pública e entrega de arquivos justamente para evitar conceder mais acesso do que o necessário.
Como critério prático, use permissões de usuário ou grupo quando existir uma relação de colaboração contínua; use link com restrições quando a distribuição for ampla, mas de baixo risco; adicione OTP quando quiser verificar uma participação pontual; recorra à autenticação externa compatível quando o serviço exigir uma conta existente; e aplique janelas de publicação sempre que o acesso tiver uma data natural de início e fim. Documente quem deve acessar, por quanto tempo, por qual canal o acesso é comunicado e quem revisará a remoção.
- Não deixe links abertos indefinidamente por conveniência operacional.
- Não presuma que o link protegido modifica a segurança do arquivo fora do Apification.
- Não se esqueça de testar usuários sem permissões e links expirados.
- Não confunda registros disponíveis com uma interpretação legal automática.
- Não conceda colaboração interna se você só precisa de entrega controlada.
Perguntas frequentes
O que são links protegidos com OTP no Apification?
São links ou interações publicadas que exigem uma senha de uso único antes de permitir uma participação protegida. OTP adiciona uma camada de verificação, mas não substitui as permissões internas de usuários, grupos e visibilidade.
Um link com OTP impede que alguém encaminhe um arquivo baixado?
Não. OTP controla o acesso prévio no Apification. Se o destinatário baixar, copiar, capturar ou redistribuir o conteúdo por outro canal, esse uso posterior fica fora do controle técnico do link.
Quando convém usar autenticação externa em vez de OTP?
Convém avaliá-la quando o serviço exige que o destinatário use uma conta existente em um provedor externo compatível. OTP se encaixa melhor em acessos pontuais em que basta uma verificação de participação protegida.
Posso limitar o tempo durante o qual um link fica disponível?
Sim. O Apification permite usar janelas de publicação com datas de início e expiração, além de restrições como capacidade, regras de participação e condições específicas do serviço.
O que devo testar antes de enviar um acesso externo?
Teste um usuário autorizado, um não autorizado, OTP incorreto, link expirado, navegador privado, celular e, se entregar outro formato, o download transformado. Assim, você reduz erros antes de distribuir o link.
Fontes e leituras
Documentação consultada para preparar este artigo.
- Cloud de Apification — Apification
- Seguridad y control de acceso — Apification
- Compartición y distribución — Apification
- Surveys and forms — Apification
- A01:2021 – Broken Access Control — OWASP Foundation
- General Access Control Design, OWASP ASVS 4.0.3 taxonomy — OWASP Foundation
- Insecure Direct Object Reference Prevention Cheat Sheet — OWASP Cheat Sheet Series
- Authorization Regression Testing Cheat Sheet — OWASP Cheat Sheet Series
- Web Authentication: An API for accessing Public Key Credentials - Level 3 — W3C
- RFC 6750: The OAuth 2.0 Authorization Framework: Bearer Token Usage — RFC Editor / IETF
Explore Apification
Artigos relacionados
Segurança e privacidade
Downloads temporários de ficheiros: publicar, controlar e retirar materiais sem perder o ficheiro mestre
Guia prático para organizar downloads temporários de ficheiros com a versão correta, permissões ajustadas, formatos de entrega e fecho controlado da campanha.
Segurança e privacidade
Proteger, editar e recolher evidências em PDF: o que cada camada resolve
Guia prático para separar controlo de acesso, edição, transformação e evidências ao partilhar PDF sensíveis com equipas internas ou externas.