Agenzie e sottoaccount
Cloud integrato a marchio proprio: livelli, permessi e configurazione senza compromettere l’integrazione
Guida pratica per inserire Apification Cloud in un portale proprietario separando marchio, configurazione, permessi, credenziali e azioni server.
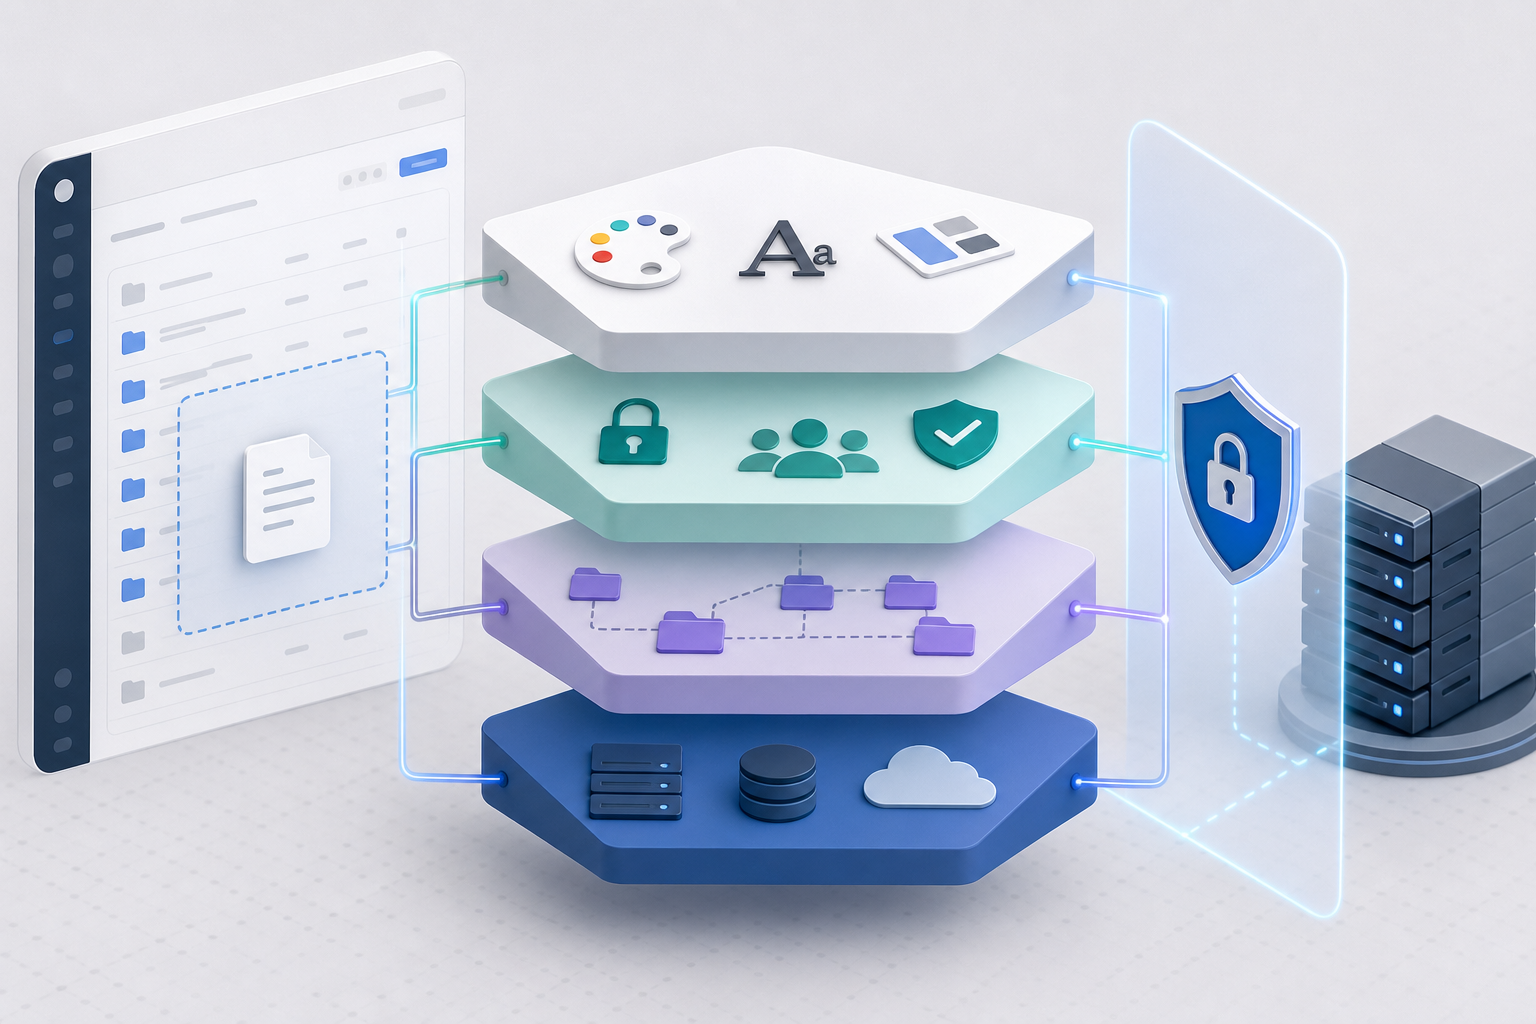
Il problema: sembrare integrato non significa essere ben integrato
Un Cloud integrato a marchio proprio può apparire perfettamente inserito in un portale e, allo stesso tempo, essere separato male in termini di permessi, credenziali o responsabilità. Il rischio compare quando l’iframe viene trattato come una finestra pubblica decorata: si personalizza il colore, si nascondono i pulsanti e si considera risolta l’integrazione. In realtà, la sessione integrata deve essere avviata con identità, policy effettiva e configurazione visiva risolte lato server a ogni apertura. Se questa risoluzione non esiste, il marchio può nascondere errori di isolamento tra clienti, link troppo ampi o azioni che dovrebbero dipendere dal backend.
Apification propone l’integrazione per reseller come una combinazione di Cloud integrato, API, configurazione ereditata e temi visivi. Questa combinazione è importante perché ogni elemento ha una funzione diversa. L’iframe offre l’esperienza utente all’interno del portale; l’API REST e il contratto OpenAPI servono per operazioni server-to-server; i webhook permettono di reagire agli eventi con consegne firmate, storico e ritentativi; e i temi visivi adattano l’esperienza senza modificare i limiti funzionali e di sicurezza. La decisione chiave è non chiedere a un livello di svolgere il lavoro di un altro.
- Segnale di allarme: lo stesso link o la stessa sessione serve per più di un cliente.
- Segnale di allarme: le chiavi di integrazione compaiono nel codice del browser.
- Segnale di allarme: la revisione visiva viene approvata prima di validare utenti, gruppi, link e restrizioni.
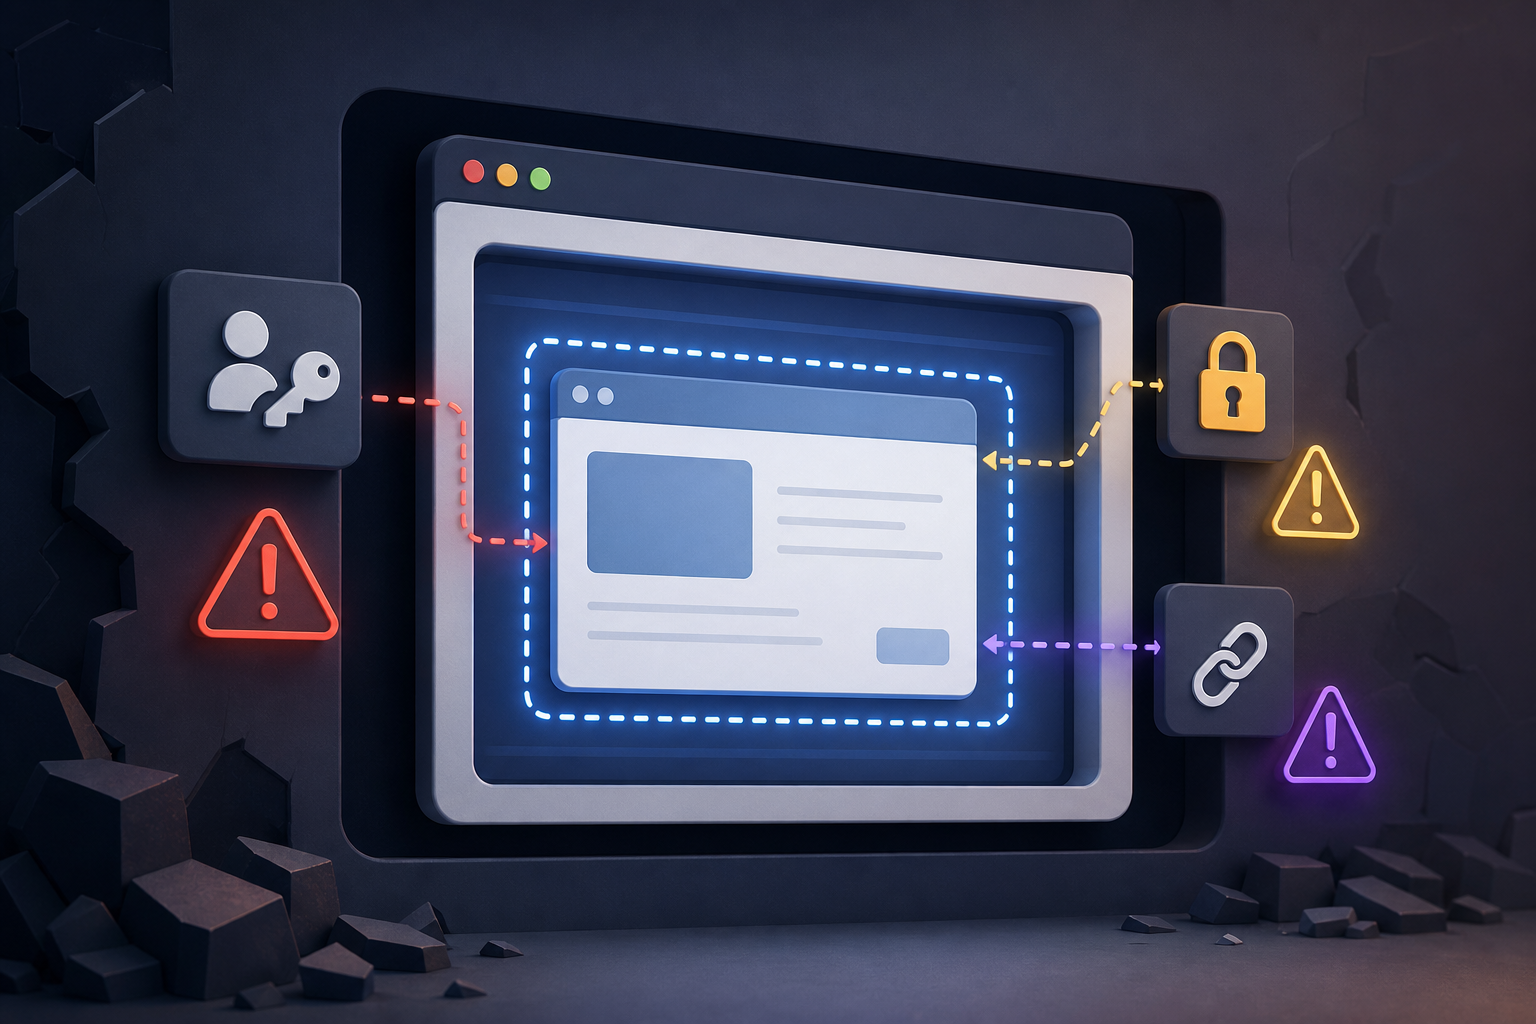
Mappa dei livelli: iframe, API, JavaScript, configurazione e tema
Il primo livello è l’interfaccia integrata. In Apification, il Cloud integrato si presenta come uno spazio di lavoro dentro il prodotto con sessione controllata e brandizzata, sessioni iframe firmate, temi, permessi effettivi e comunicazione JavaScript con l’host. Per i reseller, la sessione iframe è firmata e di breve durata. Questo riduce la tentazione di creare accessi permanenti e impone che ogni avvio abbia un contesto: sottoaccount, utente e risorse consentite.
Il secondo livello è l’integrazione server. La REST API server-to-server gestisce risorse Cloud, utenti, impostazioni e lavori di trasformazione dal backend. Il riferimento REST è l’elenco autorizzato delle operazioni esposte tramite API; le funzioni non elencate restano flussi dell’interfaccia dell’account. Questo punto evita un’aspettativa pericolosa: non tutto ciò che un utente vede nell’interfaccia deve essere automatizzato tramite API. Se un’operazione deve essere automatizzata, verifica che sia presente nel riferimento e progetta il flusso con credenziali ad ambito limitato.
- Iframe: esperienza utente controllata e brandizzata.
- API REST/OpenAPI: operazioni di backend e automazione supportata.
- JavaScript host-iframe: selezione, completamento e navigazione tramite messaggi validati.
- Webhook: reazione agli eventi con payload firmati HMAC, storico e ritentativi.
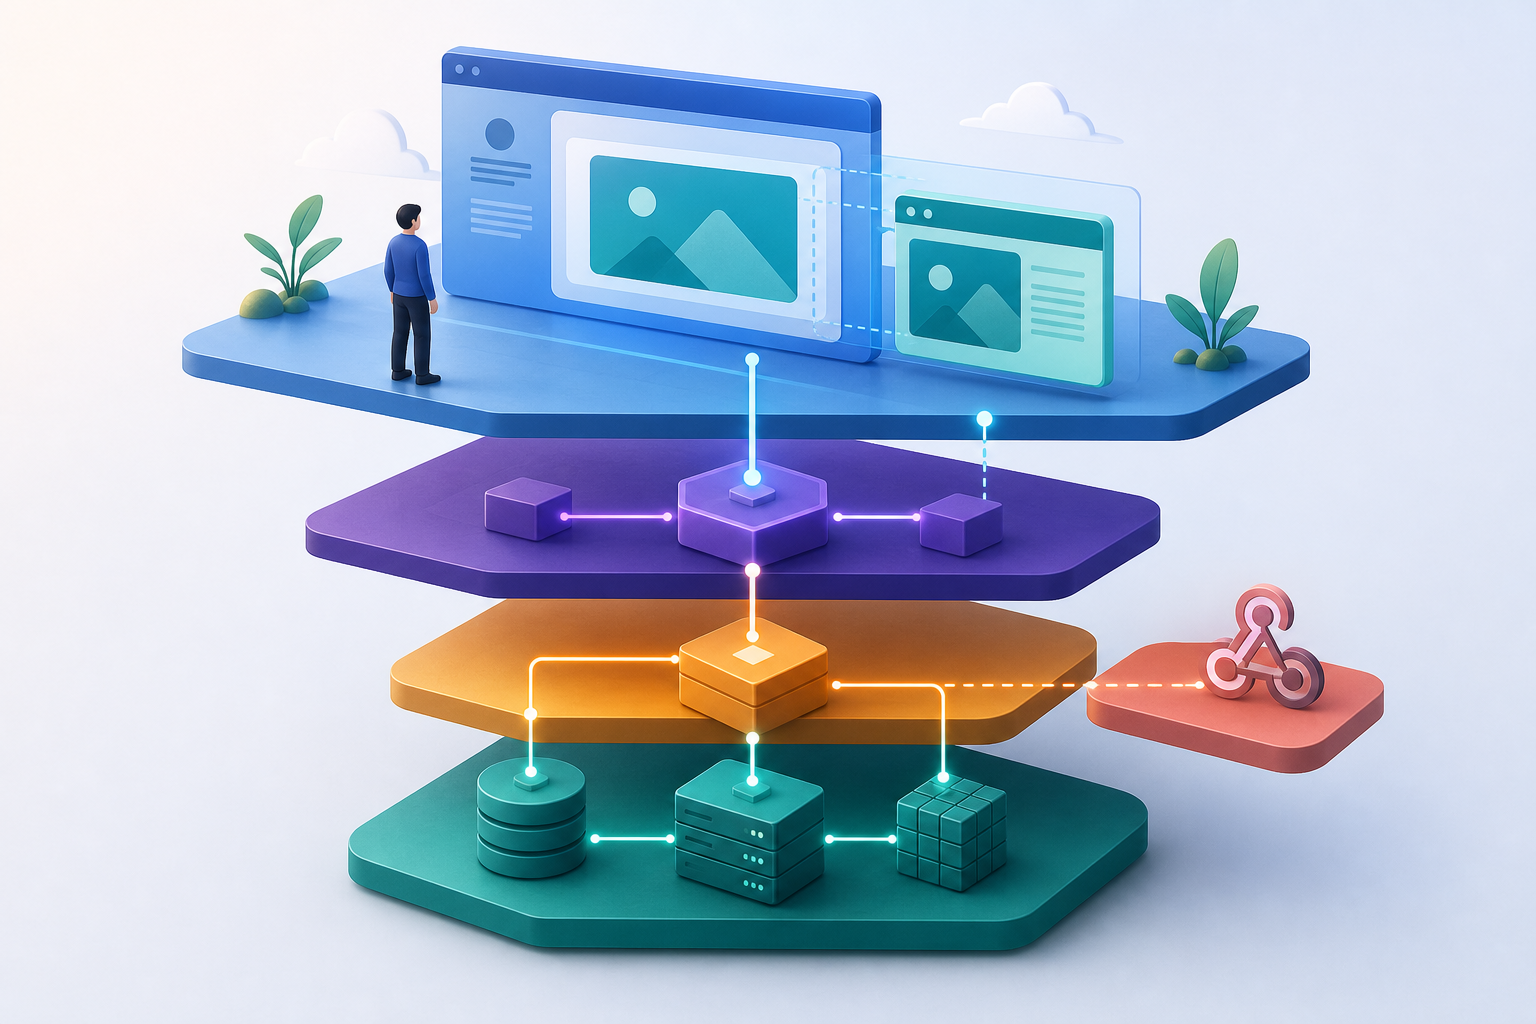
Cosa deve risolvere il tema visivo e cosa non deve promettere
Il tema visivo deve risolvere la coerenza dell’esperienza: colori, aspetto e continuità tra il portale del cliente e il Cloud integrato. È ragionevole che un’agenzia voglia che l’utente non percepisca un salto di prodotto quando gestisce file, servizi o progetti digitali. Apification permette di adattare l’esperienza del Cloud integrato tramite temi e impostazioni compatibili, mantenendo i limiti funzionali e di sicurezza. Quest’ultima parte è essenziale: il tema accompagna la sessione, non ridefinisce l’autorizzazione.
Ciò che il tema non deve promettere è isolamento dei dati, sicurezza o modifiche ai permessi. Un pulsante meno visibile non equivale a un’azione vietata; una schermata con il marchio del cliente non dimostra che il contesto sia limitato al suo sottoaccount; un colore aziendale non fa scadere i link né restringe i download. In una revisione di integrazione, separa la validazione visiva dalla validazione dei permessi. Approva il design quando è coerente, ma non usarlo come prova di sicurezza.
- Usa il tema per aspetto, navigazione percepita e coerenza del marchio.
- Non usare il tema per sostituire utenti, gruppi, restrizioni o policy effettive.
- Documenta quali elementi sono personalizzazione visiva e quali elementi sono regole di accesso.
Configurazione ereditata senza trasformarla in una scatola nera
La configurazione ereditata serve a ridurre impostazioni manuali ripetute tra spazi o clienti. In una rete di clienti, evita di configurare da zero ogni esperienza integrata e aiuta a mantenere coerenza operativa. In Apification, la configurazione effettiva dell’avvio combina policy master, impostazioni del cliente, tema e permessi. Questa combinazione permette di partire da una base comune e adattare gli aspetti specifici di ogni cliente, a condizione che il team sappia quale regola proviene da dove.
L’errore abituale è che l’ereditarietà diventi invisibile. Se nessuno distingue tra policy master, impostazione del cliente, tema e permesso, un incidente viene analizzato alla cieca. Per evitarlo, mantieni una matrice di configurazione: quale valore viene definito globalmente, cosa può modificare ogni cliente, cosa viene calcolato all’avvio della sessione e chi lo approva. Per modifiche sensibili, testa almeno due clienti con configurazioni diverse per confermare che l’ereditarietà non stia filtrando capacità indesiderate.
- Definisci una policy master minima e stabile.
- Consenti impostazioni del cliente solo quando esiste una chiara ragione operativa.
- Registra la fonte di ogni regola: master, cliente, tema o permesso.
- Rivedi la configurazione effettiva prima di abilitare l’accesso in produzione.
Credenziali e backend: separare azioni utente e azioni automatizzate
Le credenziali server non devono arrivare al browser. La documentazione di integrazione reseller di Apification è chiara: provisioning, segreti e firma restano su server affidabili, mentre il browser riceve solo un contesto limitato e temporaneo. Sconsiglia inoltre di creare sessioni iframe nel browser quando questo espone segreti riutilizzabili. Il backend deve autenticare il cliente e creare il contesto firmato senza consegnare al frontend una chiave che possa essere riutilizzata fuori dal flusso previsto.
Nella pratica, conviene separare due tipi di azioni. Le azioni dell’utente avvengono all’interno della sessione integrata, con i permessi effettivi corrispondenti a quell’utente, sottoaccount e risorse. Le azioni automatizzate vengono eseguite dal backend tramite API con credenziali ad ambito limitato, concedendo solo la lettura o scrittura necessaria. Per il provisioning iniziale, l’API può creare account cliente, utenti e configurazione iniziale dall’applicazione del reseller. Inoltre, gli identificatori esterni devono essere mappati in modo prevedibile affinché i ritentativi non creino risorse duplicate, e le scritture compatibili possono essere protette con chiavi di idempotenza.
- Non firmare mai sessioni integrate da codice del browser se questo espone segreti riutilizzabili.
- Usa credenziali con il minor ambito pratico per l’integrazione.
- Mappa gli identificatori esterni in modo stabile per evitare duplicati.
- Applica l’idempotenza nelle scritture compatibili quando ci sono ritentativi di rete.
Permessi, pubblicazione e download prima di mostrare file
Prima di mostrare file dentro il portale, rivedi utenti, gruppi, link, restrizioni e finestre di pubblicazione. Apification permette di condividere elementi tramite link, utenti o gruppi, e di fornire download originali o trasformati. Permette anche di proteggere file e servizi con permessi, OTP, autenticazione esterna, restrizioni e finestre di pubblicazione. Per questo, la domanda non è solo se l’iframe si carica, ma se l’utente corretto vede le risorse corrette durante il periodo corretto e con il tipo di download previsto.
Una sessione firmata deve essere limitata al sottoaccount, all’utente e alle risorse consentite corrispondenti. Non deve essere riutilizzata per più sottoaccount; cambiare cliente richiede un nuovo contesto autorizzato e firmato. Questo criterio evita uno degli errori più gravi nei portali multi-cliente: mantenere una sessione valida mentre cambia il contesto visivo del portale. Se l’utente seleziona un altro cliente, forza una nuova risoluzione di identità, policy effettiva, tema e permessi lato server.
- Controlla utenti e gruppi prima di attivare link condivisi.
- Verifica se si applicano OTP, autenticazione esterna, restrizioni o finestre di pubblicazione.
- Valida se il download deve essere originale o trasformato.
- Quando cambi cliente, genera un nuovo contesto firmato; non riutilizzare la sessione precedente.
Flusso di implementazione consigliato ed errori frequenti
Un flusso prudente inizia con un prototipo visivo limitato, non con l’apertura completa di file reali. Prima valida che l’iframe integrato si inserisca nel portale e che la comunicazione host-iframe copra selezione, completamento e navigazione tramite messaggi validati. Poi crea un test dei permessi con utenti di profili diversi e, se ci sono più clienti, con sottoaccount separati. Successivamente, testa azioni consentite e negate, gestione degli errori, download originali o trasformati e scadenza del contesto temporaneo.
Gli errori frequenti seguono uno schema: fidarsi solo dell’iframe, personalizzare l’interfaccia prima di definire i permessi, mescolare clienti nello stesso contesto, lasciare link attivi indefinitamente o non registrare quale parte controlla ogni azione. La soluzione è assegnare responsabilità. Il tema controlla l’aspetto; la configurazione ereditata apporta coerenza; il backend firma, effettua il provisioning e conserva i segreti; l’API automatizza operazioni supportate; i permessi governano l’accesso; e i webhook notificano eventi con consegne firmate, storico e ritentativi. Quando ogni livello ha un responsabile, gli incidenti sono più facili da riprodurre e correggere.
- Passo 1: prototipo visivo con dati non sensibili.
- Passo 2: matrice dei permessi per utente, gruppo, cliente e risorsa.
- Passo 3: test di azioni consentite, negate ed errori attesi.
- Passo 4: revisione di link, finestre, OTP se applicabile e download.
- Passo 5: documentazione interna di quale livello controlla ogni decisione.
Domande frequenti
Un Cloud integrato a marchio proprio si può risolvere solo con un iframe?
Non conviene impostarlo così. In Apification, l’integrazione integrata combina iframe firmato, API, configurazione ereditata, temi visivi, permessi effettivi e comunicazione JavaScript validata con l’host.
Dove devono essere generate le sessioni iframe firmate?
Devono essere generate su server affidabili. Il backend autentica il cliente e crea il contesto firmato; il browser deve ricevere solo un contesto limitato e temporaneo, senza segreti riutilizzabili.
Il tema visivo può cambiare permessi o isolare dati tra clienti?
No. Il tema adatta l’aspetto e la coerenza dell’esperienza, ma deve mantenere i limiti funzionali e di sicurezza. L’isolamento dipende dal contesto firmato, dai permessi e dalle policy effettive.
Cosa succede se l’utente cambia cliente dentro il portale?
Deve essere creato un nuovo contesto autorizzato e firmato. Una sessione integrata non deve essere riutilizzata per più sottoaccount, anche se l’interfaccia del portale è già cambiata visivamente.
Quando usare l’API e quando usare l’interfaccia integrata?
Usa l’interfaccia integrata per le azioni dell’utente dentro il Cloud. Usa la REST API per operazioni server-to-server supportate, come gestire risorse Cloud, utenti, impostazioni e lavori di trasformazione, sempre secondo il riferimento autorizzato.
Fonti e approfondimenti
Documentazione consultata per preparare questo articolo.
- Integración para resellers — Apification
- Integrate Apification into your product — Apification
- REST API reference — Apification
- Apification Cloud — Apification
- Sharing and distribution — Apification
- Security and access control — Apification
- Landing pages — Apification
- Survey documentation — Apification
- Permissions Policy — MDN Web Docs
- iframe: HTML inline frame element — MDN Web Docs
Scopri Apification
Articoli correlati
Agenzie e sottoaccount
Subaccount delegate senza esporre chiavi: pattern sicuro per agenzie
Guida pratica per agenzie che vogliono dare autonomia a ogni cliente in Apification senza consegnare credenziali né mescolare file, permessi o operazioni.
Agenzie e sottoaccount
Flusso di selezione dei file per agenzie: ricevere, revisionare e consegnare senza perdere versioni
Un modello operativo per consentire ad agenzie e team creativi di ricevere materiali dai clienti, selezionare asset, coordinare revisioni e consegnare file finali con controllo delle versioni.