API et automatisation
Comment renouveler des identifiants d’API sans laisser une intégration de fichiers inachevée
Un guide pour préparer, déployer, vérifier et retirer des identifiants d’API, avec des contrôles pour limiter les risques d’interruption des flux de fichiers.
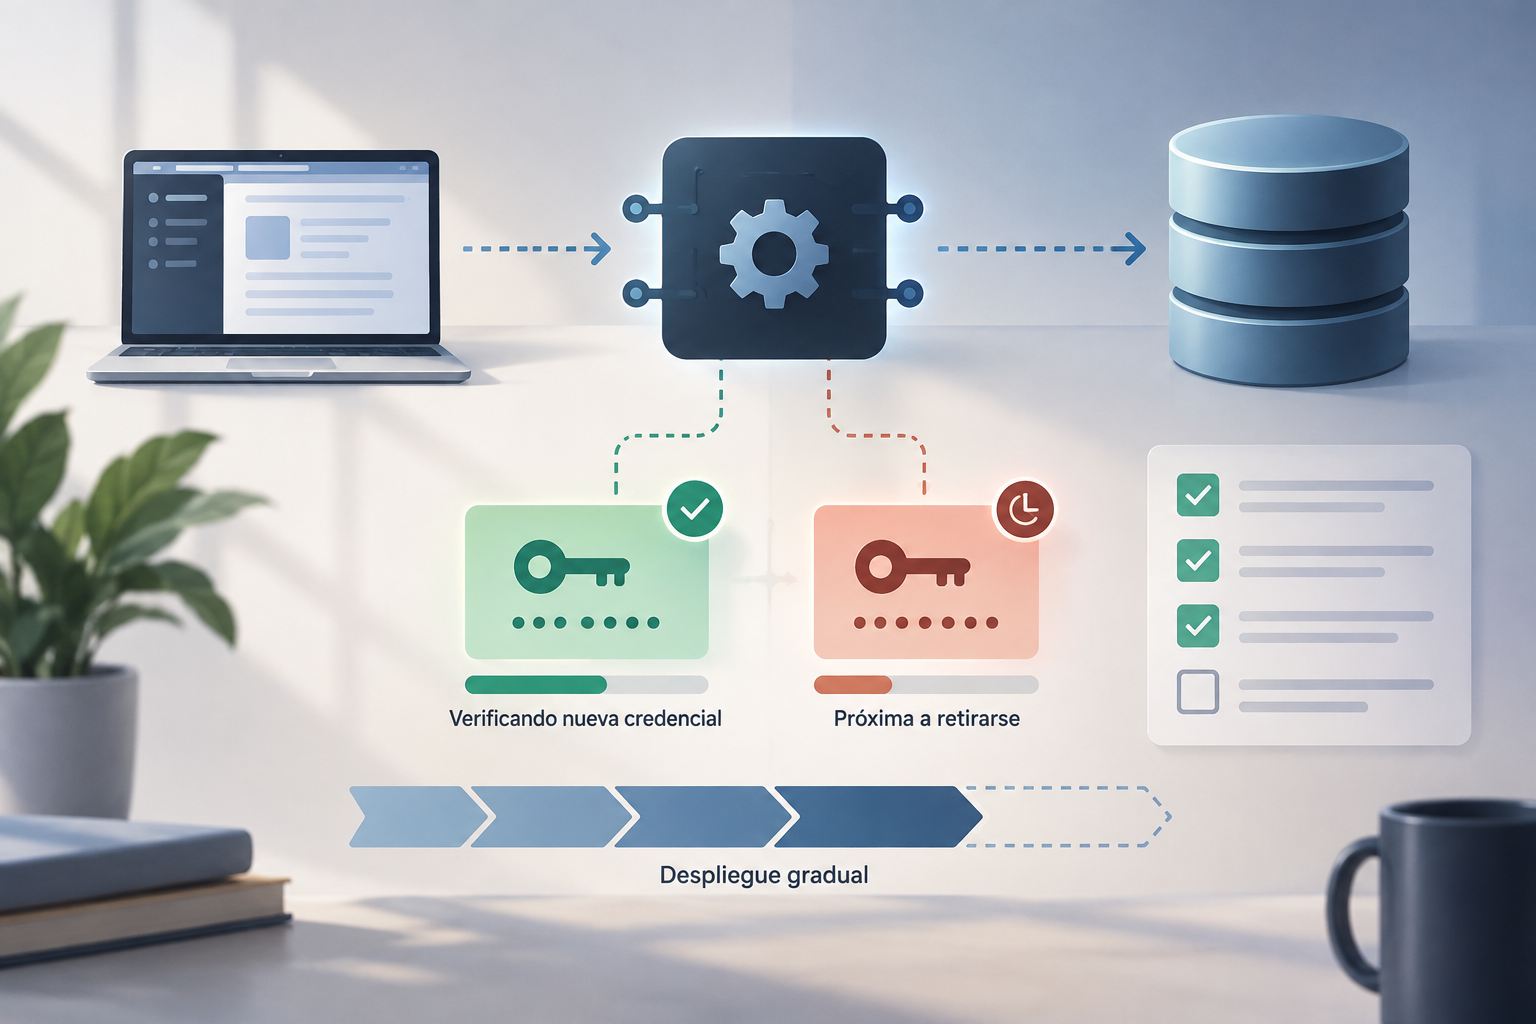
Que signifie renouveler des identifiants d’API et quand le faire
Renouveler des identifiants d’API consiste à remplacer le moyen d’authentification utilisé par une intégration et à vérifier que les processus autorisés fonctionnent avec les nouveaux identifiants. Le mécanisme peut être différent d’une clé API : vérifiez celui qu’utilise votre intégration. Le renouvellement peut être planifié, faire suite à une éventuelle exposition ou être envisagé après le départ d’une personne qui disposait d’un accès. Dans chaque cas, définissez le motif et le périmètre : quels identifiants seront renouvelés, quels systèmes les utilisent et qui coordonne l’opération. Le renouvellement ne constitue pas, à lui seul, un examen complet des autorisations.
Si une personne ne doit plus avoir accès, la révocation ou la modification de ses autorisations est une action distincte, qui peut être nécessaire même si les identifiants de l’application ne changent pas. À l’inverse, remplacer les identifiants ne garantit pas que les accès personnels inutiles ont été supprimés. Gardez ces deux objectifs distincts dans votre plan. En cas de suspicion d’exposition, donnez la priorité à la limitation de l’utilisation des identifiants concernés et suivez la procédure de réponse de votre organisation et du fournisseur, sans attendre une fenêtre de maintenance ordinaire.
- Changement planifié : définissez les responsables, le périmètre et la fenêtre d’exécution.
- Exposition suspectée : considérez les identifiants comme potentiellement compromis et évitez de les copier dans les canaux de coordination.
- Départ d’une personne : examinez aussi les autorisations individuelles, et pas uniquement les identifiants de l’intégration.
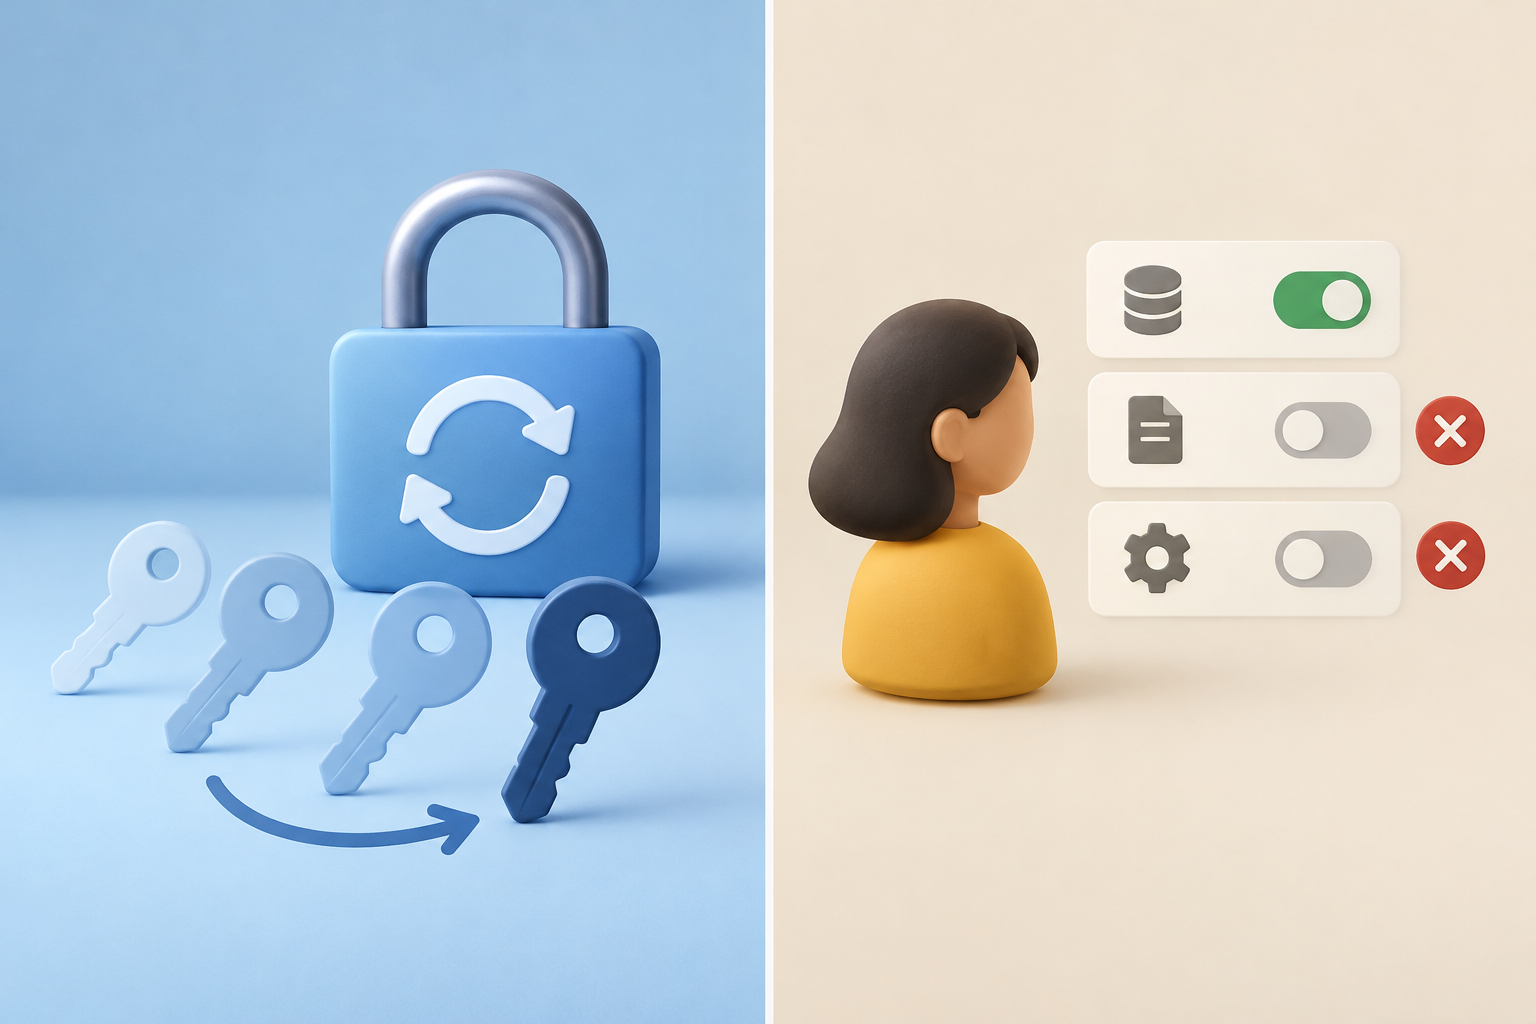
Répertorier les systèmes qui utilisent les identifiants avant de les renouveler
Commencez par consulter la documentation à jour de l’API concernée. Confirmez le type d’authentification, la méthode d’émission et de révocation des identifiants, les autorisations qui peuvent leur être associées et les réponses attendues en cas d’identifiants invalides. Ne transposez pas la procédure d’un autre service : certains fournisseurs proposent une option de rotation spécifique ou une limite de durée, mais cela ne prouve pas que votre API dispose de la même fonctionnalité. Chez Apification, les intégrations peuvent utiliser REST API, OpenAPI, webhooks, iframe et JavaScript ; vérifiez dans la documentation applicable le mécanisme utilisé par votre intégration.
Identifiez ensuite chaque système qui utilise les identifiants. L’inventaire doit couvrir les applications et les environnements — par exemple, les environnements de test et de production — ainsi que les processus d’arrière-plan, les tâches planifiées, les processus d’importation ou d’exportation et les services exécutés en dehors des heures habituelles. Recherchez aussi les configurations en double et les anciennes copies de déploiement. Une liste incomplète peut entraîner des défaillances intermittentes : l’application principale fonctionne, mais une tâche nocturne conserve l’ancienne configuration.
- Indiquez le responsable, l’environnement, l’emplacement de la configuration et la fréquence d’exécution de chaque système consommateur.
- Incluez les processus d’arrière-plan et les instances susceptibles d’être encore actives.
- Ne stockez pas la valeur des identifiants dans l’inventaire.
Préparer l’émission, la distribution et un éventuel chevauchement
Avant le changement, confirmez qui est autorisé à émettre de nouveaux identifiants et qui peut retirer les anciens. Décidez comment les nouveaux identifiants seront distribués de manière protégée, comment les instances seront mises à jour et qui vérifiera chaque étape. Utilisez les mécanismes de gestion des secrets et de déploiement déjà approuvés par votre organisation ; évitez de traiter les e-mails, les tickets ou le code source comme des espaces de stockage des secrets. Si aucune procédure n’est définie, convenez-en d’une avant de générer ou de déplacer les identifiants.
Demandez explicitement au fournisseur s’il est possible de conserver deux jeux d’identifiants valides pendant une transition, quelle est la durée de ce chevauchement et comment chacun est révoqué. Ne le tenez pas pour acquis : les éléments disponibles ne permettent pas d’affirmer qu’Apification accepte des identifiants simultanés, un renouvellement automatique ou une période de chevauchement. Les procédures peuvent dépendre du fournisseur. Par exemple, la [documentation de Rapyd sur la rotation des clés API](https://docs.rapyd.net/es/rotaci%C3%B3n-de-las-claves-api.html), disponible en espagnol, décrit une action propre à sa plateforme et la sélection d’une limite de temps. Cet exemple concerne des clés API et ne décrit ni la procédure d’Apification ni celle de toutes les API. De même, la [documentation de Google Cloud sur les identifiants de cluster GKE](https://docs.cloud.google.com/kubernetes-engine/docs/how-to/credential-rotation?hl=es), également en espagnol, concerne des identifiants de cluster, et non les identifiants d’une intégration de fichiers. Si l’API ne permet pas de transition parallèle, planifiez une fenêtre coordonnée, suivez l’ordre indiqué dans sa documentation et convenez de la manière de limiter l’impact en cas de problème.
- Confirmez la procédure actuelle dans la documentation officielle de l’API concernée avant de l’exécuter.
- Assurez-vous que les responsables de l’application, des opérations et de l’API seront disponibles pendant le changement.
- Ne générez pas de nouveaux identifiants sans leur attribuer un responsable ni recenser les systèmes qui les utilisent.
Mettre à jour la configuration de manière contrôlée
Une fois les nouveaux identifiants émis par le fournisseur et la procédure clarifiée, mettez à jour la configuration protégée à l’aide du mécanisme défini. Évitez d’ajouter les secrets au dépôt, à des fichiers partagés sans contrôle, à des commandes conservées dans l’historique du terminal ou à des journaux de débogage. Vérifiez également que les messages d’erreur n’impriment pas d’en-têtes, de paramètres ou de valeurs sensibles. Dans les tickets de changement, consignez l’état et l’heure de chaque étape, jamais les secrets ni des captures d’écran permettant de les récupérer.
Déployez par étapes lorsque l’architecture et la méthode d’authentification le permettent : commencez par un nombre limité de systèmes, puis passez aux autres et, enfin, aux processus les moins fréquents. À chaque étape, observez le résultat avant de poursuivre. Si une mise à jour progressive est impossible, coordonnez le changement comme une opération unique et indiquez quels services pourraient être temporairement interrompus. Ne confondez pas déploiement complet et vérification : un processus peut démarrer correctement et échouer lors d’une opération précise sur des fichiers.
- Mettez à jour tous les environnements prévus et vérifiez quelles instances ont reçu la configuration.
- Ne publiez pas les secrets dans le code, les journaux, les conversations ou les demandes d’assistance.
- Arrêtez le déploiement si des erreurs inexpliquées apparaissent ou si une instance conserve une ancienne configuration.
Tester le flux réel de fichiers
Définissez un test limité et représentatif avant de commencer. Vérifiez d’abord que le système s’authentifie et que la réponse de l’API correspond à l’opération attendue. Vérifiez ensuite les autorisations minimales nécessaires et effectuez une lecture ou une écriture limitée, selon les opérations de l’intégration. Examinez le résultat du fichier et la gestion des erreurs ; il ne suffit pas de vérifier qu’une requête a reçu une réponse. Utilisez des données adaptées aux tests et évitez d’écraser du contenu réel sans autorisation.
Répétez la vérification pour les systèmes qui ne partagent pas le même cycle d’exécution que l’application principale. Incluez les tâches planifiées, les processus d’arrière-plan et, le cas échéant, les processus déclenchés par des webhooks. Apification propose des intégrations par API et par webhooks, et ses services d’automatisation incluent des tentatives répétées, un historique et des statistiques. Ces fonctionnalités peuvent aider à examiner l’activité d’une intégration, mais elles ne remplacent pas le test d’authentification et ne confirment pas à elles seules que tous les systèmes ont été mis à jour. Consignez les résultats observables et le périmètre exact du test.
- Authentification : les nouveaux identifiants sont acceptés par le système prévu.
- Autorisation : l’intégration conserve uniquement les autorisations requises pour sa tâche.
- Fichier : la lecture, l’écriture ou la transformation prévue aboutit et son résultat peut être vérifié.
- Traitement asynchrone : aucune tâche échouée ou en attente ne reste sans examen.
Retirer les anciens identifiants en s’appuyant sur des preuves
Ne retirez pas les anciens identifiants au seul motif que le service principal répond. Comparez d’abord l’inventaire aux instances actives et aux tâches exécutées pendant une période d’observation adaptée à la fréquence de chaque système consommateur. Recherchez les requêtes qui continueraient d’utiliser les anciens identifiants, si l’API fournit des journaux appropriés, et vérifiez qu’aucun processus d’arrière-plan ni déploiement en attente n’a été oublié. Si votre visibilité est insuffisante, identifiez cette limite et ne prétendez pas que tous les systèmes ont migré.
Lorsque les preuves et la procédure documentée indiquent que l’opération peut être effectuée, révoquez ou désactivez les anciens identifiants en suivant les instructions du fournisseur. Consignez le moment et le responsable, mais pas les secrets. Si le fournisseur propose des options particulières — par exemple, une action de rotation ou une limite de durée — suivez sa documentation à jour ; le mécanisme d’une plateforme n’est pas une règle générale. Le renouvellement des identifiants ne modifie pas automatiquement les fichiers. Pour récupérer du contenu, utilisez l’historique des versions de Cloud si cela est pertinent, dans le cadre d’une action distincte.
- Vérifiez les systèmes actifs et les processus peu fréquents avant la révocation.
- Suivez le mécanisme de retrait documenté par l’API, sans improviser.
- Confirmez que les anciens identifiants ne sont plus nécessaires et consignez la décision.
Reprise, défaillances courantes et liste de contrôle pour la prochaine fois
Les défaillances les plus courantes sont prévisibles : un secret mis en cache, une instance oubliée, une tâche planifiée qui ne s’est pas exécutée pendant le test ou un déploiement appliqué à une partie seulement des systèmes. Il peut aussi arriver que les anciens identifiants soient révoqués avant la fin de la mise à jour. Définissez à l’avance qui peut interrompre le déploiement, quels signaux imposent une pause et comment communiquer l’incident. Si les identifiants sont considérés comme exposés, ne les rétablissez pas automatiquement comme solution : leur réactivation pourrait rouvrir le risque.
Le plan de reprise doit dépendre de l’état réel des identifiants et de la procédure du fournisseur. Si les nouveaux identifiants ne fonctionnent pas et que les anciens sont toujours actifs et ne sont pas compromis, le responsable peut interrompre le déploiement et appliquer la procédure approuvée pour revenir à un état opérationnel. Si les anciens identifiants ont été exposés ou déjà révoqués, ne supposez pas qu’il est possible de les récupérer ; demandez l’émission d’autres identifiants ou suivez les instructions du service. À la clôture, consignez les causes, les étapes terminées et celles qui restent à effectuer, sans stocker de secrets ni de données sensibles.
- Avant : documentation consultée, systèmes consommateurs répertoriés, responsables disponibles et reprise convenue.
- Pendant : configuration protégée, déploiement contrôlé, tests de fichiers et surveillance des processus asynchrones.
- Après : anciens identifiants retirés selon la procédure, résultat confirmé et notes sans secrets.
- En cas de doute : faites une pause, conservez les éléments non sensibles et consultez le fournisseur avant de révoquer ou de rétablir des identifiants.
Questions fréquentes
Toutes les API permettent-elles de conserver deux jeux d’identifiants pendant leur renouvellement ?
Il ne faut pas le supposer. Vérifiez dans la documentation à jour si l’API accepte des identifiants simultanés, la durée de tout éventuel chevauchement et la manière de révoquer chaque valeur. Les éléments disponibles ne permettent pas d’établir que ces fonctionnalités existent pour Apification.
Renouveler des identifiants d’API revient-il à retirer l’accès d’une personne ?
Non. Le renouvellement remplace le moyen d’authentification d’une intégration ; l’examen ou la révocation des autorisations individuelles constitue une tâche distincte. Selon le motif du changement, les deux actions peuvent être nécessaires.
Que faut-il tester avant de retirer les anciens identifiants ?
Vérifiez l’authentification, les autorisations requises et une opération représentative de lecture ou d’écriture. Incluez les processus d’arrière-plan et les tâches planifiées, puis examinez les erreurs et les exécutions en attente avant de suivre la procédure documentée de révocation.
Sources et lectures
Documentation consultée pour préparer cet article.
- Rotación de las claves API — Rapyd
- Rotar las credenciales del clúster — Google Cloud
Découvrez Apification
Articles associés
API et automatisation
Null, chaîne vide, zéro ou champ absent : éviter les changements de sens en JSON pour une API
Distinguez les valeurs d’un payload JSON et consultez le contrat de l’API avant de décider comment transformer ou envoyer chacune d’elles.
API et automatisation
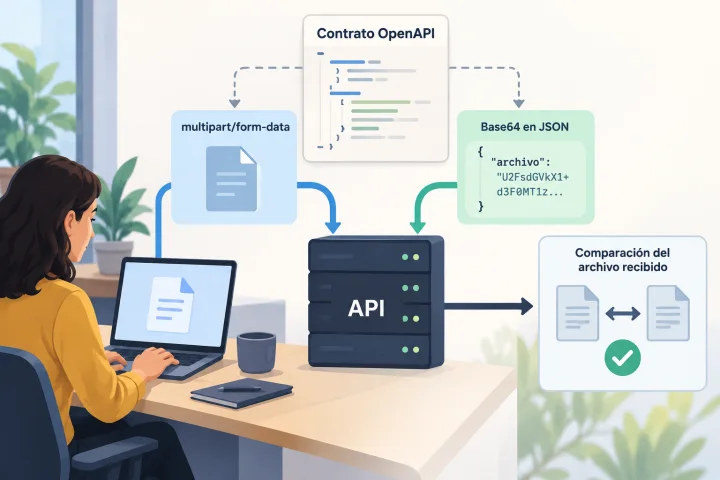
Envoyer des fichiers à une API : multipart ou Base64 et éviter les transferts corrompus
La représentation appropriée dépend du contrat de chaque endpoint. Apprenez à l’examiner, à construire des requêtes compatibles et à vérifier le fichier reçu avant de mettre l’intégration en production.
API et automatisation
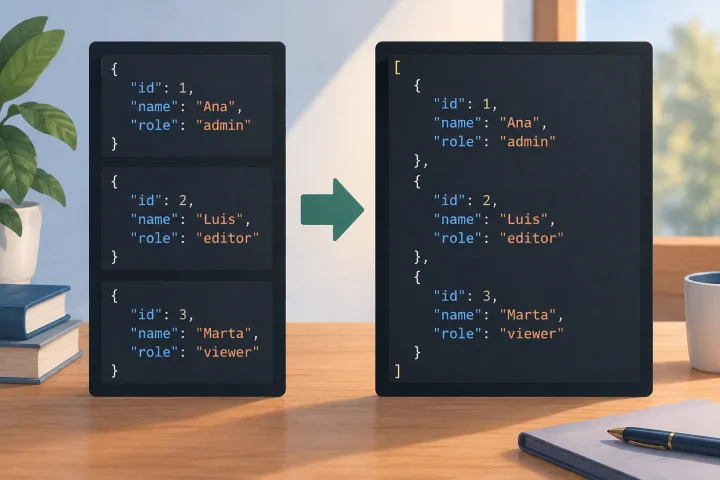
JSON Lines ou tableau JSON : comprendre la structure attendue par une API
JSON Lines et un tableau JSON présentent les valeurs de manière différente. Comparez leurs structures avec des exemples et vérifiez dans la documentation de l’API laquelle elle accepte.