API et automatisation
Intégrer une API de fichiers avec OpenAPI : contrat, tests et erreurs avant d’automatiser
Guide pratique pour transformer une spécification OpenAPI en un flux vérifiable lors de l’intégration de fichiers, de transformations et du Cloud avec REST, webhooks, iframe et JavaScript.
L’intégration échoue lorsque l’API est traitée comme une suite d’appels isolés
Intégrer une API avec OpenAPI ne devrait pas commencer par copier des endpoints dans un client HTTP et enchaîner des réponses jusqu’à ce que le flux « semble » fonctionner. Dans une intégration de fichiers, chaque appel transporte un état : ressources Cloud, dossiers, droits, transformations, utilisateurs, téléchargements et événements. Si l’équipe ne teste que le scénario nominal, le premier véritable échec apparaît souvent lorsqu’un fichier n’a pas les droits nécessaires, qu’une transformation renvoie un état différent de celui attendu ou qu’un téléchargement authentifié est consommé depuis le mauvais endroit.
La manière opérationnelle de réduire ce risque consiste à traiter l’API comme un contrat vérifiable. Dans Apification, la référence REST se présente comme une surface authentifiée pour les comptes, les ressources Cloud, les dossiers, les transformations, les utilisateurs et les webhooks. De plus, la référence navigable est générée à partir du même contrat OpenAPI 3.1 que celui utilisé pour les générateurs de clients et les tests d’intégration. Cette cohérence est importante : elle permet à la documentation, au client et aux tests de parler le même langage avant d’étendre l’automatisation.
- Ne commencez pas par automatiser tout le processus ; identifiez d’abord le flux minimal vérifiable.
- Séparez l’état métier, l’état technique et les droits effectifs dès la conception.
- Évitez de considérer une réponse réussie comme une preuve suffisante du flux complet.
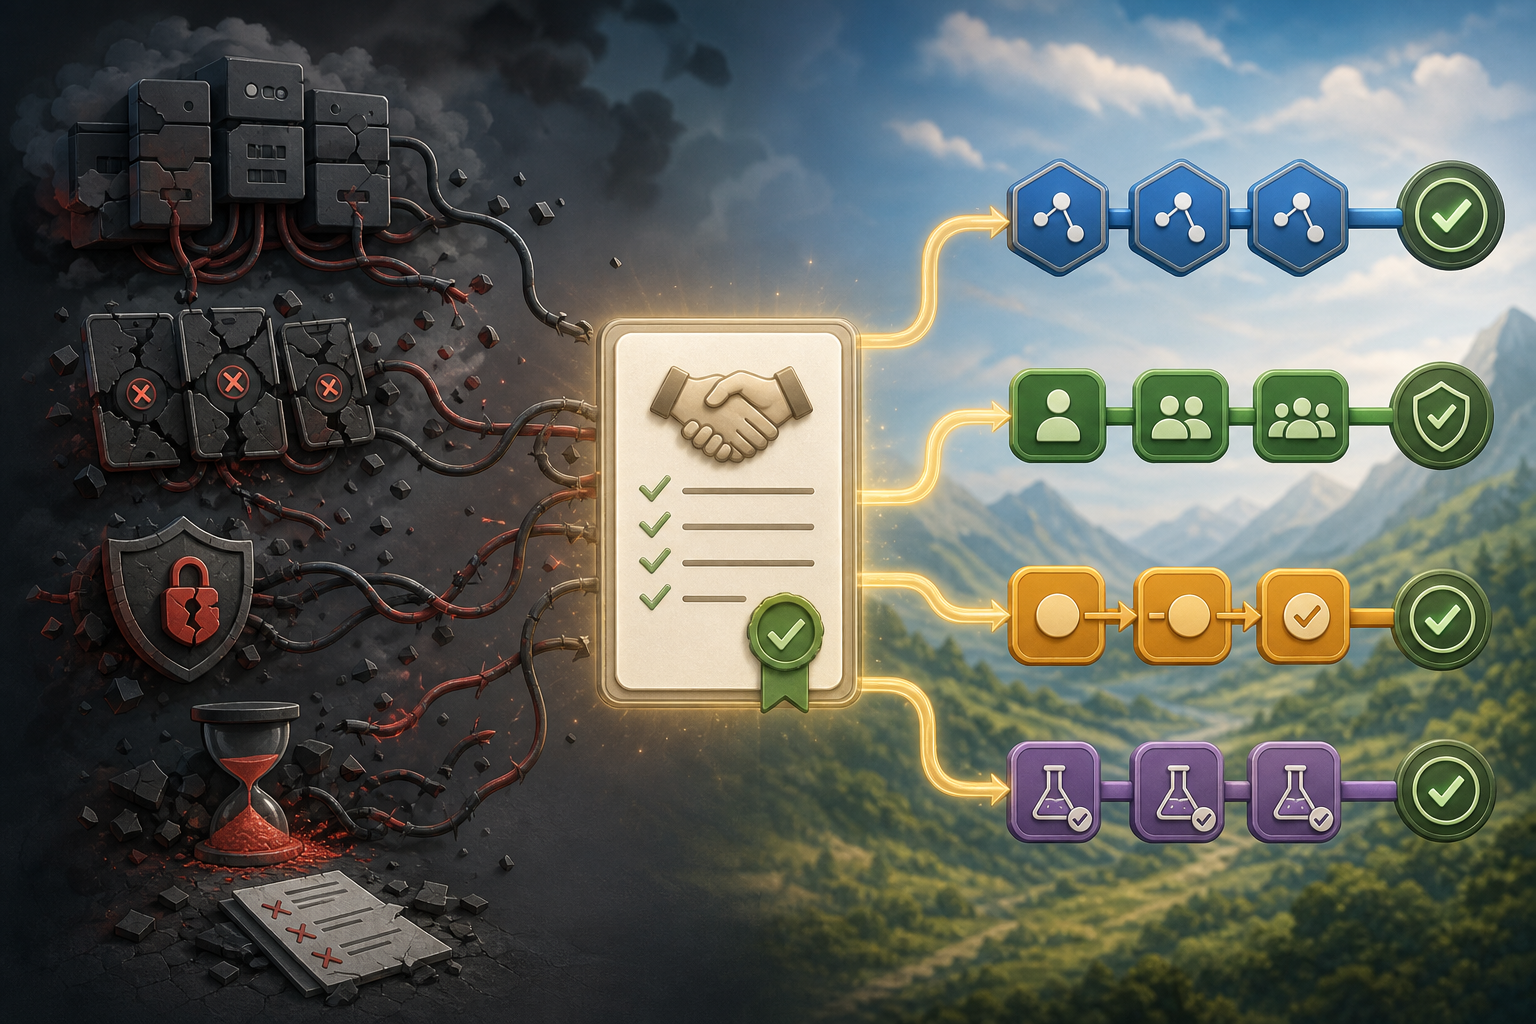
Ce qu’apporte OpenAPI en transformant la documentation en contrat
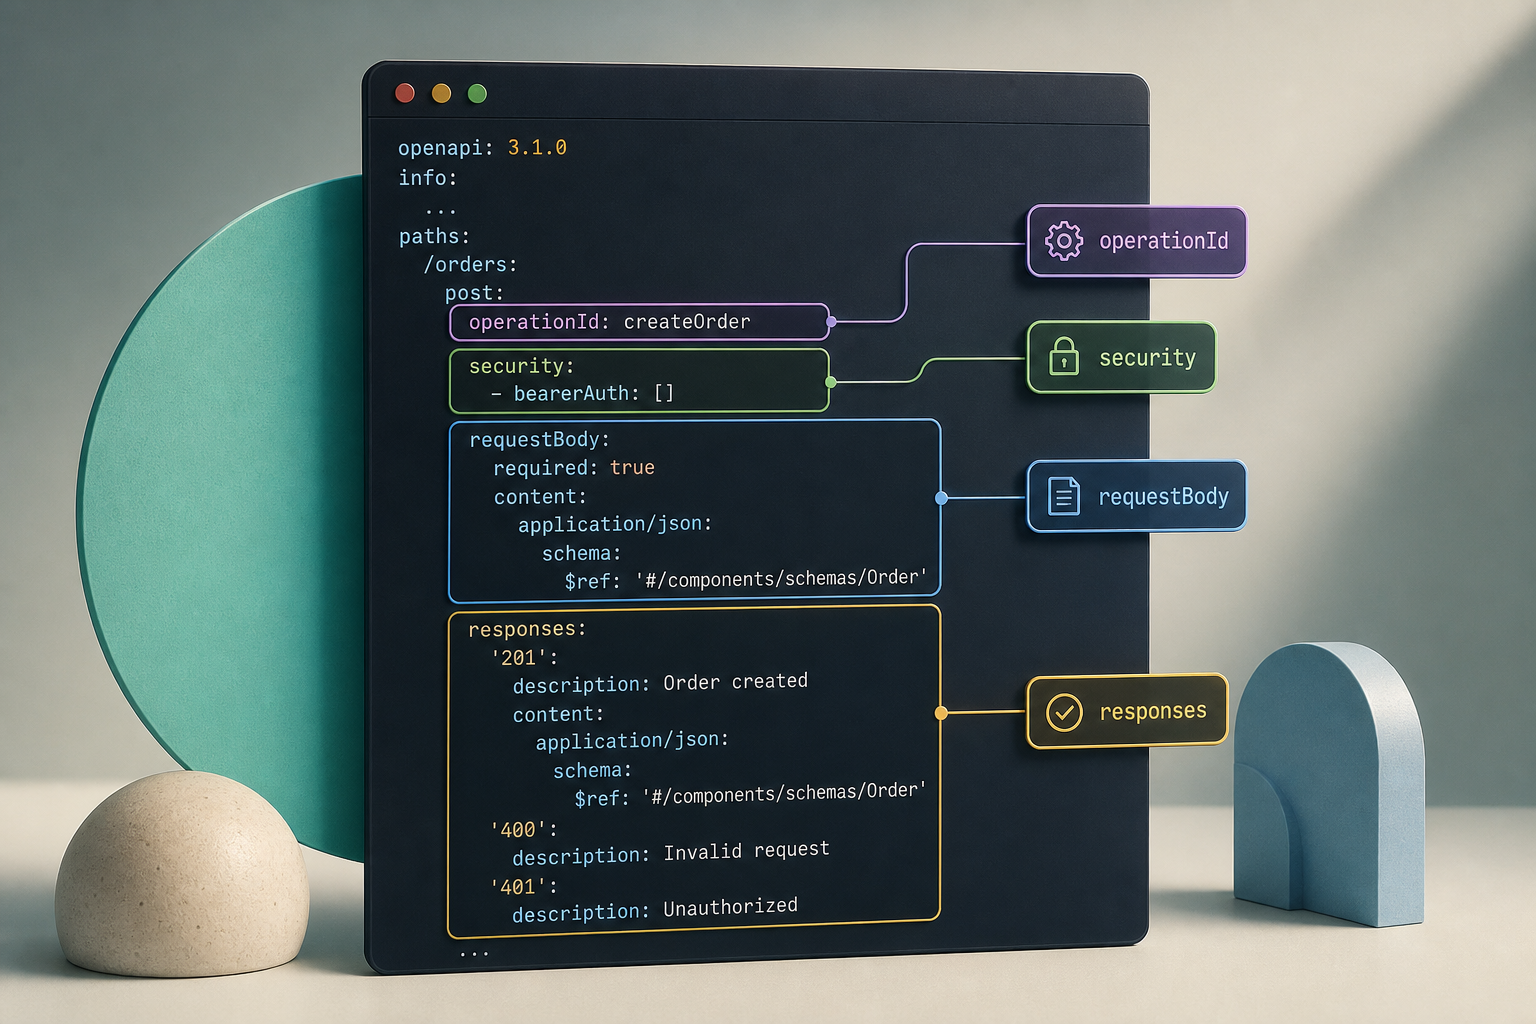
OpenAPI définit l’objet paths comme la liste des routes et des opérations disponibles pour une API. Chaque Operation Object décrit une opération individuelle sur une route et inclut des champs comme operationId, les paramètres, requestBody, responses, callbacks, deprecation et security. Pour un intégrateur, cela permet de passer de « il existe un endpoint » à « cette opération accepte ces données, exige cette sécurité, renvoie ces réponses et peut changer sur ces points ».
Il est également utile d’examiner la sécurité opération par opération. OpenAPI permet de déclarer des mécanismes de sécurité globaux et par opération ; lorsqu’une opération définit sa propre sécurité, elle remplace la sécurité globale. Dans Apification, le contrat OpenAPI 3.1 téléchargeable contient des schémas complets de request et de response pour démarrer des flux d’API, de transformation, de webhooks et d’intégration embarquée. La recommandation d’ingénierie consiste à utiliser ce contrat pour sélectionner les opérations, générer ou isoler les clients, préparer les tests et détecter les changements avant de toucher à la production.
- Examinez paths pour délimiter la portée réelle de l’intégration.
- Utilisez operationId pour associer chaque opération à une fonction claire du client interne.
- Validez requestBody et responses, pas seulement les codes d’état.
- Vérifiez security au niveau global et par opération avant d’attribuer des identifiants.
Carte de décision : REST, webhooks, iframe et JavaScript
Apification distingue des modes d’intégration qui résolvent des problèmes différents. L’API REST serveur à serveur sert à gérer les ressources Cloud, les utilisateurs, les paramètres et les tâches de transformation depuis le backend. C’est l’option naturelle lorsque votre système doit créer des dossiers, téléverser des fichiers, consulter des services, déplacer des ressources, lancer des transformations ou télécharger du contenu authentifié. La référence documente notamment des opérations pour téléverser des fichiers, télécharger du contenu authentifié, consulter des services Cloud, déplacer des services et gérer des dossiers.
Les webhooks ne remplacent pas REST : ils servent à réagir à des événements pertinents sans interroger en continu chaque ressource ou job en arrière-plan. Apification les associe à des payloads signés HMAC, à un historique des livraisons, à des tentatives de relance et à des événements de fin de transformation. Le Cloud embarqué, en revanche, place le workspace dans le produit du client au moyen d’une session contrôlée et personnalisée à la marque. Ce mode est lié à des sessions iframe signées, à des thèmes, à des droits effectifs et à une communication JavaScript avec l’hôte. JavaScript doit soutenir l’expérience embarquée, et non conserver des secrets ni décider des droits.
- Utilisez REST lorsque votre backend doit exécuter des actions ou consulter un état sous contrôle du serveur.
- Utilisez les webhooks lorsque vous devez réagir à des événements sans polling continu.
- Utilisez l’iframe embarqué lorsque l’utilisateur doit travailler dans un workspace Cloud contrôlé.
- Utilisez JavaScript pour la communication d’interface avec l’hôte, pas comme couche d’autorisation.
Préparer le flux avant d’écrire du code
Avant de générer un client ou de créer des tâches de développement, décrivez le flux en termes de ressources et de décisions. Par exemple : quel fichier entre, dans quel dossier il reste, quel utilisateur ou groupe intervient, quelle transformation est nécessaire, quelle sortie sera téléchargée et quels droits chaque acteur doit posséder. Apification permet de gérer des fichiers, des services et des projets numériques dans un workspace organisé et versionné, de partager des éléments au moyen de liens, d’utilisateurs ou de groupes, et de fournir des téléchargements originaux ou transformés. Cette fonctionnalité doit se refléter dans la conception de l’intégration.
Pour les flux de transformation, la référence documente des opérations permettant de lister les opérations du File Transformer, d’obtenir le contrat d’une opération, de valider et d’estimer avant l’exécution, de créer des jobs et de consulter l’état, la progression, l’utilisation et les résultats. Cela suggère une séquence prudente : découvrir l’opération, valider l’entrée, estimer si applicable, créer le job, attendre l’événement ou consulter l’état, puis enfin obtenir les résultats. Comme recommandation générale, évitez de mélanger les identifiants serveur avec les droits utilisateur : Apification recommande d’accorder uniquement les droits de lecture et d’écriture nécessaires à l’intégration.
- Listez les ressources d’entrée : fichiers, dossiers, utilisateurs, groupes et services impliqués.
- Définissez les sorties : contenu original, contenu transformé, résultats consultables ou téléchargements authentifiés.
- Identifiez les droits minimaux de lecture et d’écriture pour chaque segment.
- Décidez quels états sont consultés par REST et lesquels sont reçus par webhook.
Concevoir des tests de contrat utiles, pas décoratifs
Les tests de contrat doivent couvrir le flux minimal et ses cas limites. OpenAPI définit responses comme la liste des réponses possibles renvoyées lors de l’exécution d’une opération ; il ne suffit donc pas d’affirmer que l’endpoint répond. Pour la création, la lecture, la transformation et le téléchargement, validez que les champs attendus existent, que les types correspondent au schéma et que les réponses inattendues sont traitées comme des états non confirmés. Si vous générez un client depuis OpenAPI, conservez malgré tout une couche d’intégration propre pour traduire les erreurs et les états dans le langage de votre produit.
Un ensemble minimal de tests devrait inclure le téléversement ou la création de ressource, la lecture de la ressource, le déplacement ou l’emplacement dans un dossier si applicable, les droits de service ou de dossier, une transformation avec entrée valide, une transformation avec entrée invalide, un téléchargement authentifié et l’absence de droits. Apification documente des endpoints pour les droits des services et des dossiers Cloud, ce qui permet de vérifier explicitement ces cas. Pour les webhooks, testez la signature, la réception dupliquée et les relances du point de vue de votre récepteur ; un webhook confirme un événement livré, pas nécessairement tout l’état fonctionnel dont votre application a besoin.
- Scénario nominal : créer une ressource, transformer, recevoir un événement ou consulter l’état et télécharger le résultat.
- Droits : utilisateur autorisé, utilisateur sans accès et identifiant serveur avec droits minimaux.
- Entrées invalides : format incorrect, paramètres incomplets ou opération non applicable.
- Réponses inattendues : champs absents, état inconnu ou résultat pas encore disponible.
- Webhooks : signature HMAC, relance, livraison répétée et idempotence du récepteur.
Erreurs fréquentes et modes de défaillance à anticiper
La première erreur fréquente consiste à supposer qu’un webhook confirme tout l’état. En réalité, les webhooks d’Apification permettent de réagir à des événements et peuvent inclure la fin de transformations, avec signature HMAC, historique des livraisons et relances. Malgré cela, votre système doit décider si l’événement suffit ou s’il doit consulter par REST le job, la ressource ou le résultat avant d’avancer. La deuxième erreur consiste à ne pas rendre le récepteur idempotent : s’il y a des relances, traiter deux fois une même livraison peut dupliquer des actions internes.
La troisième erreur consiste à stocker des identifiants dans le navigateur. Dans l’intégration embarquée, Apification distingue le backend et le navigateur : le provisionnement, les secrets et la signature de session restent sur des serveurs fiables ; le navigateur ne reçoit que le contexte temporaire nécessaire au rendu de l’expérience embarquée. En outre, les sessions embarquées utilisent un accès signé et limité dans le temps, et le thème comme les droits effectifs sont résolus côté serveur avant l’ouverture du Cloud. Un autre échec fréquent consiste à mélanger les droits utilisateur avec des identifiants serveur ou à ignorer des réponses qui ne correspondent pas au schéma attendu.
- Ne traitez pas les webhooks comme source unique de vérité si votre flux exige de vérifier un résultat téléchargeable.
- Ne stockez pas de secrets d’intégration dans le JavaScript du navigateur.
- Ne réutilisez pas des identifiants trop larges lorsque des droits minimaux suffisent.
- N’acceptez pas de réponses hors contrat sans les enregistrer et les classer.
- N’étendez pas les automatisations sans examiner les changements d’opérations, de sécurité et de modèles.
Contrôle des changements et intégration pratique d’Apification
Un contrôle des changements sécurisé commence par l’isolement du client d’intégration. Au lieu de disperser des appels REST dans tout le produit, créez un module qui centralise l’authentification, les opérations, la validation des réponses, la traduction des erreurs et l’enregistrement des requêtes pertinentes. Lorsque le contrat OpenAPI change ou que de nouvelles opérations sont ajoutées, examinez paths, les Operation Objects, security et responses avant d’étendre les automatisations. Il s’agit d’une recommandation générale d’ingénierie, pas d’une fonction magique de la plateforme : la valeur réside dans la visibilité de l’impact avant le déploiement.
Apification s’inscrit dans cette approche parce qu’elle propose le Cloud et ses services via REST API, OpenAPI, webhooks, iframe et JavaScript, avec des droits et des contrôles d’accès selon le flux configuré. REST couvre l’automatisation backend ; les webhooks réduisent les consultations continues ; l’iframe permet d’embarquer le workspace avec des sessions signées, un thème et des droits effectifs ; JavaScript facilite la communication avec l’hôte. La bonne décision n’est pas de choisir un seul canal, mais d’attribuer chaque responsabilité au canal approprié et de tester le contrat qui les relie.
- Centralisez le client API et évitez les appels dispersés depuis plusieurs modules.
- Enregistrez les opérations pertinentes, les erreurs de contrat et les réponses non reconnues.
- Examinez la spécification OpenAPI avant d’ajouter de nouveaux flux automatiques.
- Maintenez des droits minimaux et des sessions embarquées signées depuis un backend fiable.
- Documentez quelle partie du flux dépend de REST, du webhook, de l’iframe ou de JavaScript.
Questions fréquentes
OpenAPI remplace-t-il les tests d’intégration ?
Non. OpenAPI décrit les routes, les opérations, la sécurité, les corps et les réponses attendues. Les tests vérifient que votre client utilise correctement ce contrat, gère les erreurs et ne suppose pas des états que l’API n’a pas confirmés.
Quand faut-il utiliser REST dans Apification ?
Lorsque le backend doit gérer des ressources Cloud, des utilisateurs, des paramètres, des dossiers, des téléchargements authentifiés ou des jobs de transformation. REST est le canal adapté aux actions contrôlées par le serveur.
Un webhook suffit-il pour savoir qu’une transformation s’est bien terminée ?
Il peut signaler des événements pertinents, y compris la fin de transformations, mais votre application doit décider si elle doit consulter par REST le job, la ressource ou le résultat avant de continuer.
Que ne faut-il pas faire dans une intégration embarquée ?
Il ne faut pas placer de secrets ni de signature de session dans le navigateur. Dans l’approche documentée par Apification, le provisionnement, les secrets et la signature restent sur des serveurs fiables.
Sources et lectures
Documentation consultée pour préparer cet article.
- Apification REST API reference — Apification
- Apification product integration — Apification
- Apification automation and webhooks — Apification
- Apification reseller integration — Apification
- OpenAPI Specification v3.1.0 — OpenAPI Initiative
- RFC 9110: HTTP Semantics — RFC Editor / IETF
- OWASP API Security Top 10 2023 — OWASP
- MDN Same-origin policy — MDN Web Docs
- Pact documentation: introduction — Pact Foundation
Découvrez Apification
Articles associés
API et automatisation
Concilier webhooks et API dans les flux de fichiers : récupérer les états sans dupliquer les actions
Guide opérationnel pour reconstruire l’état réel des fichiers, dossiers, transformations et liens lorsque les webhooks arrivent en retard, sont retentés ou que le consommateur a été indisponible.
API et automatisation
Automatiser les transformations de fichiers avec une API : de l’assistant guidé à un flux vérifiable
Guide pratique pour convertir des tâches manuelles de conversion, d’optimisation ou de traitement de fichiers en un flux reproductible avec Cloud, OpenAPI, des permissions et des webhooks signés, sans présupposer d’endpoints de transformation non documentés.
API et automatisation
Reprises sûres dans une API de fichiers : éviter les doublons
Guide pratique pour répéter des appels sortants vers Apification Cloud sans dupliquer dossiers, fichiers, transformations ni liens partagés.