APIs und Automatisierung
Fehler in einer Datei-API: So diagnostizieren Sie sie, ohne Daten offenzulegen oder blind Aktionen zu wiederholen
Ein praktischer Leitfaden dazu, in welcher Phase eine Datei-Integration scheitert, wie Sie nützliche Informationen ohne sensible Daten protokollieren und entscheiden, ob Sie einen Fehler beheben, einen Vorgang wiederholen oder abbrechen sollten.
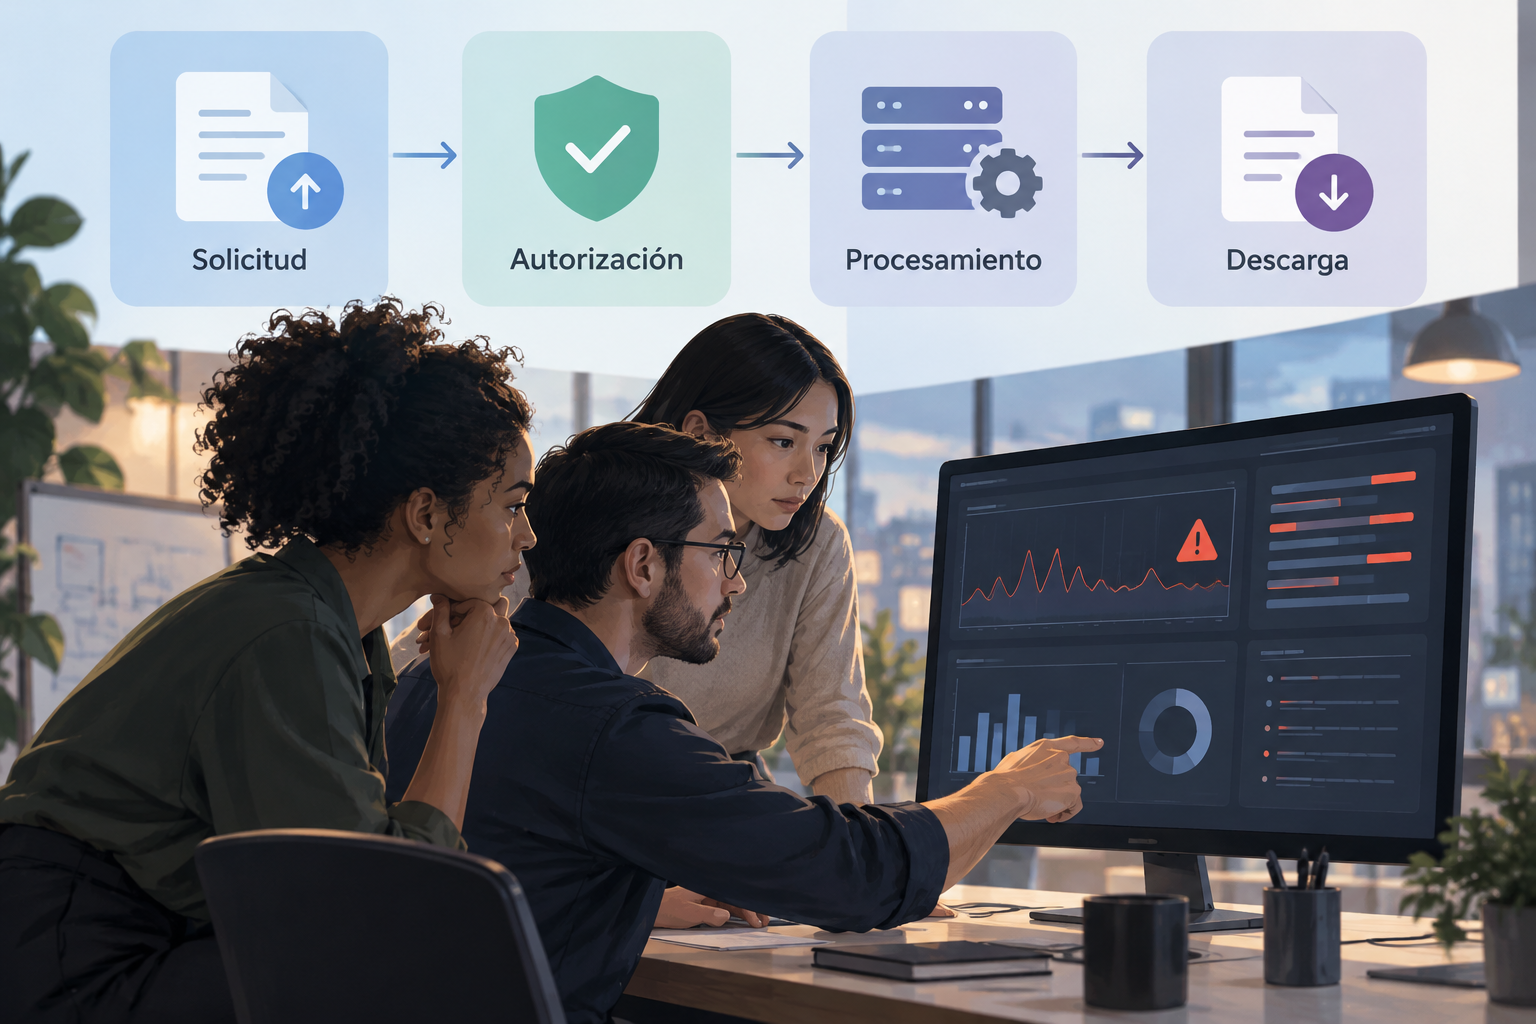
Warum „Der Upload ist fehlgeschlagen“ zur Diagnose nicht ausreicht
Eine allgemeine Meldung bestätigt, dass etwas nicht wie erwartet abgeschlossen wurde, sagt aber nicht, wo Sie nach der Ursache suchen sollten. Die Datei wurde möglicherweise gar nicht gesendet, der Identität der Integration fehlte der Zugriff, die Verarbeitung ist fehlgeschlagen oder die Antwort wurde zwar erstellt, konnte vom Client aber nicht heruntergeladen werden. Wenn all diese Fälle in derselben Meldung enden, probiert das Team Lösungen auf gut Glück aus und wiederholt möglicherweise Vorgänge, die bereits wirksam waren.
Richten Sie die Diagnose so aus, dass sie drei Fragen beantwortet: Welche Aktion wurde versucht, an welcher Stelle wurde sie unterbrochen und welche Belege bestätigen das? Protokollieren Sie zum Beispiel, dass eine Anfrage zur Umwandlung die Verarbeitungsphase erreicht hat, das Ergebnis aber nicht abgerufen werden konnte, ohne den Dateiinhalt zu speichern. Diese Beschreibung hilft mehr als „Fehler“, behauptet aber keine Ursache, die noch nicht überprüft wurde. Zunächst geht es darum, das Problem einzugrenzen, nicht zu raten.
- Ersetzen Sie „Der Upload ist fehlgeschlagen“ durch eine Beschreibung der Phase und der Art der Aktion.
- Trennen Sie beobachtete Fakten von Vermutungen über die Ursache.
- Verwenden Sie den für Nutzer sichtbaren Text nicht als einzige Support-Aufzeichnung.
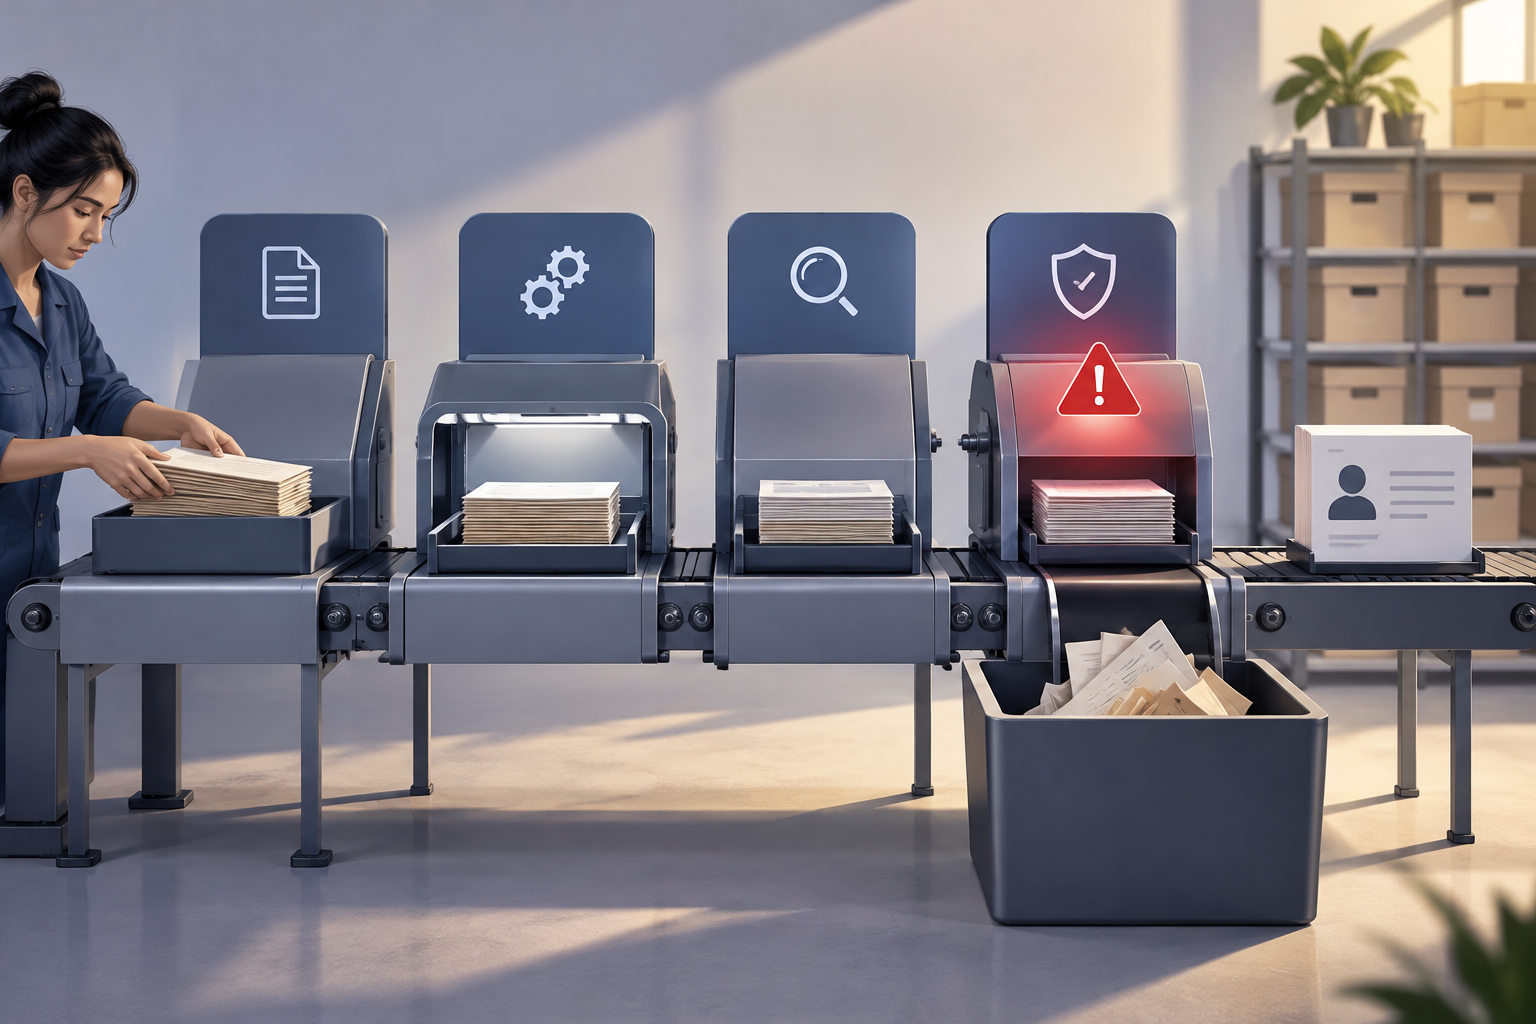
Teilen Sie den Ablauf in Phasen auf, bevor Sie nach der Ursache suchen
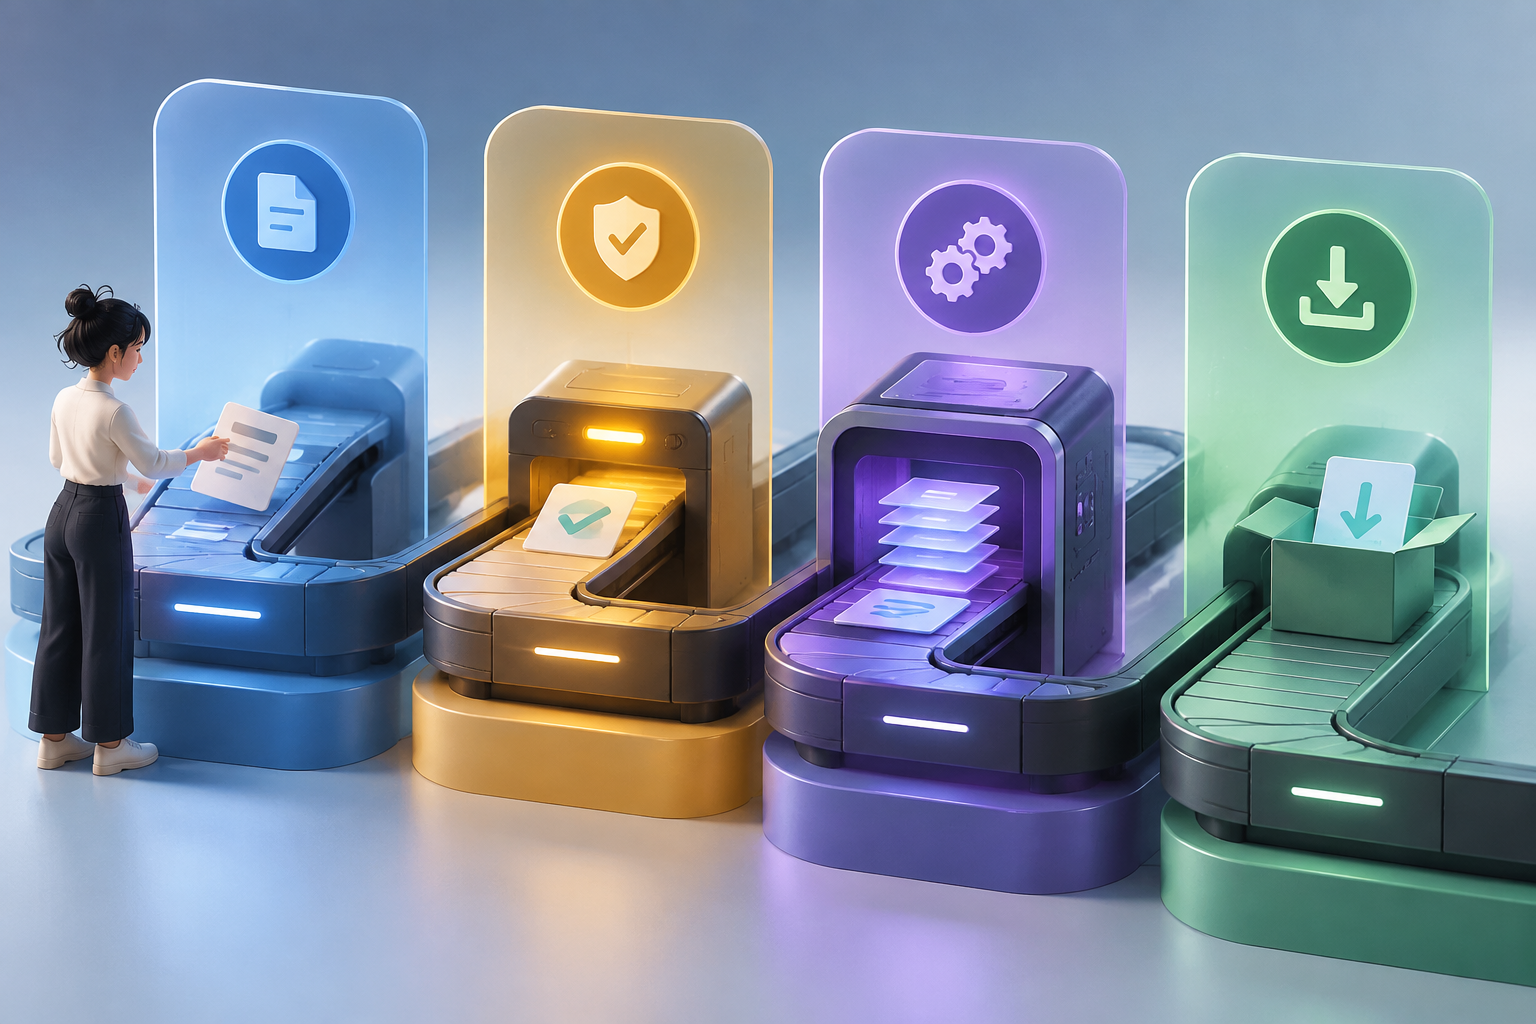
Teilen Sie den Ablauf in Anfrage, Autorisierung, Verarbeitung und Auslieferung auf. Prüfen Sie bei der Anfrage, ob Ihre Anwendung die Anfrage mit den laut Vertrag erforderlichen Feldern erstellt und ob Datei und Optionen den Erwartungen entsprechen. Prüfen Sie bei der Autorisierung, welche Identität verwendet wird und ob sie Zugriff auf den Vorgang und die Ressource hat. Verwechseln Sie eine fehlerhaft aufgebaute Anfrage nicht mit fehlenden Berechtigungen: Das sind unterschiedliche Untersuchungswege.
Unterscheiden Sie anschließend zwischen Verarbeitung und Auslieferung. Eine Umwandlung kann möglicherweise nicht abgeschlossen werden; ebenso kann ein Ergebnis vorhanden sein, das der Client nicht abrufen oder herunterladen kann. Protokollieren Sie den letzten bestätigten Meilenstein und den nächsten, der nicht verifiziert werden konnte. Wenn Apification Teil des Ablaufs ist, werden seine Dienste über REST-APIs, OpenAPI und Webhooks integriert. Lesen Sie in der einschlägigen Dokumentation nach, welche Signale die jeweilige Schnittstelle bereitstellt, statt anzunehmen, dass alle dieselben Informationen liefern.
- Notieren Sie Phase, Vorgang sowie Start- und Endzeit mit einer nicht sensiblen Korrelationsreferenz.
- Halten Sie fest, welche Komponente den letzten Meilenstein bestätigt hat und welche als Nächstes handeln sollte.
- Testen Sie die einzelnen Abschnitte nach Möglichkeit getrennt.
Ordnen Sie den Fehler ein, bevor Sie den Vorgang ändern oder wiederholen
Eine einfache Einordnung verhindert, dass unterschiedliche Probleme miteinander vermischt werden. Berücksichtigen Sie mindestens folgende Kategorien: ungültige oder unvollständige Eingabe, unzureichende Berechtigung, vorübergehend nicht erreichbare Abhängigkeit und ungewisses Ergebnis, wenn sich nicht bestätigen lässt, ob der Vorgang Änderungen bewirkt hat. Führen Sie Fehler bei der Auslieferung als eigene Kategorie. Dies sind Untersuchungskategorien, keine universellen Codes: Eine konkrete API kann andere Bezeichnungen, Statuswerte oder Unterscheidungen verwenden, die Sie in ihrer Dokumentation prüfen sollten.
Verknüpfen Sie jede Kategorie mit einer Prüfung, nicht mit einer automatischen Aktion. Validieren Sie bei einem Eingabefehler Format und Pflichtfelder vor dem Senden. Prüfen Sie bei Berechtigungsproblemen Identität, Geltungsbereich und tatsächlichen Ressourcenzugriff. Stellen Sie bei einer vorübergehend nicht verfügbaren Abhängigkeit fest, ob es Anzeichen für eine Wiederherstellung gibt, bevor Sie den nächsten Schritt wählen. Ist das Ergebnis ungewiss, setzen Sie die Wiederholung aus, bis sich der Status abgleichen lässt. So vermeiden Sie, jeden Fehler als vorübergehend zu behandeln oder ohne Belege die Berechtigungen verantwortlich zu machen.
- Protokollieren Sie die vorläufige Kategorie und den Grad der Sicherheit und aktualisieren Sie beides, sobald neue Belege vorliegen.
- Behandeln Sie „Ursache unbekannt“ als zulässige Option.
- Leiten Sie die Fehlerkategorie nicht allein aus einer kurzen Antwortmeldung ab.
Nützliche Meldungen und sichere Protokolle erfüllen unterschiedliche Aufgaben
Die Meldung für die Person, die den Vorgang ausführt, sollte erklären, was sie jetzt tun kann: Daten prüfen, Zugriff beantragen oder sich mit einer Vorfallsreferenz an den Support wenden. Vermeiden Sie interne Details, private Pfade, Dateiinhalt, Zugangsdaten oder vollständige Traces. Die Person braucht eine verständliche Anweisung, keine ungefilterte technische Antwort. Ist die Ursache noch unbekannt, sagen Sie das klar, statt das Problem auf Berechtigungen oder einen Ausfall zurückzuführen.
Das technische Protokoll benötigt genügend Kontext, um den Ablauf rekonstruieren zu können, aber nicht die Datei selbst. Ein sicheres Beispiel könnte Datum und Uhrzeit, die Aktion „umwandeln“, die Phase „Auslieferung“, die Umgebung, das beobachtete Ergebnis und eine nicht sensible Korrelationsreferenz enthalten. Nehmen Sie keine Tokens, Schlüssel, unnötigen personenbezogenen Daten, sensiblen Dateinamen oder vollständigen Anfrageinhalte auf. Legen Sie gemäß den Regeln Ihrer Organisation fest, wer Protokolle einsehen darf und wie lange sie aufbewahrt werden.
- Beispiel für einen Protokolleintrag: „aktion=umwandeln; phase=auslieferung; korrelationsreferenz=[nicht_sensibel]; ergebnis=nicht_bestätigt“.
- Entfernen oder maskieren Sie Geheimnisse und Daten, die für die Diagnose nicht erforderlich sind.
- Prüfen Sie, dass Meldungen, Traces und Support-Tools dieselben Daten nicht über einen anderen Weg offenlegen.
Interpretieren Sie Statuswerte und Fehler anhand des API-Vertrags
Es gibt keine universelle Fehlertabelle, die sich auf jede API anwenden lässt. Die Google-Dokumentation zur Indexing API benennt Codes und Meldungen, die für diesen Dienst gelten; daraus werden keine Regeln für eine Datei-API. Siehe [Google for Developers: Liste der Fehler der Indexing API](https://developers.google.com/search/apis/indexing-api/v3/core-errors?hl=es-419). Ebenso hilft eine Anleitung zur Fehlerbehebung für eine bestimmte API bei der Interpretation dieser API, nicht dabei, die Antworten einer anderen abzuleiten. Nutzen Sie solche Ressourcen als Beispiel dafür, weshalb Sie für jede Integration die jeweilige Primärquelle heranziehen müssen.
Bevor Sie automatische Entscheidungen umsetzen, prüfen Sie im Vertrag, welche Vorgänge verfügbar sind, welche Eingaben sie erfordern und wie ihre Ergebnisse und Fehler beschrieben werden. Prüfen Sie auch, ob die Dokumentation Bedingungen für Wiederholungen oder die Identifizierung von Anfragen festlegt. Klärt der Vertrag eine Frage nicht, erfinden Sie keine Bedeutung auf Grundlage des Fehlertexts: Bewahren Sie die Belege auf, vermeiden Sie riskante Aktionen und wenden Sie sich an die verantwortliche Stelle des Dienstes. Dokumentieren Sie die Vertragsversion oder Referenz, die das Team verwendet hat.
- Lesen Sie die offizielle Dokumentation zur konkreten API und zum konkreten Vorgang.
- Prüfen Sie, ob Statuswerte, Meldungen und Bedingungen für Wiederholungen für diesen Vorgang definiert sind.
- Behandeln Sie jede lokale Fehlerzuordnung als dokumentierte, überprüfbare Interpretation.
Entscheiden Sie, ob Sie den Fehler beheben, den Vorgang wiederholen oder abbrechen
Beheben Sie den Fehler, wenn die Belege auf eine falsche Eingabe oder eine anzupassende Berechtigung hindeuten; validieren Sie die Änderung, bevor Sie den Vorgang erneut senden. Eine Wiederholung ist nur dann sinnvoll, wenn die Dokumentation und der beobachtete Status sie sicher erscheinen lassen. Dokumentiert die API Mechanismen zur Erkennung wiederholter Anfragen oder zum Abrufen eines früheren Ergebnisses, integrieren Sie diese. Nehmen Sie nicht an, dass ein Vorgang idempotent ist oder dass der Server bei einem Kommunikationsfehler nicht gehandelt hat.
Brechen Sie ab, wenn das Ergebnis ungewiss ist, wenn eine Wiederholung eine Umwandlung, Veröffentlichung oder Änderung verdoppeln könnte oder wenn das Risiko eines unbefugten Zugriffs besteht. Bewahren Sie die Referenz des Versuchs auf und klären Sie den Status, bevor Sie eine weitere Aktion starten. Dokumentiert die API Wiederholungen für Webhooks oder bestimmte Aktionen, halten Sie diese Bedingungen ein; übertragen Sie sie nicht auf andere Endpunkte. Bei Apification umfassen Automatisierungen über API und Webhooks Wiederholungsversuche, Verlauf und Statistiken. Die Integration muss jedoch dem dokumentierten Verhalten der jeweiligen Aktion folgen.
- Beheben: Es gibt eine überprüfbare Ursache in den Daten oder Berechtigungen.
- Wiederholen: Der Vertrag erlaubt es und der vorherige Status ist ausreichend geklärt.
- Abbrechen: Der Vorgang könnte bereits ausgeführt worden sein und Sie können das Ergebnis nicht bestätigen.
Testen Sie Fehlerfälle und rekonstruieren Sie Vorfälle anhand von Belegen
Nehmen Sie neben dem erfolgreichen Ablauf auch Negativtests auf. Prüfen Sie, was bei einer unvollständigen Eingabe, einer Identität ohne erforderliche Berechtigung, einer vorübergehend nicht verfügbaren Abhängigkeit und einem nicht abgeschlossenen Download geschieht. Überprüfen Sie in jedem Fall die angezeigte Meldung, die protokollierten Informationen und die Entscheidung des Clients. Die Tests müssen sich danach richten, was sich in der Testumgebung tatsächlich simulieren lässt; lösen Sie keine Vorgänge aus, die Dateien in der Produktionsumgebung beeinträchtigen könnten.
Ein sinnvoller Test ermöglicht die Rekonstruktion der Abfolge, ohne den Inhalt offenzulegen: Anfrage gestartet, erreichte Phase, beobachteter Fehler, automatische oder manuelle Entscheidung und bestätigter Endstatus. Prüfen Sie, ob sich zwei zusammengehörige Versuche unterscheiden lassen und ob Referenzen interne Kennungen gegenüber nicht autorisierten Nutzern offenlegen. Werden Dateiversionen verwendet, können Sie mit Apification Cloud den Verlauf einsehen, frühere Versionen herunterladen und Inhalte wiederherstellen. Das kann dabei helfen, einen vorherigen Zustand wiederherzustellen, ersetzt aber nicht die Prüfung, welcher Vorgang fehlgeschlagen ist.
- Testen Sie Fehler bei Eingabe, Zugriff, Verarbeitung und Auslieferung getrennt.
- Stellen Sie sicher, dass Aktionen nicht ohne eine ausdrückliche, nachvollziehbare Entscheidung wiederholt werden.
- Prüfen Sie, ob das Team einen Vorfall nachverfolgen kann, ohne Geheimnisse oder sensible Inhalte einzusehen.
Checkliste für eine sicher diagnostizierbare Integration
Vergewissern Sie sich vor der Veröffentlichung einer Integration, dass jede Aktion einer eindeutig identifizierbaren Phase zugeordnet ist und der Client zwischen einer Fehlerbehebung und einer Wiederholung unterscheiden kann. Stellen Sie sicher, dass die offizielle Dokumentation für alle verfügbar ist, die den Code warten, und dass automatische Entscheidungen nachvollziehbar begründet sind. Prüfen Sie auch die Berechtigungen, mit denen die Integration arbeitet: Mehr Zugriff als nötig kann aus einem Konfigurationsproblem eine Offenlegung von Dateien machen.
Testen Sie zum Schluss das Supportverfahren anhand eines Testvorfalls. Eine Person sollte erklären können, was versucht wurde, was bestätigt ist, was ungewiss bleibt und welcher sichere nächste Schritt folgt – und dabei ausschließlich zulässige Protokolle verwenden. Apification bietet Funktionen zur Verwaltung und Freigabe von Dateien in Cloud sowie Integrationsoptionen. Die Sicherheit des konkreten Ablaufs hängt auch davon ab, wie Sie Berechtigungen, Kontrollen und Fehlerbehandlung konfigurieren. Aktualisieren Sie die Checkliste, wenn sich der Vertrag oder der Ablauf ändert.
- Jeder Fehler nennt die Phase und eine nicht sensible Korrelationsreferenz.
- Nutzermeldungen geben Orientierung, ohne interne Details offenzulegen.
- Protokolle enthalten weder Zugangsdaten noch Inhalte oder unnötige personenbezogene Daten.
- Codes und Statuswerte werden anhand der Dokumentation der konkreten API interpretiert.
- Wiederholungen richten sich nach dem Vertrag und danach, wie sicher das Ergebnis bekannt ist.
- Fehlerfälle werden getestet und das Team kann einen Vorfall rekonstruieren.
Häufige Fragen
Kann ich für alle Datei-APIs dieselben Fehlercodes verwenden?
Nein. Codes, Meldungen und Bedeutungen hängen von der API und dem jeweiligen Vorgang ab. Lesen Sie den Vertrag und die offizielle Dokumentation des integrierten Dienstes; übertragen Sie nicht einfach die Tabelle einer anderen API.
Wann sollte ich einen Dateivorgang wiederholen?
Nur wenn die einschlägige Dokumentation eine Wiederholung erlaubt und Sie den Status des vorherigen Versuchs einschätzen können. Wenn Sie nicht wissen, ob die Datei bereits verarbeitet oder verändert wurde, brechen Sie ab und bestätigen Sie das Ergebnis, bevor Sie erneut handeln.
Welche Daten sollte ein sicheres Fehlerprotokoll enthalten?
Nehmen Sie die Art der Aktion, die Phase, einen Zeitstempel, das beobachtete Ergebnis und eine nicht sensible Korrelationsreferenz auf, die keine sensiblen Informationen preisgibt. Lassen Sie Zugangsdaten, Dateiinhalt und nicht erforderliche personenbezogene Daten weg.
Quellen und weitere Informationen
Für diesen Artikel herangezogene Dokumentation.
- Lista de errores de la API de Indexing — Google for Developers
- Solucionar problemas de la API multivariante — Microsoft Learn
- Solución de errores y latencia de la API — OpenAI Help Center
Apification entdecken
Ähnliche Artikel
APIs und Automatisierung
API-Zugangsdaten rotieren, ohne eine Datei-Integration zu unterbrechen
Ein Leitfaden zur Vorbereitung, Bereitstellung, Überprüfung und Entfernung von API-Zugangsdaten – mit Kontrollen, die das Risiko unterbrochener Dateiabläufe senken.
APIs und Automatisierung
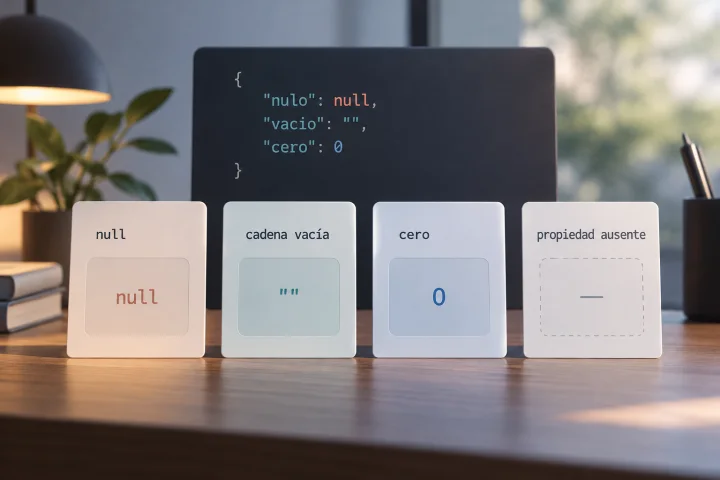
null, leerer String, 0 oder fehlendes Feld: Bedeutungsänderungen in JSON-APIs vermeiden
Unterscheiden Sie die Werte in einem JSON-Payload und prüfen Sie den API-Vertrag, bevor Sie entscheiden, wie jeder Wert umgewandelt oder gesendet wird.
APIs und Automatisierung
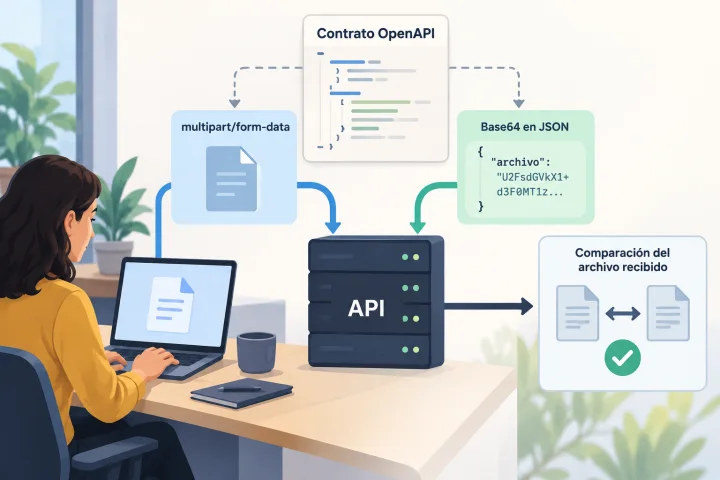
Dateien an eine API senden: Multipart oder Base64 und beschädigte Uploads vermeiden
Die richtige Darstellung hängt vom Vertrag des jeweiligen Endpoints ab. Erfahren Sie, wie Sie ihn prüfen, kompatible Anfragen erstellen und die empfangene Datei verifizieren, bevor Sie die Integration produktiv einsetzen.