API e automazione
Integrare un’API di file con OpenAPI: contratto, test ed errori prima di automatizzare
Guida pratica per trasformare una specifica OpenAPI in un flusso verificabile quando si integrano file, trasformazioni e Cloud con REST, webhook, iframe e JavaScript.
L’integrazione fallisce quando l’API viene trattata come chiamate isolate
Integrare API con OpenAPI non dovrebbe iniziare copiando endpoint in un client HTTP e concatenando risposte finché il flusso “sembra” funzionare. In un’integrazione di file, ogni chiamata porta con sé uno stato: risorse Cloud, cartelle, permessi, trasformazioni, utenti, download ed eventi. Se il team testa solo il caso positivo, il primo errore reale di solito emerge quando un file non ha i permessi, una trasformazione restituisce uno stato diverso da quello atteso o si tenta di consumare un download autenticato dal punto sbagliato.
Il modo operativo per ridurre questo rischio è trattare l’API come un contratto verificabile. In Apification, il riferimento REST è presentato come una superficie autenticata per account, risorse Cloud, cartelle, trasformazioni, utenti e webhook. Inoltre, il riferimento navigabile viene generato dallo stesso contratto OpenAPI 3.1 usato per i generatori di client e i test di integrazione. Questa corrispondenza conta: permette a documentazione, client e test di parlare la stessa lingua prima di estendere l’automazione.
- Non iniziare automatizzando l’intero processo; identifica prima il flusso minimo verificabile.
- Separa stato di business, stato tecnico e permessi effettivi fin dalla progettazione.
- Evita di considerare una risposta riuscita come prova sufficiente dell’intero flusso.
Che cosa offre OpenAPI quando trasforma la documentazione in contratto
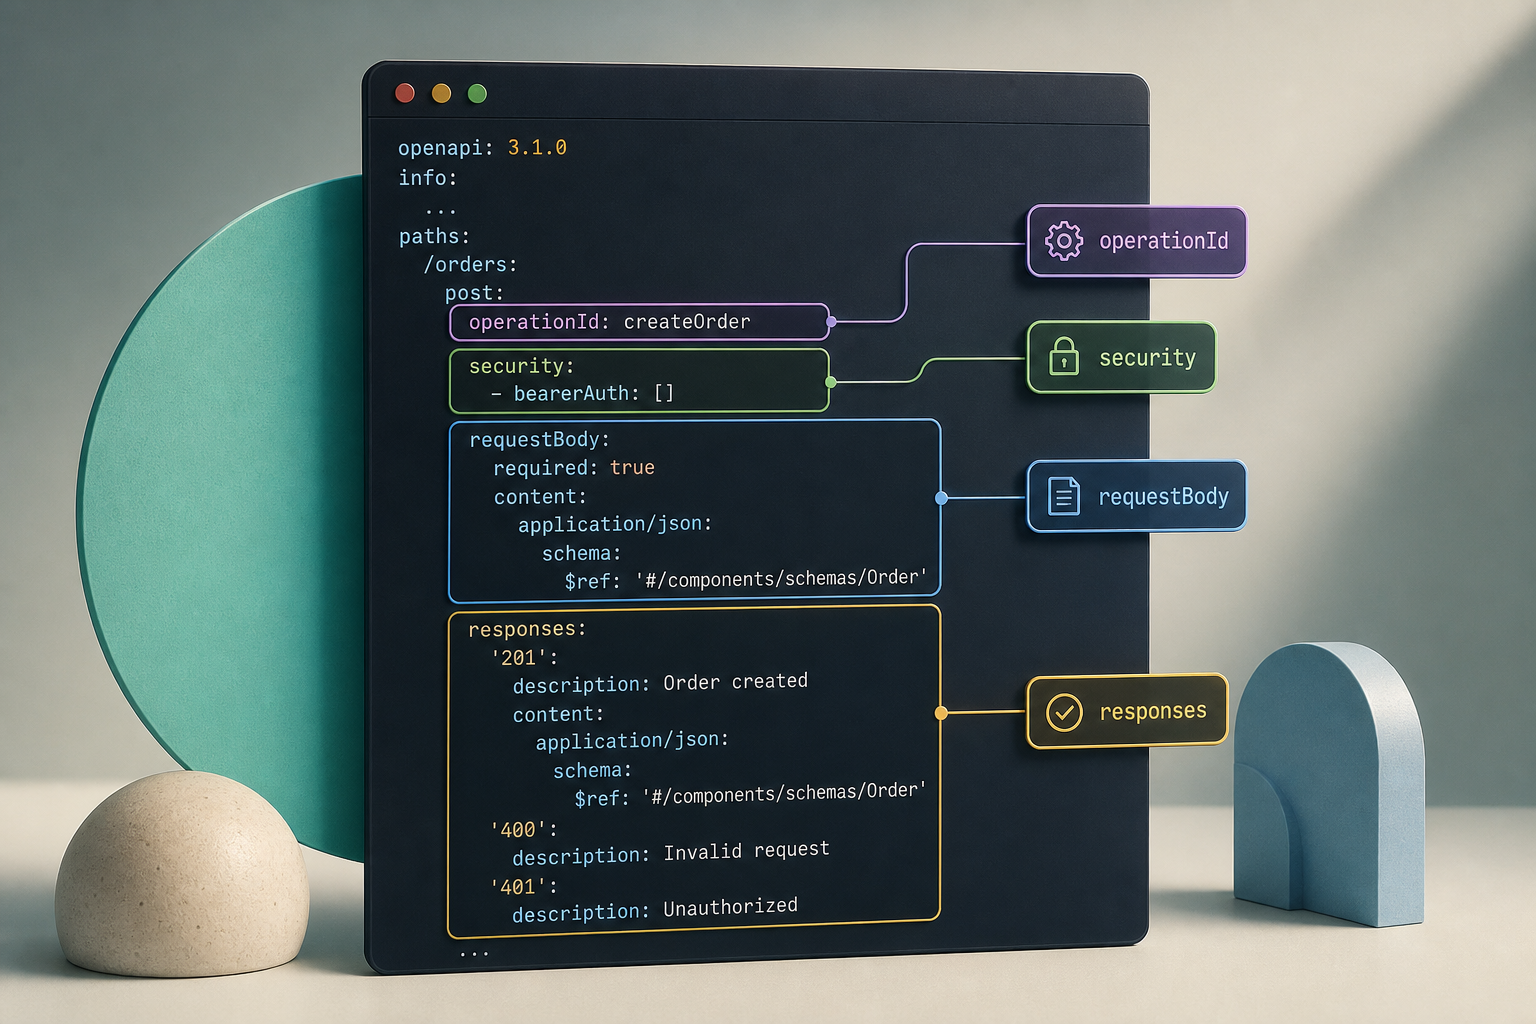
OpenAPI definisce l’oggetto paths come l’elenco delle route e delle operazioni disponibili per un’API. Ogni Operation Object descrive una singola operazione su una route e include campi come operationId, parametri, requestBody, responses, callbacks, deprecation e security. Per un integratore, questo permette di passare da “c’è un endpoint” a “questa operazione accetta questi dati, richiede questa sicurezza, restituisce queste risposte e può cambiare in questi punti”.
Conviene anche verificare la sicurezza operazione per operazione. OpenAPI consente di dichiarare meccanismi di sicurezza globali e per operazione; quando un’operazione definisce la propria sicurezza, sovrascrive la sicurezza globale. In Apification, il contratto OpenAPI 3.1 scaricabile contiene schemi completi di request e response per avviare flussi API, trasformazione, webhook e integrazione incorporata. La raccomandazione di engineering è usare quel contratto per selezionare le operazioni, generare o isolare i client, preparare i test e rilevare cambiamenti prima di intervenire in produzione.
- Controlla paths per delimitare l’ambito reale dell’integrazione.
- Usa operationId per mappare ogni operazione a una funzione chiara del client interno.
- Valida requestBody e responses, non solo i codici di stato.
- Verifica security globale e per operazione prima di assegnare credenziali.
Mappa decisionale: REST, webhook, iframe e JavaScript
Apification separa modalità di integrazione che risolvono problemi diversi. La REST API server-to-server serve a gestire risorse Cloud, utenti, impostazioni e job di trasformazione dal backend. È l’opzione naturale quando il tuo sistema deve creare cartelle, caricare file, consultare servizi, spostare risorse, avviare trasformazioni o scaricare contenuti autenticati. Nel riferimento sono documentate, tra le altre, operazioni per caricare file, scaricare contenuti autenticati, consultare servizi Cloud, spostare servizi e gestire cartelle.
I webhook non sostituiscono REST: servono a reagire a eventi rilevanti senza consultare continuamente ogni risorsa o job in background. Apification li associa a payload firmati HMAC, cronologia delle consegne, ritentativi ed eventi di completamento delle trasformazioni. Il Cloud incorporato, invece, colloca il workspace all’interno del prodotto del cliente tramite una sessione controllata e brandizzata. Questa modalità è collegata a sessioni iframe firmate, temi, permessi effettivi e comunicazione JavaScript con l’host. JavaScript deve supportare l’esperienza incorporata, non custodire segreti né decidere permessi.
- Usa REST quando il tuo backend deve eseguire azioni o consultare lo stato sotto controllo del server.
- Usa i webhook quando devi reagire a eventi senza fare polling continuo.
- Usa l’iframe incorporato quando l’utente deve lavorare all’interno di un workspace Cloud controllato.
- Usa JavaScript per la comunicazione di interfaccia con l’host, non come livello di autorizzazione.
Preparare il flusso prima di scrivere codice
Prima di generare un client o creare attività di sviluppo, descrivi il flusso in termini di risorse e decisioni. Per esempio: quale file entra, in quale cartella viene collocato, quale utente o gruppo interviene, quale trasformazione è necessaria, quale output verrà scaricato e quali permessi deve avere ogni attore. Apification consente di gestire file, servizi e progetti digitali in un workspace organizzato e versionato, condividere elementi tramite link, utenti o gruppi, e fornire download originali o trasformati. Questa funzionalità deve riflettersi nel design dell’integrazione.
Per i flussi di trasformazione, il riferimento documenta operazioni per elencare le operazioni del File Transformer, ottenere il contratto di un’operazione, validare e stimare prima dell’esecuzione, creare job e consultarne stato, avanzamento, utilizzo e risultati. Questo suggerisce una sequenza prudente: scoprire l’operazione, validare l’input, stimare se applicabile, creare il job, attendere l’evento o consultare lo stato e, infine, ottenere i risultati. Come raccomandazione generale, evita di mescolare credenziali server con permessi utente: Apification raccomanda di concedere solo i permessi di lettura e scrittura necessari per l’integrazione.
- Elenca le risorse di input: file, cartelle, utenti, gruppi e servizi coinvolti.
- Definisci gli output: contenuto originale, contenuto trasformato, risultati consultabili o download autenticati.
- Identifica i permessi minimi di lettura e scrittura per ogni segmento.
- Decidi quali stati vengono consultati via REST e quali vengono ricevuti tramite webhook.
Progettare test di contratto utili e non decorativi
I test di contratto devono coprire il flusso minimo e i suoi margini. OpenAPI definisce responses come l’elenco delle possibili risposte restituite quando si esegue un’operazione; quindi non basta affermare che l’endpoint risponde. Per creazione, lettura, trasformazione e download, valida che i campi attesi esistano, che i tipi coincidano con lo schema e che le risposte inattese siano trattate come stati non confermati. Se generi un client da OpenAPI, mantieni comunque un livello di integrazione tuo per tradurre errori e stati nel linguaggio del tuo prodotto.
Un set minimo di test dovrebbe includere caricamento o creazione della risorsa, lettura della risorsa, spostamento o collocazione in cartella se applicabile, permessi di servizio o cartella, trasformazione con input valido, trasformazione con input non valido, download autenticato e assenza di permessi. Apification documenta endpoint per permessi di servizi e cartelle Cloud, il che permette di verificare esplicitamente questi casi. Nei webhook, testa firma, ricezione duplicata e ritentativi dalla prospettiva del tuo ricevitore; un webhook conferma un evento consegnato, non necessariamente tutto lo stato funzionale di cui la tua applicazione ha bisogno.
- Caso positivo: creare risorsa, trasformare, ricevere evento o consultare stato e scaricare risultato.
- Permessi: utente autorizzato, utente senza accesso e credenziale server con permessi minimi.
- Input non validi: formato errato, parametri incompleti o operazione non applicabile.
- Risposte inattese: campi assenti, stato sconosciuto o risultato non ancora disponibile.
- Webhook: firma HMAC, ritentativo, consegna ripetuta e idempotenza del ricevitore.
Errori frequenti e modalità di guasto da anticipare
Il primo errore frequente è assumere che un webhook confermi l’intero stato. In realtà, i webhook di Apification permettono di reagire a eventi e possono includere il completamento di trasformazioni, con firma HMAC, cronologia delle consegne e ritentativi. Tuttavia, il tuo sistema deve decidere se l’evento è sufficiente o se deve consultare via REST il job, la risorsa o il risultato prima di procedere. Il secondo errore è non rendere idempotente il ricevitore: se ci sono ritentativi, elaborare due volte la stessa consegna può duplicare azioni interne.
Il terzo errore è salvare credenziali nel browser. Nell’integrazione incorporata, Apification distingue backend e browser: provisioning, segreti e firma di sessione restano su server affidabili; il browser riceve solo il contesto temporaneo necessario per renderizzare l’esperienza incorporata. Inoltre, le sessioni incorporate usano accesso firmato e limitato nel tempo, e tema e permessi effettivi vengono risolti lato server prima di aprire Cloud. Spesso fallisce anche il mescolare permessi utente con credenziali server o ignorare risposte che non corrispondono allo schema atteso.
- Non trattare i webhook come unica fonte di verità se il tuo flusso richiede di verificare un risultato scaricabile.
- Non salvare segreti di integrazione nel JavaScript del browser.
- Non riutilizzare credenziali ampie quando bastano permessi minimi.
- Non accettare risposte fuori contratto senza registrarle e classificarle.
- Non estendere le automazioni senza rivedere cambiamenti in operazioni, sicurezza e modelli.
Controllo dei cambiamenti e adattamento pratico di Apification
Un controllo dei cambiamenti sicuro inizia isolando il client di integrazione. Invece di disperdere chiamate REST in tutto il prodotto, crea un modulo che concentri autenticazione, operazioni, validazione delle risposte, traduzione degli errori e registrazione delle richieste rilevanti. Quando il contratto OpenAPI cambia o vengono incorporate nuove operazioni, rivedi paths, Operation Objects, security e responses prima di estendere le automazioni. Questa è una raccomandazione generale di engineering, non una funzione magica della piattaforma: il valore sta nel rendere visibile l’impatto prima del deployment.
Apification si inserisce in questo approccio perché offre Cloud e i suoi servizi tramite REST API, OpenAPI, webhook, iframe e JavaScript, con permessi e controlli di accesso secondo il flusso configurato. REST copre l’automazione backend; i webhook riducono le consultazioni continue; l’iframe consente di incorporare il workspace con sessioni firmate, tema e permessi effettivi; JavaScript facilita la comunicazione con l’host. La decisione corretta non è scegliere un unico canale, ma assegnare ogni responsabilità al canale adeguato e testare il contratto che li collega.
- Centralizza il client API ed evita chiamate disperse da più moduli.
- Registra operazioni rilevanti, errori di contratto e risposte non riconosciute.
- Rivedi la specifica OpenAPI prima di aggiungere nuovi flussi automatici.
- Mantieni permessi minimi e sessioni incorporate firmate da un backend affidabile.
- Documenta quale parte del flusso dipende da REST, webhook, iframe o JavaScript.
Domande frequenti
OpenAPI sostituisce i test di integrazione?
No. OpenAPI descrive route, operazioni, sicurezza, corpi e risposte attese. I test verificano che il tuo client usi correttamente quel contratto, gestisca gli errori e non presuma stati che l’API non ha confermato.
Quando conviene usare REST in Apification?
Quando il backend deve gestire risorse Cloud, utenti, impostazioni, cartelle, download autenticati o job di trasformazione. REST è il canale adeguato per azioni controllate dal server.
Un webhook basta per sapere che una trasformazione è terminata correttamente?
Può avvisare di eventi rilevanti, incluso il completamento di trasformazioni, ma la tua applicazione deve decidere se deve consultare via REST il job, la risorsa o il risultato prima di continuare.
Che cosa non si deve fare in un’integrazione incorporata?
Non si devono collocare segreti né firma di sessione nel browser. Nell’approccio documentato da Apification, provisioning, segreti e firma restano su server affidabili.
Fonti e approfondimenti
Documentazione consultata per preparare questo articolo.
- Apification REST API reference — Apification
- Apification product integration — Apification
- Apification automation and webhooks — Apification
- Apification reseller integration — Apification
- OpenAPI Specification v3.1.0 — OpenAPI Initiative
- RFC 9110: HTTP Semantics — RFC Editor / IETF
- OWASP API Security Top 10 2023 — OWASP
- MDN Same-origin policy — MDN Web Docs
- Pact documentation: introduction — Pact Foundation
Scopri Apification
Articoli correlati
API e automazione
Conciliare webhook e API nei flussi di file: recuperare stati senza duplicare azioni
Guida operativa per ricostruire lo stato reale di file, cartelle, trasformazioni e link quando i webhook arrivano in ritardo, vengono ritentati o il consumer è rimasto inattivo.
API e automazione
Automatizzare trasformazioni di file con API: dall’assistente guidato a un flusso verificabile
Guida pratica per convertire attività manuali di conversione, ottimizzazione o trattamento dei file in un flusso ripetibile con Cloud, OpenAPI, permessi e webhook firmati, senza presupporre endpoint di trasformazione non documentati.
API e automazione
Retry sicuri in un'API di file: evita duplicati
Guida pratica per ripetere chiamate in uscita verso Apification Cloud senza duplicare cartelle, file, trasformazioni né link condivisi.