API e automazione
Retry sicuri in un'API di file: evita duplicati
Guida pratica per ripetere chiamate in uscita verso Apification Cloud senza duplicare cartelle, file, trasformazioni né link condivisi.
Il problema: il timeout non dice se l'operazione è avvenuta
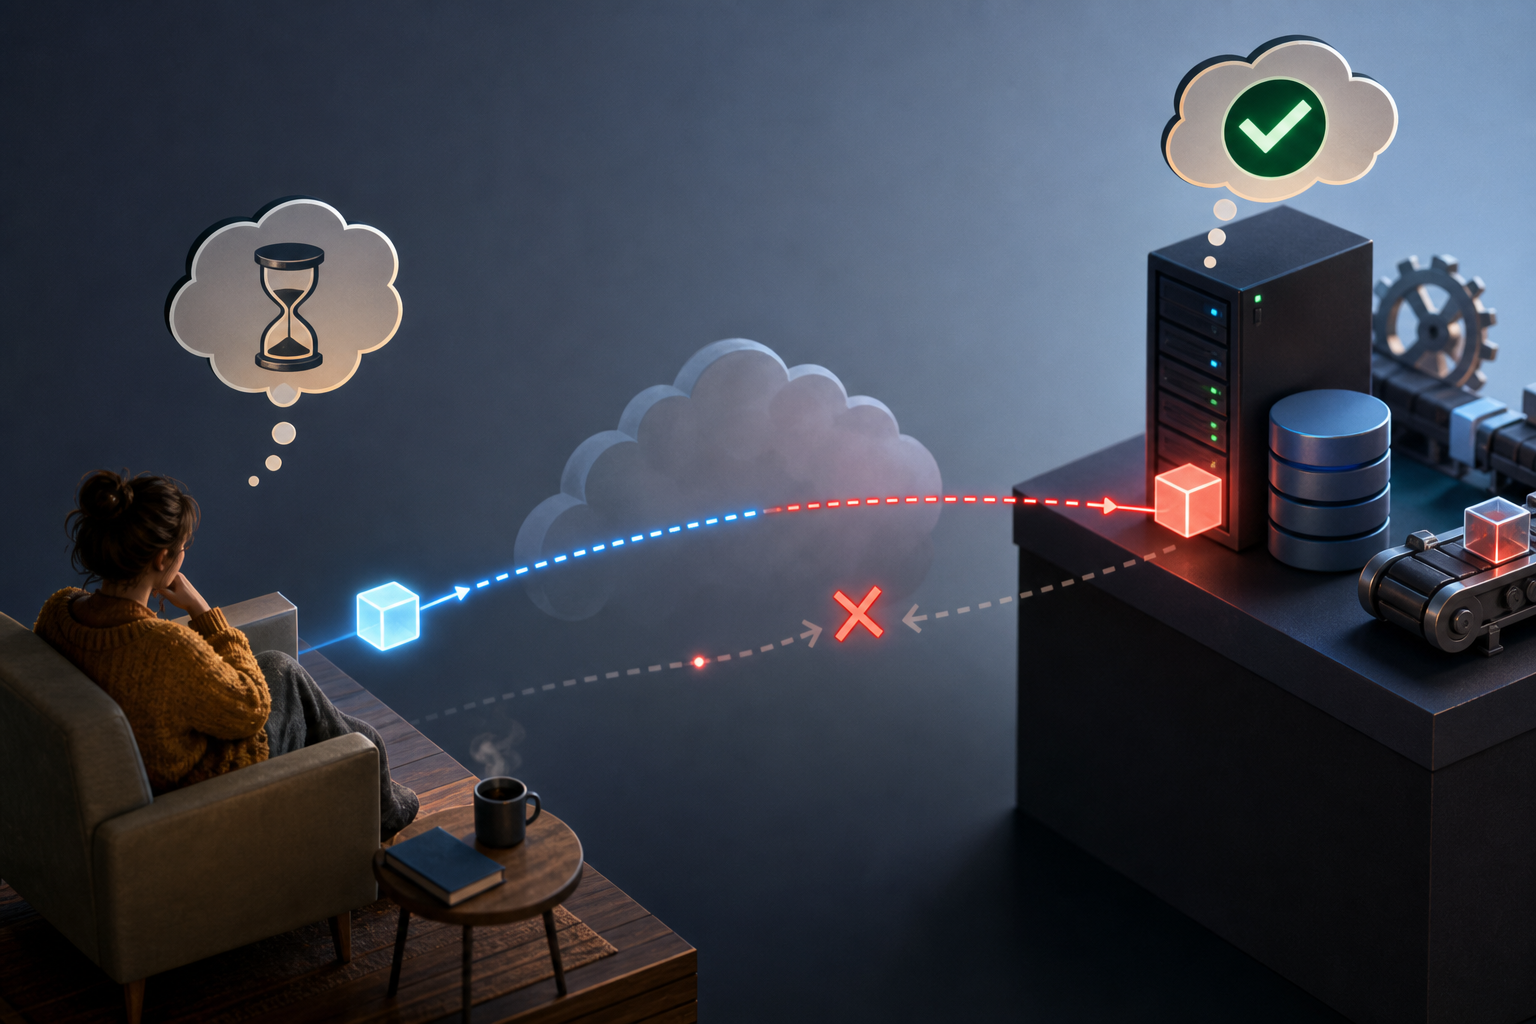
Il caso pericoloso in un'integrazione di file non è l'errore chiaro, ma la risposta che non arriva mai. Il tuo backend chiama un'API per creare una cartella, caricare un file, avviare una trasformazione o preparare un download condiviso; la connessione si interrompe per timeout; e il client non sa se il server ha eseguito l'azione. Se ripeti senza ulteriori verifiche, puoi creare due cartelle, registrare due copie dello stesso file, accodare due trasformazioni o pubblicare due link equivalenti.
La prima decisione operativa è separare le letture dalle scritture. In HTTP, metodi come GET, HEAD e OPTIONS sono considerati sicuri perché il client non richiede un cambio di stato. Al contrario, le azioni che creano, modificano, spostano, eliminano o accodano lavoro devono essere trattate come scritture. RFC 9110 definisce una richiesta idempotente come una richiesta il cui effetto previsto, ripetendo più richieste identiche, è lo stesso che si avrebbe eseguendola una sola volta; per questo, davanti a un errore di comunicazione, conviene ripetere automaticamente solo quando l'operazione è progettata per supportarlo.
- Letture: consultare elenchi, dettagli, stato di un job o risultati già generati.
- Scritture: creare cartelle, caricare file, aggiornare metadati, spostare elementi, inviare nel cestino, accodare trasformazioni o creare accessi condivisi.
- Zona grigia: quando non hai ricevuto risposta, non dare per scontato né il successo né il fallimento; salva il tentativo e conferma tramite una consultazione.
Quali operazioni sui file richiedono protezione
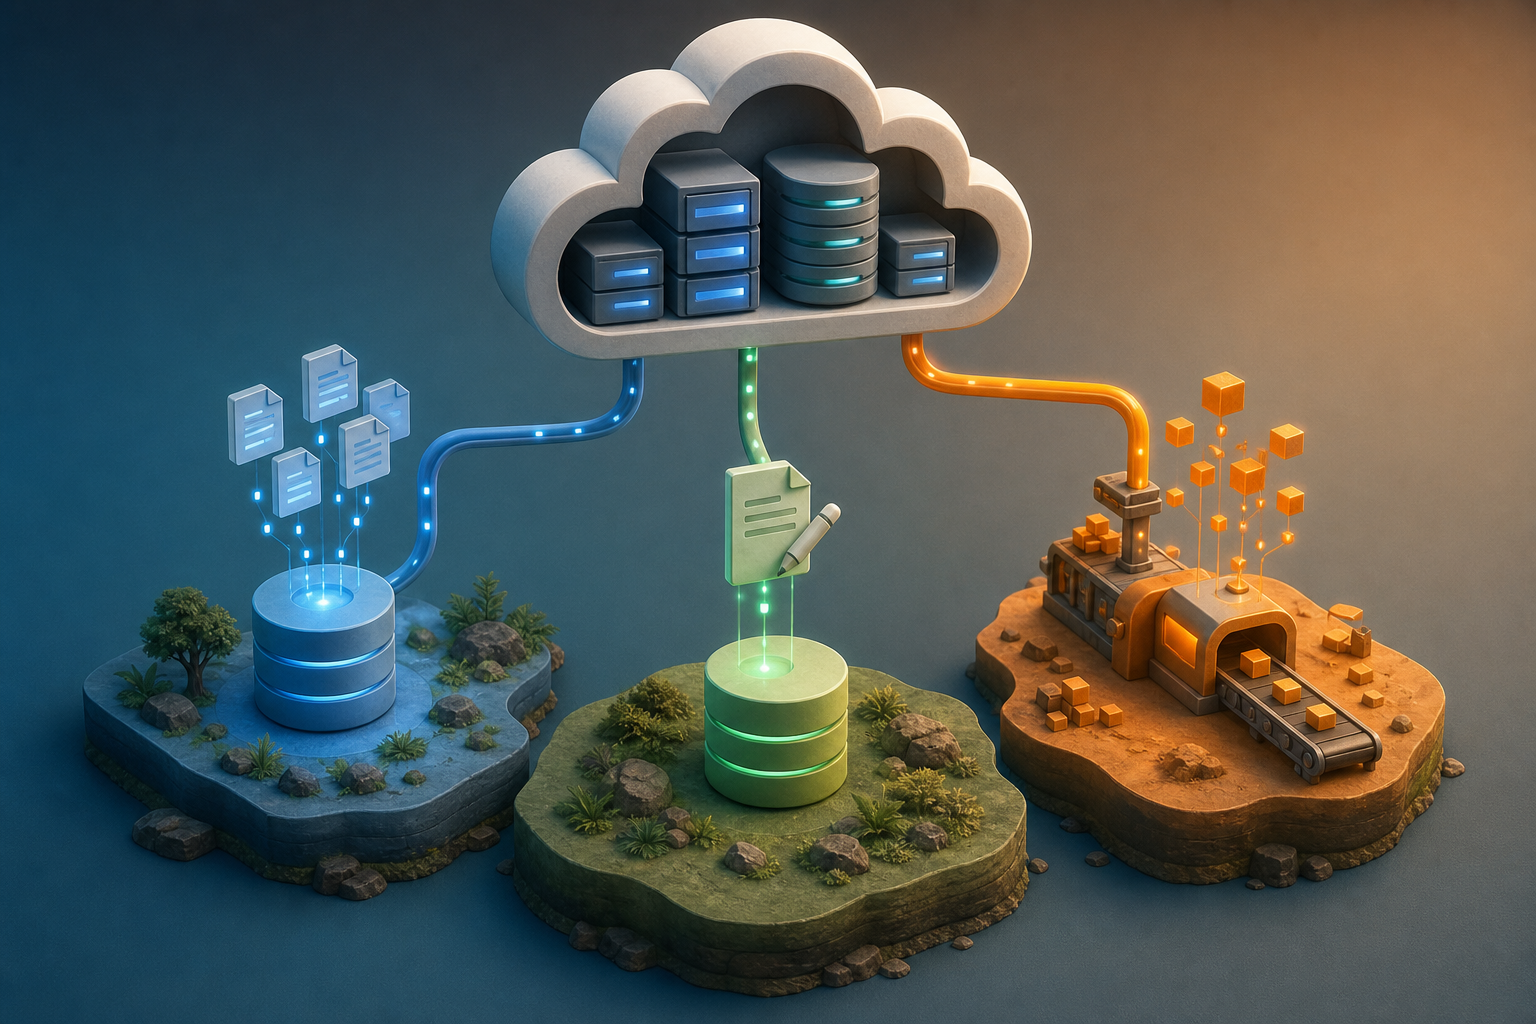
In Apification Cloud, l'integrazione tramite API REST server-to-server consente di gestire risorse Cloud, utenti, configurazione e job di trasformazione dal backend di un prodotto integratore. Cloud è descritto come uno spazio organizzato e versionato per gestire file, servizi e progetti digitali pronti per la condivisione. Alcune operazioni sono naturalmente consultive; altre cambiano lo stato del workspace in cui vivono file, servizi e progetti digitali.
Anche le trasformazioni richiedono attenzione. Apification permette di elaborare documenti, immagini, video, audio e dati tramite un assistente guidato, e la sua integrazione consente di gestire job di trasformazione dal backend. Creare o inviare un job di trasformazione è una scrittura asincrona: la tua applicazione può perdere la risposta e non sapere se il job è stato registrato. Se ripeti senza stato locale né un'identità logica stabile, puoi finire per sostenere il costo operativo di due processi equivalenti o mescolare risultati di versioni diverse del file.
- Proteggi ogni azione che cambia stato come candidata a una ripetizione controllata.
- Non ripetere trasformazioni costose senza verificare se esiste già un job associato al tentativo logico.
- Considera lo spostamento di un elemento come un cambio di organizzazione, non di identità: in Cloud, le sue proprietà e regole di accesso restano associate allo stesso elemento.
Modello consigliato: identità esterna, stato locale e conferma
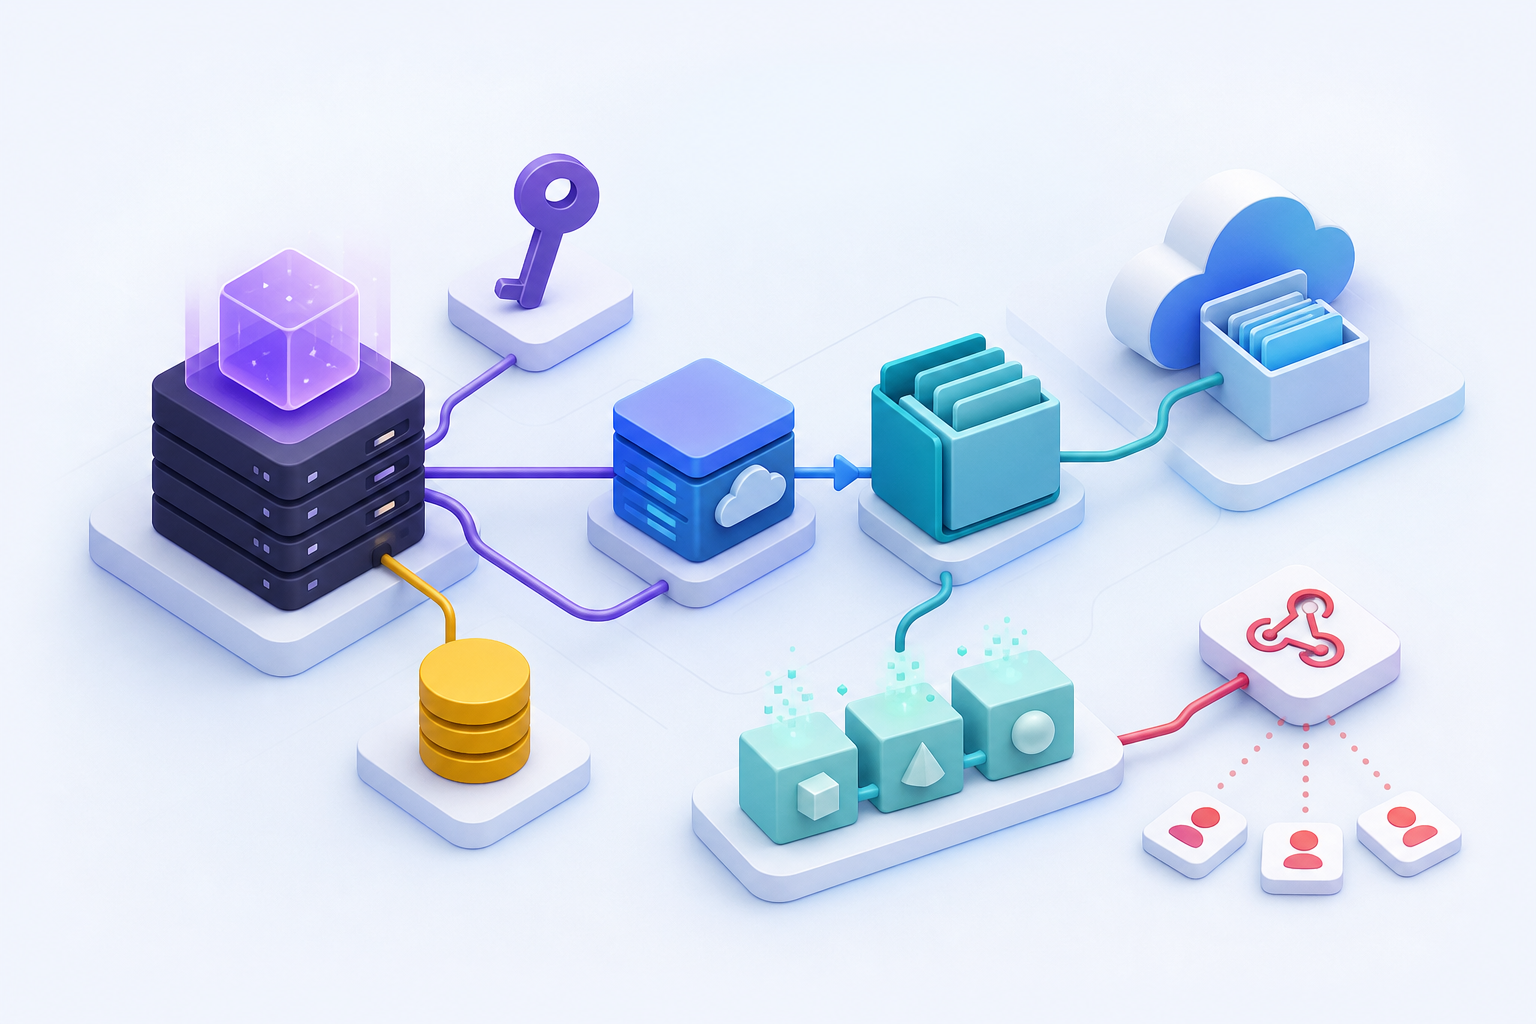
Il pattern più affidabile inizia nella tua applicazione. Prima di chiamare Apification, crea un record locale dell'operazione con un identificatore esterno stabile del sistema di origine, il tipo di azione, la versione logica del contenuto e uno stato iniziale. Quel record non sostituisce l'API; serve affinché il tuo backend ricordi che cosa ha provato a fare, con quale payload e che cosa si aspetta di trovare dopo. Nelle integrazioni multi-tenant, questa tabella evita che due clienti, progetti o versioni condividano accidentalmente la stessa deduplicazione.
Dopo una chiamata incerta, non decidere solo in base al codice di errore del client HTTP. Se l'operazione era una lettura, puoi ripetere normalmente. Se era una scrittura, consulta prima ciò che puoi: dettaglio dell'elemento, stato del job, storico delle versioni o record locali precedenti. Apification Cloud permette di rivedere lo storico degli elementi, scaricare versioni precedenti e ripristinare contenuti; questo aiuta a ricostruire quale contenuto sia diventato attivo quando c'è stata una race condition tra retry, aggiornamenti o spostamenti.
- Stati minimi: in attesa, inviato, accettato, confermato, fallito, richiede revisione.
- Campi minimi: tenant, oggetto di origine, versione logica, azione, payload normalizzato, chiave di operazione locale, risorsa Cloud risultante e timestamp locale.
- Regola pratica: non eliminare il record locale quando la rete fallisce; è proprio la prova di cui avrai bisogno per decidere il passo successivo.
Progettare una chiave idempotente che non dipenda dal nome
Sebbene HTTP definisca che cosa significa che una richiesta sia idempotente, ogni API concreta deve essere consultata nel proprio contratto. In Apification, la pagina di integrazione indica che il documento OpenAPI scaricabile contiene gli schemi di richiesta e risposta; usalo per validare come viene costruita ogni chiamata e quali dati restituisce. Inoltre, conserva nel tuo database una chiave di operazione locale per riconoscere quando due retry appartengono allo stesso tentativo logico.
La chiave non deve essere semplicemente il nome del file né un timestamp generato a ogni tentativo. Il nome cambia, si ripete tra utenti e spesso contiene decisioni di presentazione, non identità di business. Un buon design combina tenant, identificatore dell'oggetto di origine, tipo di azione e versione logica. Per esempio, una chiave concettuale potrebbe derivare da “tenant A + contratto 583 + trasformare in PDF ottimizzato + versione 7”. Se l'utente carica una nuova versione, la chiave deve cambiare; se si ripete solo lo stesso tentativo per timeout, deve rimanere la stessa.
- Includi: tenant o account di origine, risorsa di business, azione esatta, versione logica e, se applicabile, operazione di trasformazione.
- Evita: timestamp per tentativo, UUID casuale per retry, nomi visibili di file come unica identità e chiavi condivise tra azioni diverse.
- Verifica: stessa chiave locale, stesso payload, stessa intenzione funzionale e contratto OpenAPI consultato prima di automatizzare i retry.
Flusso passo per passo per trasformare e pubblicare un file
Un flusso robusto di trasformazione inizia prima di inviare la richiesta. Per prima cosa valida nel tuo sistema quale file di business verrà elaborato e quale versione logica rappresenta. Poi registra o gestisci il file in Cloud usando l'API corrispondente secondo il contratto OpenAPI. Salva il riferimento restituito insieme alla tua operazione locale. Se la risposta si perde, contrassegna il tentativo come incerto e cerca conferma prima di inviare un'altra copia.
Per trasformare, consulta il contratto dell'operazione quando ne hai bisogno, prepara una richiesta compatibile con gli schemi documentati e crea il job di trasformazione tramite l'integrazione server-to-server. Quando ricevi un'accettazione o un riferimento al job, salvalo; poi consulta l'API secondo il contratto per verificarne l'avanzamento e i risultati. Solo quando il risultato è confermato dovresti pubblicare il download o generare il passaggio di condivisione adeguato.
- Preparare: risolvere tenant, oggetto di origine, versione e cartella di destinazione.
- Inviare: usare una chiave locale stabile per la scrittura e salvare il payload normalizzato.
- Confermare: consultare il job fino ad avere stato e risultati, senza creare un altro job per impazienza.
- Pubblicare: condividere l'elemento o il download trasformato solo dopo aver associato il risultato corretto alla versione corretta.
Quando riprovare, consultare o fermare il flusso
Riprova automaticamente quando l'operazione è di lettura o quando la richiesta è idempotente nel senso di RFC 9110. Se la scrittura dipende da regole specifiche dell'API, non presumere garanzie non documentate: consulta l'OpenAPI, mantieni lo stesso payload per lo stesso tentativo logico e registra che cosa ha deciso il client e perché. La sicurezza del retry nasce dalla combinazione tra semantica HTTP, contratto dell'API e stato locale.
Consulta prima di ripetere quando l'errore è avvenuto dopo l'invio dei byte, quando il timeout è arrivato tardi o quando il tuo client non sa se la connessione si è interrotta prima o dopo che Apification abbia ricevuto la richiesta. Ferma il flusso per una revisione umana quando rilevi un payload diverso con la stessa intenzione, più di una risorsa candidata, versioni mescolate o risultati incompatibili con lo stato locale. In questi casi, ripetere può aumentare il danno: è meglio presentare un pannello interno con l'operazione, il tenant, le possibili risorse Cloud, il job di trasformazione e l'azione consigliata.
- Riprovare: GET di stato e operazioni progettate come idempotenti.
- Consultare: timeout successivo all'invio, risposta persa, job senza riferimento locale ma possibile accettazione remota.
- Fermare: chiavi incoerenti, duplicati visibili, versione di origine cambiata, trasformazione già completata per un'altra versione.
Errori frequenti e come si inserisce Apification
Gli errori più comuni non sono sofisticati: usare timestamp come nomi univoci, generare una nuova chiave a ogni retry, mescolare il file originale con una versione successiva, ripetere trasformazioni asincrone perché l'utente ha aggiornato la schermata, o considerare che un webhook ricevuto confermi una scrittura precedente. Un webhook è un evento successivo che deve essere elaborato con una propria deduplicazione; non sostituisce la conferma della chiamata in uscita effettuata dal tuo backend. Separa i due circuiti: client API verso Apification da un lato, ricevitore di webhook dall'altro.
Apification si inserisce in questo design perché offre integrazione tramite API REST server-to-server, un documento OpenAPI con schemi di richiesta e risposta, Cloud organizzato e versionato, trasformazione guidata dei file, condivisione tramite link, utenti o gruppi, e webhook firmati con retry, storico e statistiche. La raccomandazione pratica è generare il client dal contratto OpenAPI o validarlo rispetto a esso, salvare stati intermedi nel tuo database e usare le consultazioni di Cloud e trasformazione per confermare i risultati prima di avanzare.
- Non confondere la ricezione di eventi con la conferma di scritture avviate dal tuo backend.
- Non usare il nome visibile del file come identificatore funzionale.
- Non pubblicare un download trasformato finché non sai quale versione logica ha prodotto il risultato.
- Non promettere al prodotto “zero duplicati” solo perché hai i retry; progetta stati, chiavi, consultazioni e revisione.
Domande frequenti
Posso ripetere qualsiasi chiamata fallita a un'API di file?
No. Le letture di solito sono candidate alla ripetizione, ma le scritture devono essere protette. Ripeti automaticamente solo quando l'operazione è progettata come idempotente o quando il contratto dell'API e il tuo stato locale permettono di farlo senza duplicare effetti.
Che cosa deve contenere una chiave locale di operazione?
Deve collegare tenant, risorsa di business, azione esatta e versione logica. La chiave deve essere mantenuta nei retry dello stesso tentativo e cambiare quando cambia l'intenzione funzionale o la versione del contenuto.
Un webhook conferma che la mia scrittura precedente ha avuto successo?
Non necessariamente. Un webhook è un evento successivo e deve essere elaborato in un flusso separato. Per confermare una scrittura in uscita, consulta la risorsa, lo stato del job o i risultati disponibili tramite l'API corrispondente.
Come evito di duplicare trasformazioni di file?
Salva localmente l'operazione, usa una chiave stabile per identificare il tentativo logico, conserva il riferimento restituito dall'API e consulta lo stato o il risultato secondo il contratto OpenAPI prima di creare un altro tentativo.
Fonti e approfondimenti
Documentazione consultata per preparare questo articolo.
- HTTP Semantics (RFC 9110) — RFC Editor / IETF
- Safe (HTTP Methods) — MDN Web Docs
- Integra Apification en tu producto — Apification
- Cloud de Apification — Apification
Scopri Apification
Articoli correlati
API e automazione
JSON e XML per integrazioni: come preparare file che le API possano consumare senza interrompere il flusso
Guida pratica per normalizzare JSON e XML prima di trasformarli, condividerli o inviarli a un'API senza provocare errori evitabili.
API e automazione
Integrare Cloud incorporato senza esporre credenziali
Guida pratica per incorporare Apification Cloud con iframe, API REST e backend mediatore, mantenendo credenziali, permessi e azioni sensibili fuori dal browser.
API e automazione
Come ricevere webhook senza duplicare azioni nei flussi di file
Guida pratica per progettare ricevitori di webhook idempotenti: validare le firme, registrare gli eventi, rispondere rapidamente e processare file senza duplicare gli effetti.