API e automazione
Errori in un’API di file: come diagnosticarli senza esporre dati né ripetere operazioni alla cieca
Una guida pratica per individuare in quale fase si blocca un’integrazione di file, registrare informazioni utili senza rivelare dati sensibili e decidere se correggere, riprovare o interrompere un’operazione.
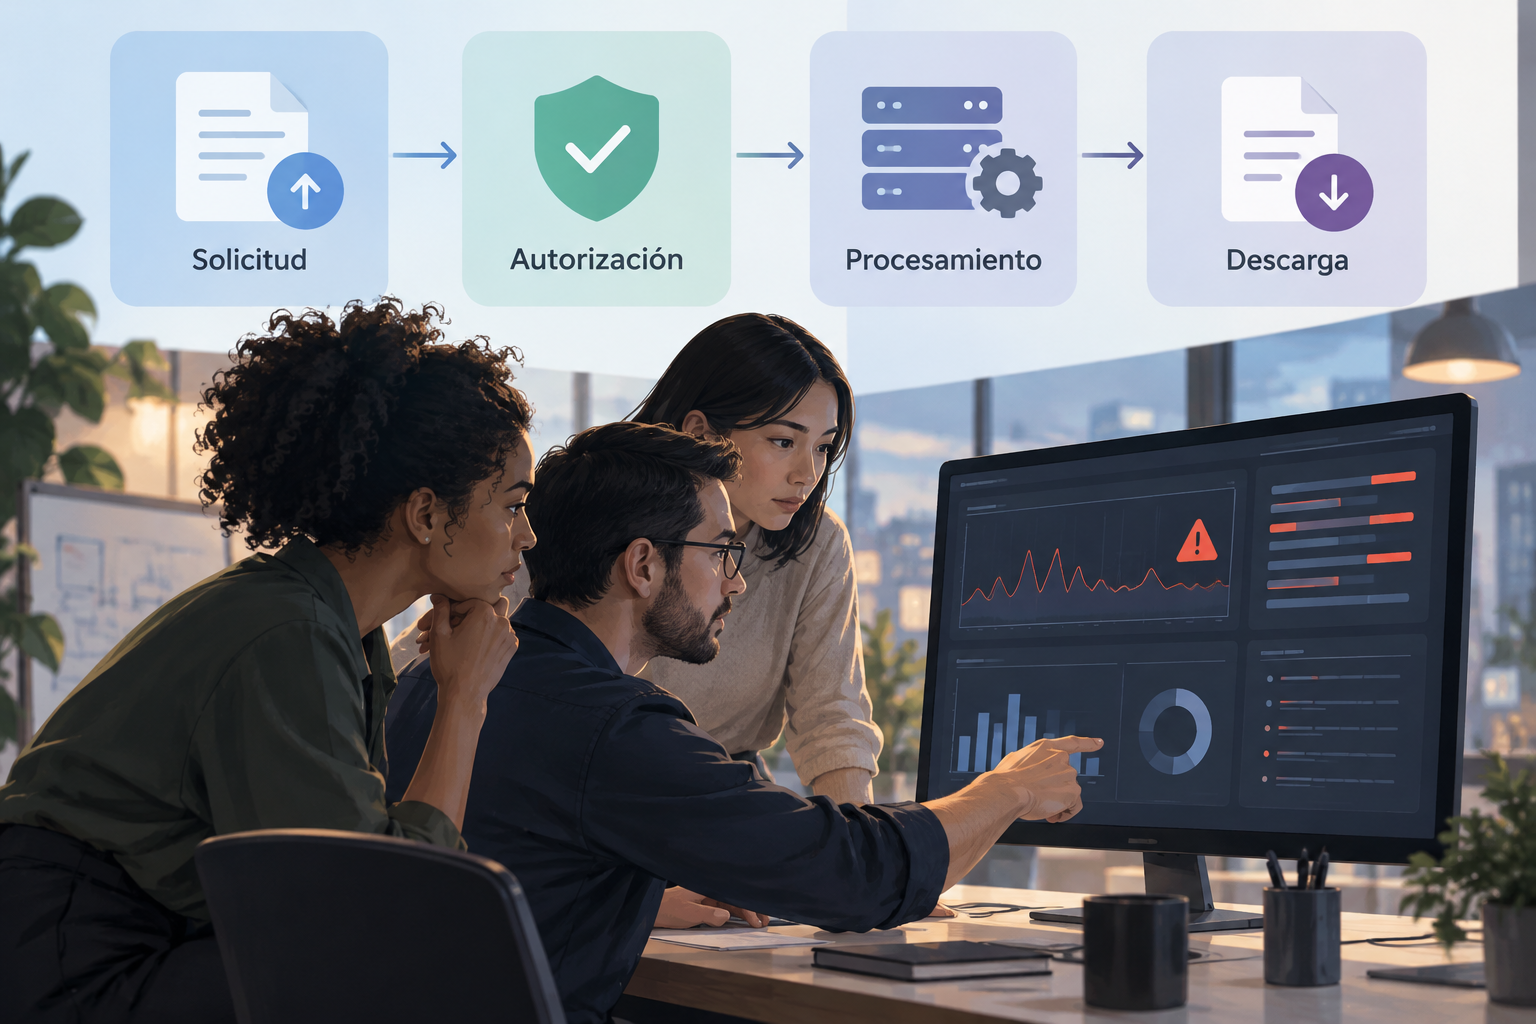
Perché «il caricamento non è riuscito» non basta per la diagnosi
Un avviso generico conferma che qualcosa non è andato come previsto, ma non indica dove indagare. Il file potrebbe non essere stato inviato, l’identità dell’integrazione potrebbe non avere accesso, l’elaborazione potrebbe essere fallita oppure la risposta potrebbe essere stata generata senza che il client riuscisse a scaricarla. Se tutte queste situazioni si traducono nello stesso messaggio, il team prova soluzioni a caso e rischia di ripetere operazioni che hanno già avuto effetto.
Progetta la diagnosi in modo che risponda a tre domande: quale azione è stata tentata, in quale fase si è interrotta e quali evidenze lo confermano. Per esempio, registra che una richiesta di trasformazione è arrivata alla fase di elaborazione e che non è stato possibile recuperare il risultato, senza salvare il contenuto del file. Questa descrizione è più utile di «errore», ma non afferma una causa che non è stata ancora verificata. Il primo obiettivo è circoscrivere il problema, non indovinarlo.
- Sostituisci «il caricamento non è riuscito» con una descrizione della fase e del tipo di azione.
- Distingui i fatti osservati dalle ipotesi sulle cause.
- Non usare il testo mostrato all’utente come unica registrazione a disposizione del supporto.
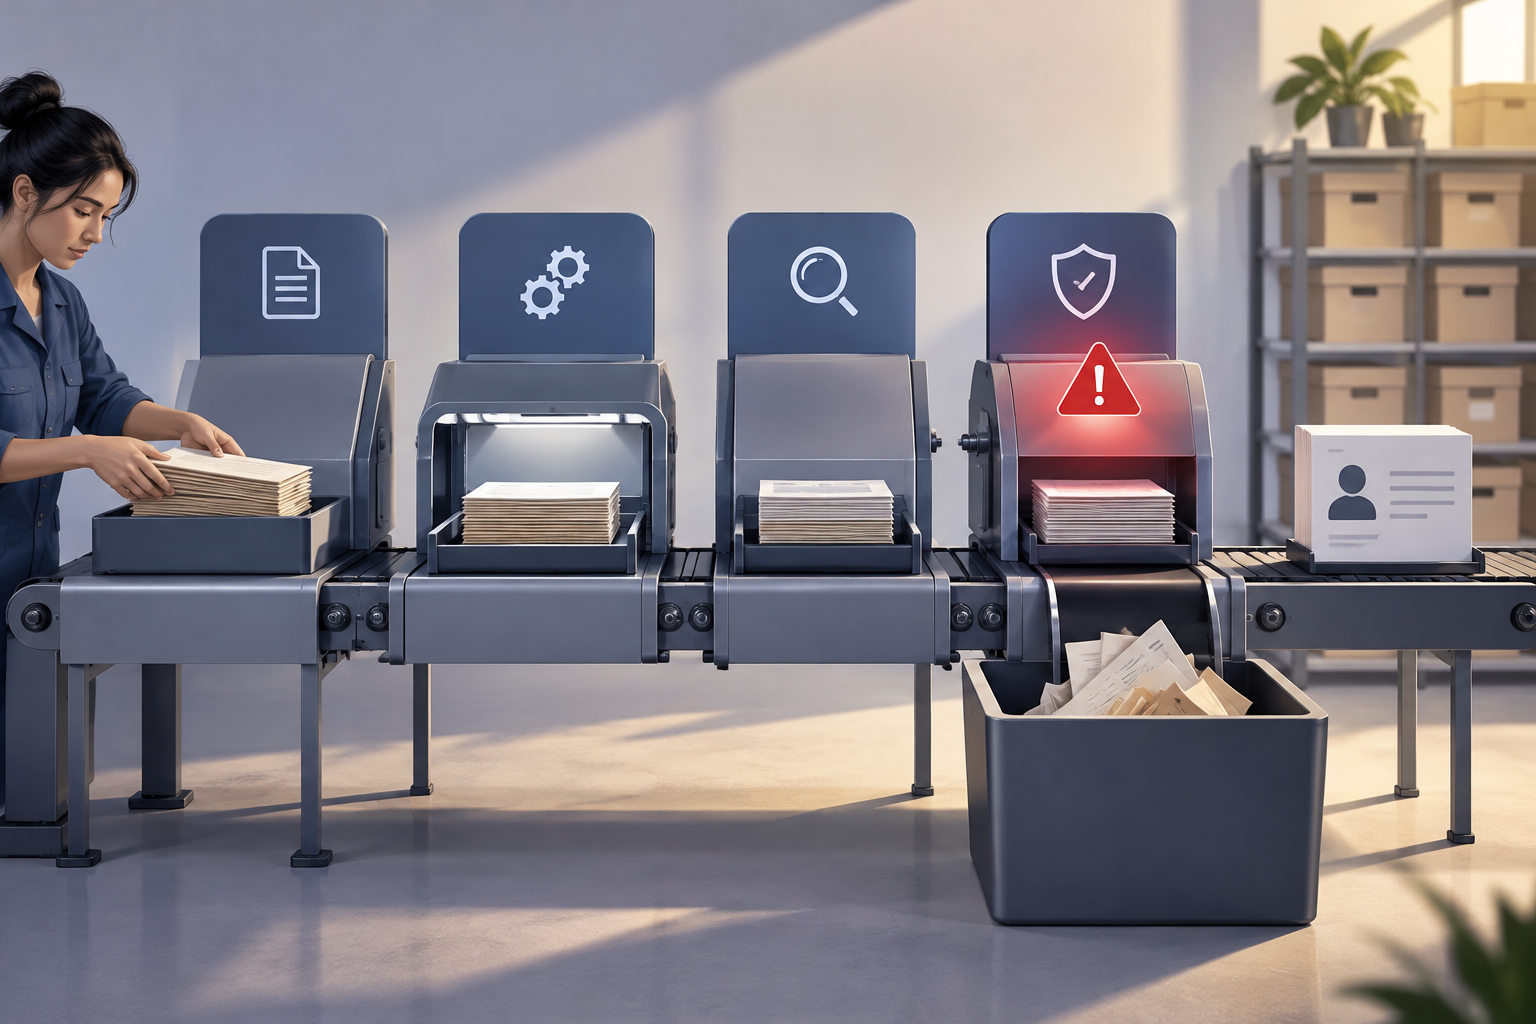
Suddividi il flusso in fasi prima di cercare la causa
Suddividi il percorso in richiesta, autorizzazione, elaborazione e consegna. Nella fase della richiesta, verifica che l’applicazione costruisca la richiesta con i campi previsti dal contratto e che il file e le opzioni siano quelli attesi. Nella fase di autorizzazione, controlla quale identità viene usata e se dispone dell’accesso all’operazione e alla risorsa. Non confondere una richiesta non valida con un’autorizzazione mancante: sono indagini diverse.
Poi distingui l’elaborazione dalla consegna. Una trasformazione potrebbe non completarsi; oppure il risultato potrebbe esistere, ma il client potrebbe non riuscire a recuperarlo o scaricarlo. Registra l’ultimo passaggio confermato e quello successivo che non è stato possibile verificare. Se Apification fa parte del flusso, i suoi servizi si integrano tramite API REST, OpenAPI e webhook; consulta la documentazione pertinente per capire quali segnali espone ciascuna interfaccia, invece di presumere che tutte forniscano le stesse informazioni.
- Annota la fase, l’operazione, l’ora di inizio e di fine e un riferimento interno non sensibile.
- Individua quale componente ha confermato l’ultimo passaggio e quale avrebbe dovuto intervenire dopo.
- Quando il progetto dell’integrazione lo consente, verifica separatamente ciascun tratto del flusso.
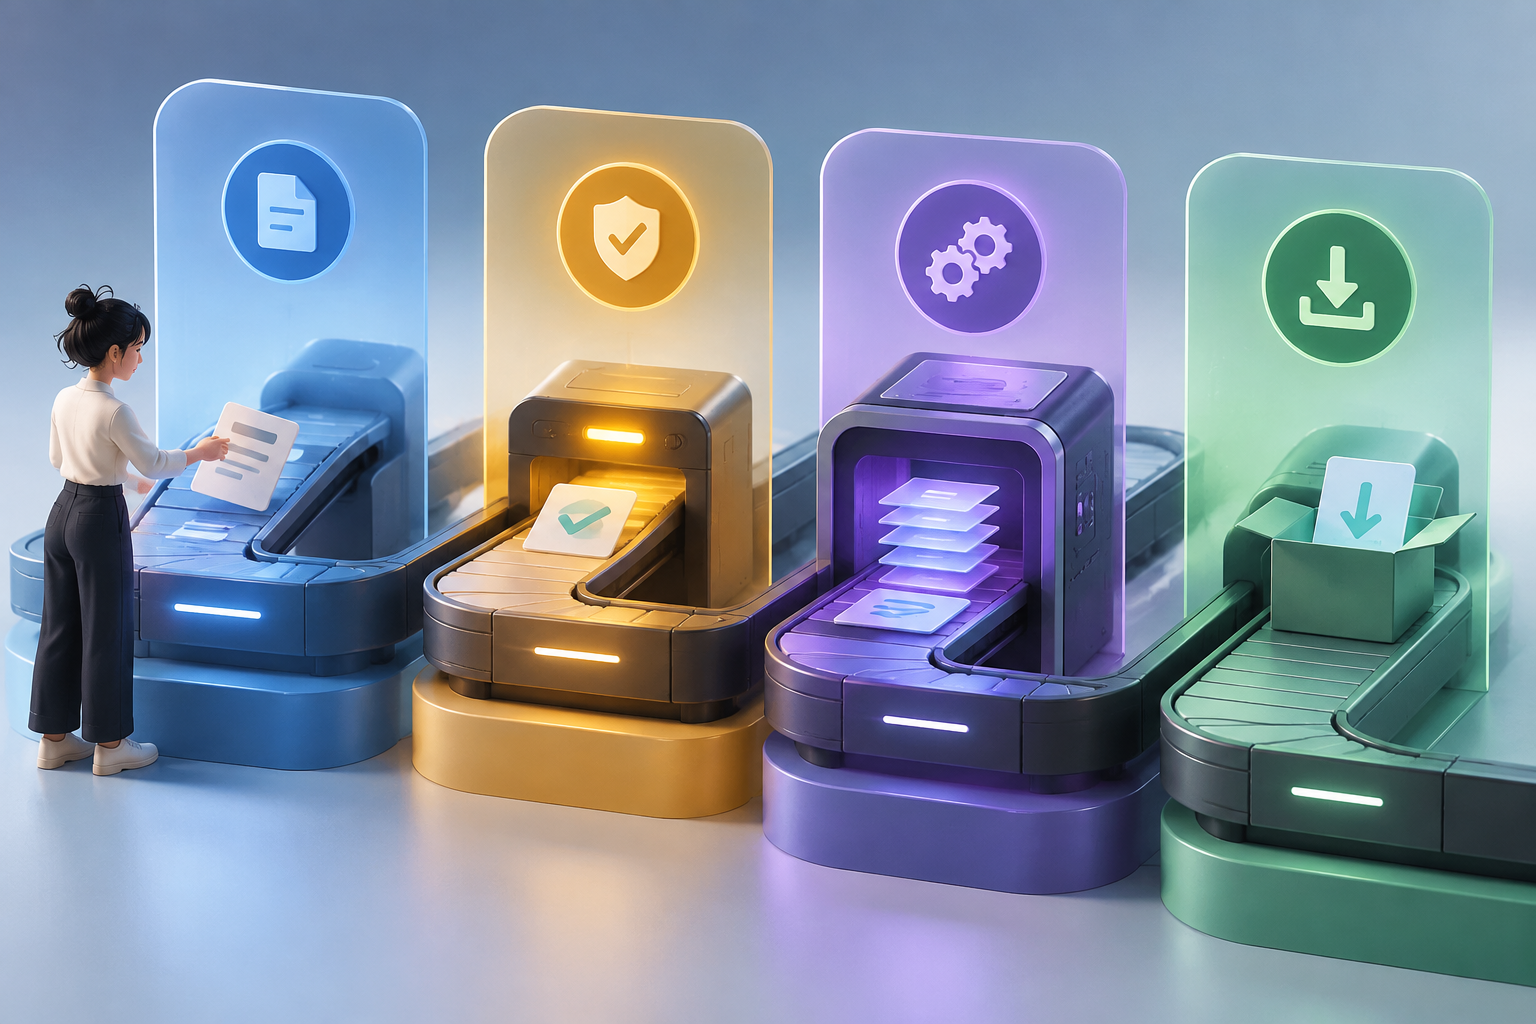
Classifica l’errore prima di modificare o ripetere l’operazione
Una classificazione semplice evita di confondere problemi diversi. Considera almeno: dati di input non validi o incompleti; permessi insufficienti; dipendenza temporaneamente non disponibile; risultato incerto, quando non puoi confermare se l’operazione ha prodotto modifiche. Aggiungi una categoria distinta per gli errori di consegna. Si tratta di gruppi utili per l’indagine, non di codici universali: una specifica API potrebbe usare nomi, stati o distinzioni diversi, che dovrai verificare nella relativa documentazione.
Associa a ogni categoria una verifica, non un’azione automatica. Per i dati di input, controlla il formato e i campi obbligatori prima dell’invio. Per i permessi, verifica l’identità, l’ambito e l’effettivo accesso alla risorsa. In caso di dipendenza temporaneamente non disponibile, verifica se vi sono prove del ripristino prima di decidere come procedere. Se il risultato è incerto, interrompi i tentativi finché non riesci a riconciliare lo stato. In questo modo eviti di trattare ogni errore come temporaneo o di attribuirlo ai permessi senza prove.
- Registra la categoria provvisoria e il livello di affidabilità; aggiornali quando emergono nuove prove.
- Mantieni «causa sconosciuta» come opzione valida.
- Non dedurre la categoria dell’errore solo da una breve frase di risposta.
Messaggi utili e registri sicuri hanno funzioni diverse
Il messaggio rivolto a chi gestisce l’operazione deve spiegare cosa può fare subito: controllare i dati, richiedere l’accesso o contattare il supporto fornendo un riferimento all’incidente. Evita di mostrare dettagli interni, percorsi privati, contenuto del file, credenziali o tracce complete. Serve un’istruzione comprensibile, non una risposta tecnica senza filtri. Se la causa non è ancora nota, dichiaralo chiaramente invece di attribuire il problema a un permesso o a un’interruzione del servizio.
Il registro tecnico deve contenere contesto sufficiente a ricostruire il percorso, ma non il file stesso. Un esempio sicuro potrebbe includere: data e ora, azione «trasformazione», fase «consegna», ambiente, risultato osservato e riferimento di correlazione opaco. Non inserire token, chiavi, dati personali non necessari, nomi di file sensibili o corpi completi delle richieste. Definisci chi può consultare i registri e per quanto tempo vengono conservati, in conformità alle regole della tua organizzazione.
- Esempio di registro: «azione=trasformazione; fase=consegna; riferimento=opaco; risultato=non_confermato».
- Rimuovi o maschera segreti e dati non necessari alla diagnosi.
- Verifica che messaggi, tracce e strumenti di supporto non divulghino lo stesso dato attraverso altri canali.
Interpreta stati ed errori secondo il contratto dell’API
Non esiste una tabella universale degli errori valida per tutte le API. La documentazione di Google per la sua API Indexing identifica codici e messaggi specifici di quel servizio; non trasforma quelle risposte in regole per un’API di file. Allo stesso modo, una guida alla risoluzione dei problemi di una specifica API aiuta a interpretare quell’API, non a dedurre come risponda un’altra. Usa queste risorse come esempio del motivo per cui ogni integrazione richiede di consultare la propria fonte primaria.
Prima di implementare decisioni automatiche, individua nel contratto quali operazioni sono disponibili, quali dati richiedono e come vengono descritti i risultati e gli errori. Verifica anche se la documentazione definisce condizioni per ripetere le richieste o per identificarle. Se il contratto non risolve un dubbio, non inventare un significato basandoti sul testo dell’errore: conserva le evidenze, evita azioni rischiose e consulta il responsabile del servizio. Documenta la versione o il riferimento del contratto utilizzato dal team.
- Consulta la documentazione ufficiale dell’API e dell’operazione specifiche.
- Verifica se stati, messaggi e condizioni per ripetere una richiesta sono definiti per quell’operazione.
- Tratta ogni mappatura locale degli errori come un’interpretazione documentata e soggetta a revisione.
Decidi se correggere, riprovare o fermarti
Correggi quando le evidenze indicano dati di input errati o un permesso da modificare; poi verifica la modifica prima di inviare di nuovo la richiesta. Un nuovo tentativo è ragionevole solo quando la documentazione e lo stato osservato indicano che è sicuro. Se l’API documenta meccanismi per identificare richieste ripetute o consultare il risultato precedente, usali. Non presumere che un’operazione sia idempotente o che un errore di comunicazione significhi che il server non abbia agito.
Fermati quando il risultato è incerto, quando ripetere l’operazione potrebbe duplicare una conversione, una pubblicazione o una modifica, oppure quando vi è il rischio di un accesso non autorizzato. Conserva il riferimento del tentativo e cerca di confermare lo stato prima di avviare un’altra azione. Se l’API documenta i tentativi per i webhook o per azioni specifiche, rispettane le condizioni; non estenderle ad altri endpoint. In Apification, le automazioni tramite API e webhook includono tentativi, cronologia e statistiche, ma l’integrazione deve seguire il comportamento documentato per ogni azione.
- Correggere: esiste una causa verificabile nei dati o nei permessi.
- Riprovare: il contratto lo consente e lo stato precedente è sufficientemente chiaro.
- Fermarsi: l’operazione potrebbe essere stata applicata e non puoi confermarne il risultato.
Verifica gli errori e ricostruisci gli incidenti usando le evidenze
Includi test negativi oltre al percorso corretto. Verifica cosa succede con dati di input incompleti, un’identità priva dei permessi necessari, una dipendenza temporaneamente non disponibile e un download che non viene completato. Per ogni caso, controlla il messaggio mostrato, le informazioni registrate e la decisione presa dal client. I casi di test devono essere compatibili con ciò che l’ambiente di prova consente davvero di simulare; non forzare operazioni che potrebbero avere effetti sui file in produzione.
Un test utile permette di ricostruire la sequenza senza esporre il contenuto: richiesta avviata, fase raggiunta, errore osservato, decisione automatica o manuale e stato finale confermato. Verifica che sia possibile distinguere due tentativi correlati e che i riferimenti non rivelino identificatori interni a utenti non autorizzati. Se vengono utilizzate versioni dei file, Apification Cloud permette di consultare la cronologia, scaricare versioni precedenti e ripristinare il contenuto; questa funzionalità può aiutare a recuperare uno stato precedente, ma non sostituisce la verifica dell’operazione che non è riuscita.
- Verifica separatamente gli errori di input, accesso, elaborazione e consegna.
- Controlla che le azioni non vengano ripetute senza una decisione esplicita e tracciabile.
- Verifica che il team possa seguire l’incidente senza consultare segreti o contenuti sensibili.
Checklist per un’integrazione sicura e facile da diagnosticare
Prima di pubblicare un’integrazione, conferma che ogni operazione abbia una fase identificabile e che il client distingua una correzione da un nuovo tentativo. Assicurati che chi gestisce il codice abbia accesso al contratto ufficiale e che le decisioni automatiche siano giustificate e documentate. Controlla anche i permessi utilizzati dall’integrazione: concedere più accessi del necessario può trasformare un problema di configurazione nell’esposizione di file.
Infine, prova la procedura di supporto con un incidente simulato. Una persona deve poter spiegare cosa è stato tentato, cosa è stato confermato, cosa rimane incerto e qual è il prossimo passo sicuro, usando solo registri autorizzati. Apification offre funzionalità di gestione e condivisione dei file in Cloud e opzioni di integrazione; la sicurezza del flusso specifico dipende anche dalla configurazione dei permessi, dei controlli e della gestione degli errori. Aggiorna la checklist quando cambia il contratto o il flusso.
- Ogni errore indica la fase e un riferimento di correlazione non sensibile.
- I messaggi per l’utente forniscono indicazioni senza rivelare dettagli interni.
- I registri non contengono credenziali, contenuti o dati personali non necessari.
- Codici e stati vengono interpretati consultando la documentazione dell’API specifica.
- I nuovi tentativi sono subordinati al contratto e alla certezza sul risultato.
- I casi di errore vengono testati e il team è in grado di ricostruire un incidente.
Domande frequenti
Posso usare gli stessi codici di errore per tutte le API di file?
No. Codici, messaggi e significati dipendono dall’API e dall’operazione. Consulta il contratto e la documentazione ufficiale del servizio integrato; non applicare a un’API la tabella di un’altra.
Quando è opportuno riprovare un’operazione su un file?
Solo quando la documentazione pertinente consente di ripeterla e puoi valutare lo stato del tentativo precedente. Se non sai se il file è già stato elaborato o modificato, fermati e conferma il risultato prima di agire di nuovo.
Quali dati dovrebbe contenere un registro degli errori sicuro?
Includi il tipo di azione, la fase, una marca temporale, il risultato osservato e un riferimento di correlazione che non riveli informazioni interne. Escludi credenziali, contenuto del file e dati personali non necessari.
Fonti e approfondimenti
Documentazione consultata per preparare questo articolo.
- Lista de errores de la API de Indexing — Google for Developers
- Solucionar problemas de la API multivariante — Microsoft Learn
- Solución de errores y latencia de la API — OpenAI Help Center
Scopri Apification
Articoli correlati
API e automazione
Come ruotare le credenziali di un'API senza lasciare a metà un'integrazione di file
Una guida per preparare, distribuire, verificare e ritirare le credenziali API con controlli che riducono il rischio di interrompere i flussi di file.
API e automazione
Null, vuoto, zero o campo assente: come evitare cambiamenti di significato nel JSON di un’API
Distingui i valori di un payload JSON e consulta il contratto dell’API prima di decidere come trasformarli o inviarli.
API e automazione
Inviare file a un’API: multipart o Base64 e come evitare caricamenti danneggiati
La rappresentazione corretta dipende dal contratto di ogni endpoint. Impara a esaminarlo, creare richieste compatibili e verificare il file ricevuto prima di mettere in produzione l’integrazione.