API e automatização
Como rotacionar credenciais de API sem deixar uma integração de arquivos pela metade
Um guia para preparar, implantar, verificar e retirar credenciais de API com controles que reduzem o risco de interromper fluxos de arquivos.
O que significa rotacionar uma credencial e quando fazer isso
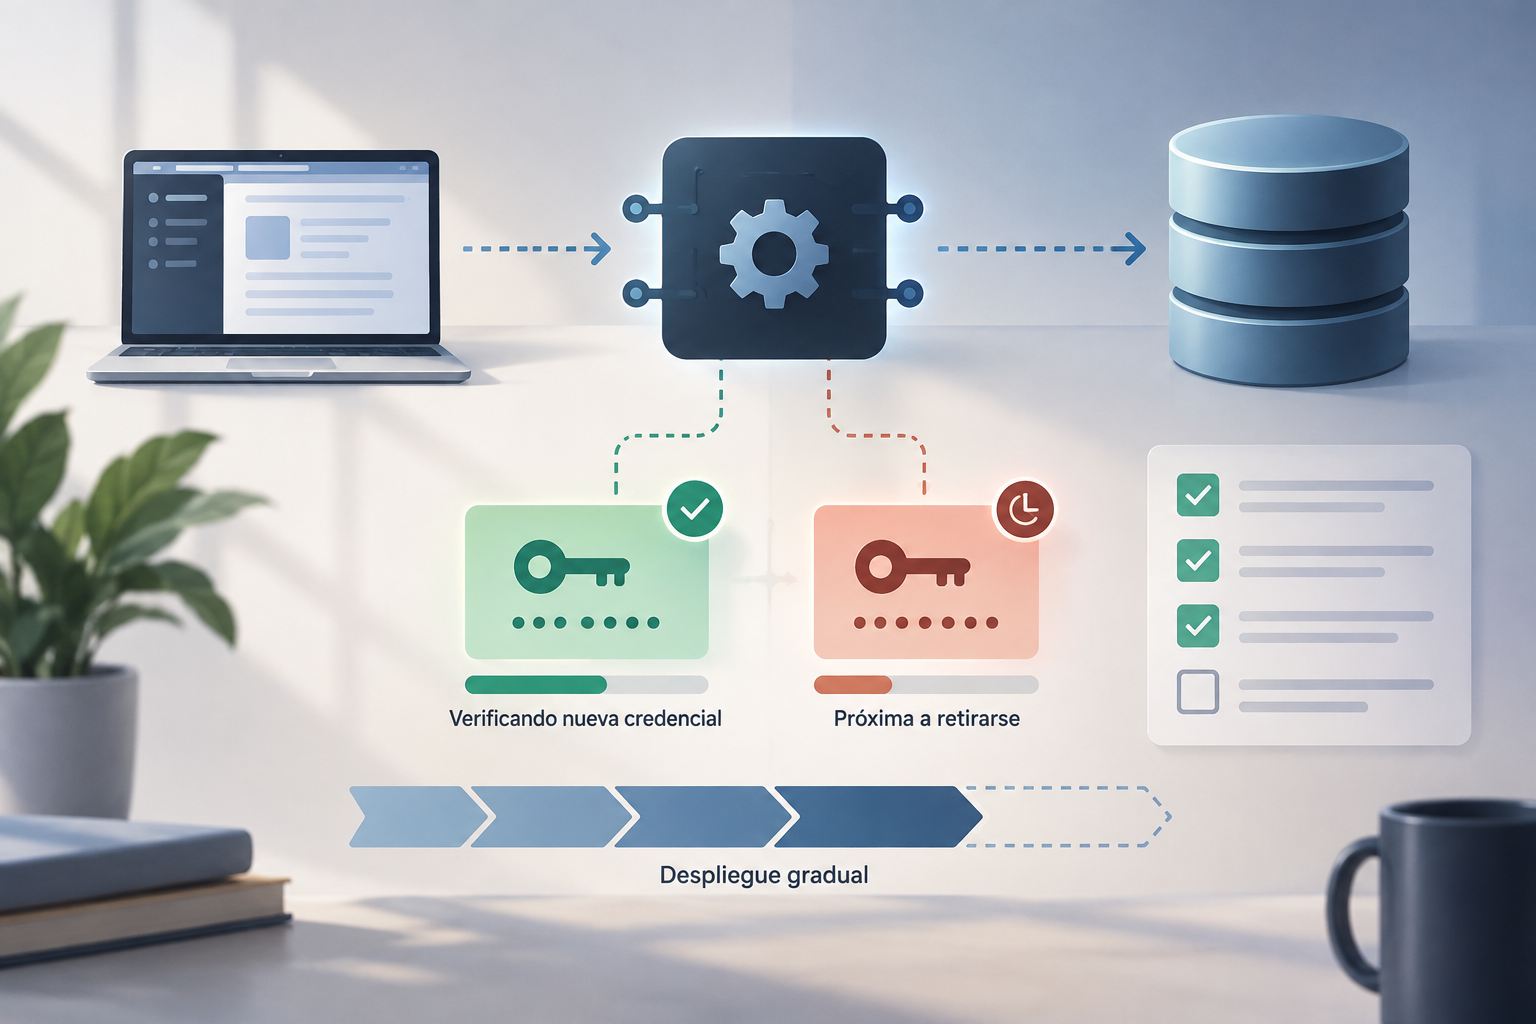
Rotacionar credenciais de API significa substituir o segredo usado por uma integração e verificar se os processos autorizados funcionam com o novo valor. Pode ser uma mudança planejada, uma resposta a uma possível exposição ou uma tarefa após a saída de alguém que tinha acesso. Em cada caso, vale definir o motivo e o escopo: qual credencial será alterada, quais sistemas a usam e quem coordena a operação. A rotação, por si só, não é uma revisão completa das permissões.
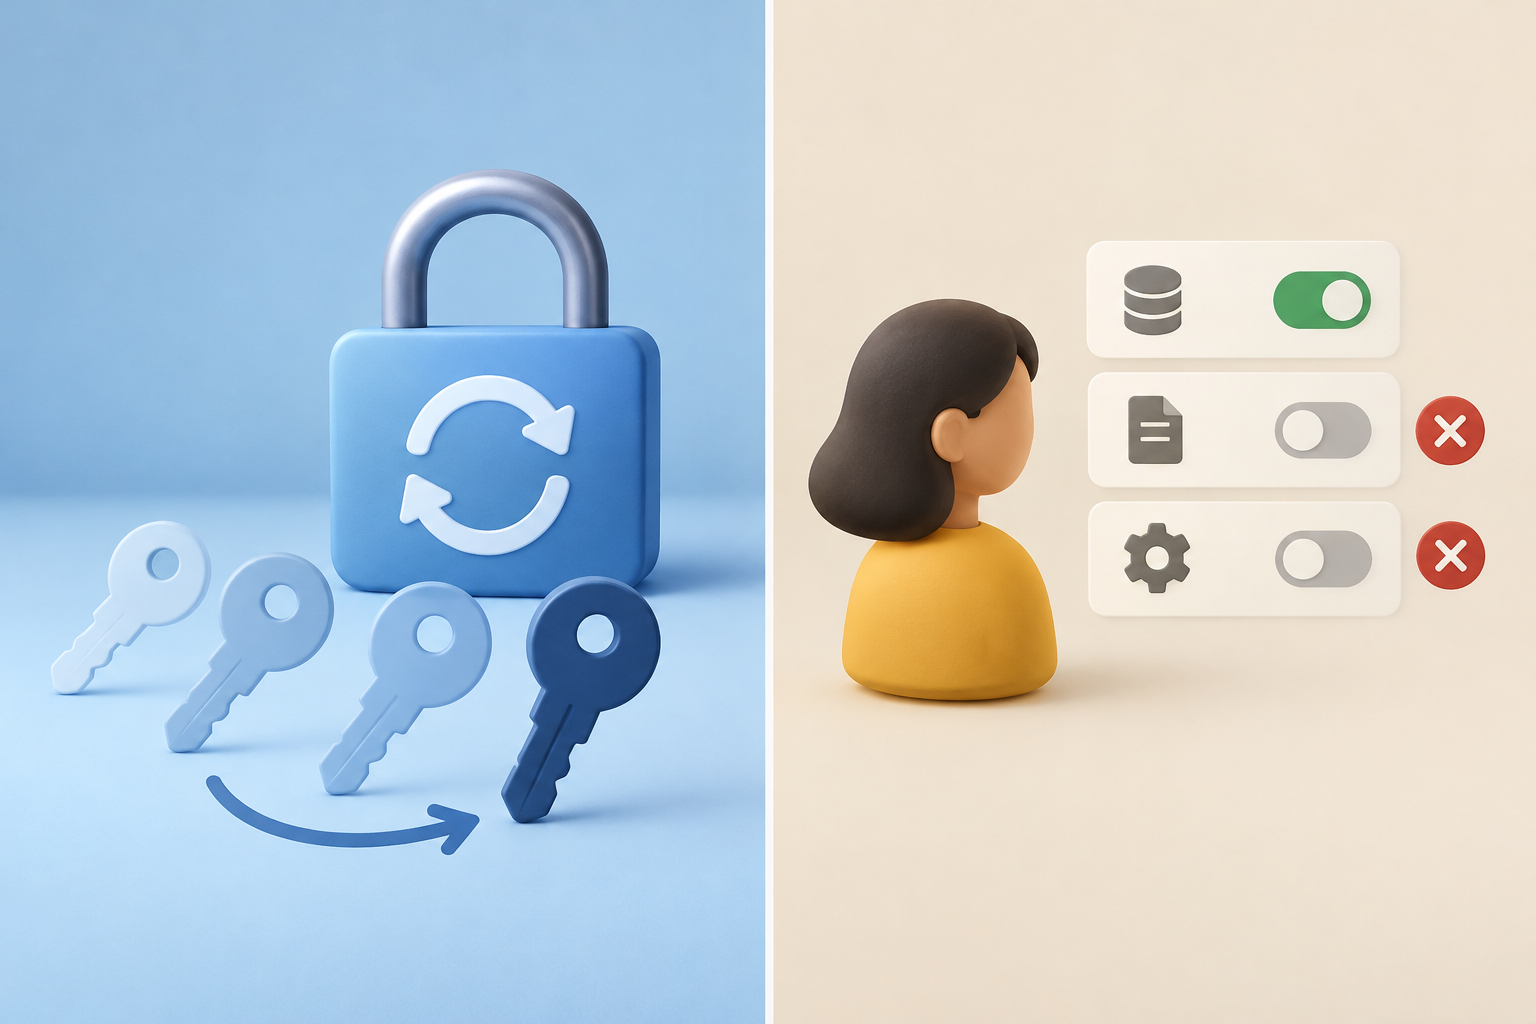
Se alguém não deve mais ter acesso, revogar ou ajustar as permissões dessa pessoa é uma ação diferente, que pode ser necessária mesmo que a credencial de um aplicativo não mude. Por outro lado, substituir uma chave não garante que acessos pessoais desnecessários tenham sido eliminados. Mantenha os dois objetivos separados no plano. Se houver suspeita de exposição, priorize limitar o uso do segredo afetado e siga o procedimento de resposta da sua organização e do provedor, sem esperar por uma janela de manutenção comum.
- Mudança planejada: defina responsáveis, escopo e janela de execução.
- Suspeita de exposição: trate o segredo como potencialmente comprometido e evite copiá-lo para canais de coordenação.
- Saída de alguém da equipe: revise também as permissões individuais, não apenas a credencial técnica.
Faça o inventário dos consumidores antes de mexer no segredo
Comece pela documentação atual da API específica. Confirme o tipo de autenticação, como as credenciais são emitidas e revogadas, quais permissões podem ser associadas a elas e quais respostas esperar quando uma credencial é inválida. Não extrapole o procedimento de outro serviço: alguns provedores oferecem uma opção específica de rotação ou um limite de tempo, mas isso não comprova que sua API tenha o mesmo recurso. No Apification, as integrações podem usar REST API, OpenAPI, webhooks, iframe e JavaScript; consulte a documentação aplicável para verificar qual mecanismo sua integração utiliza.
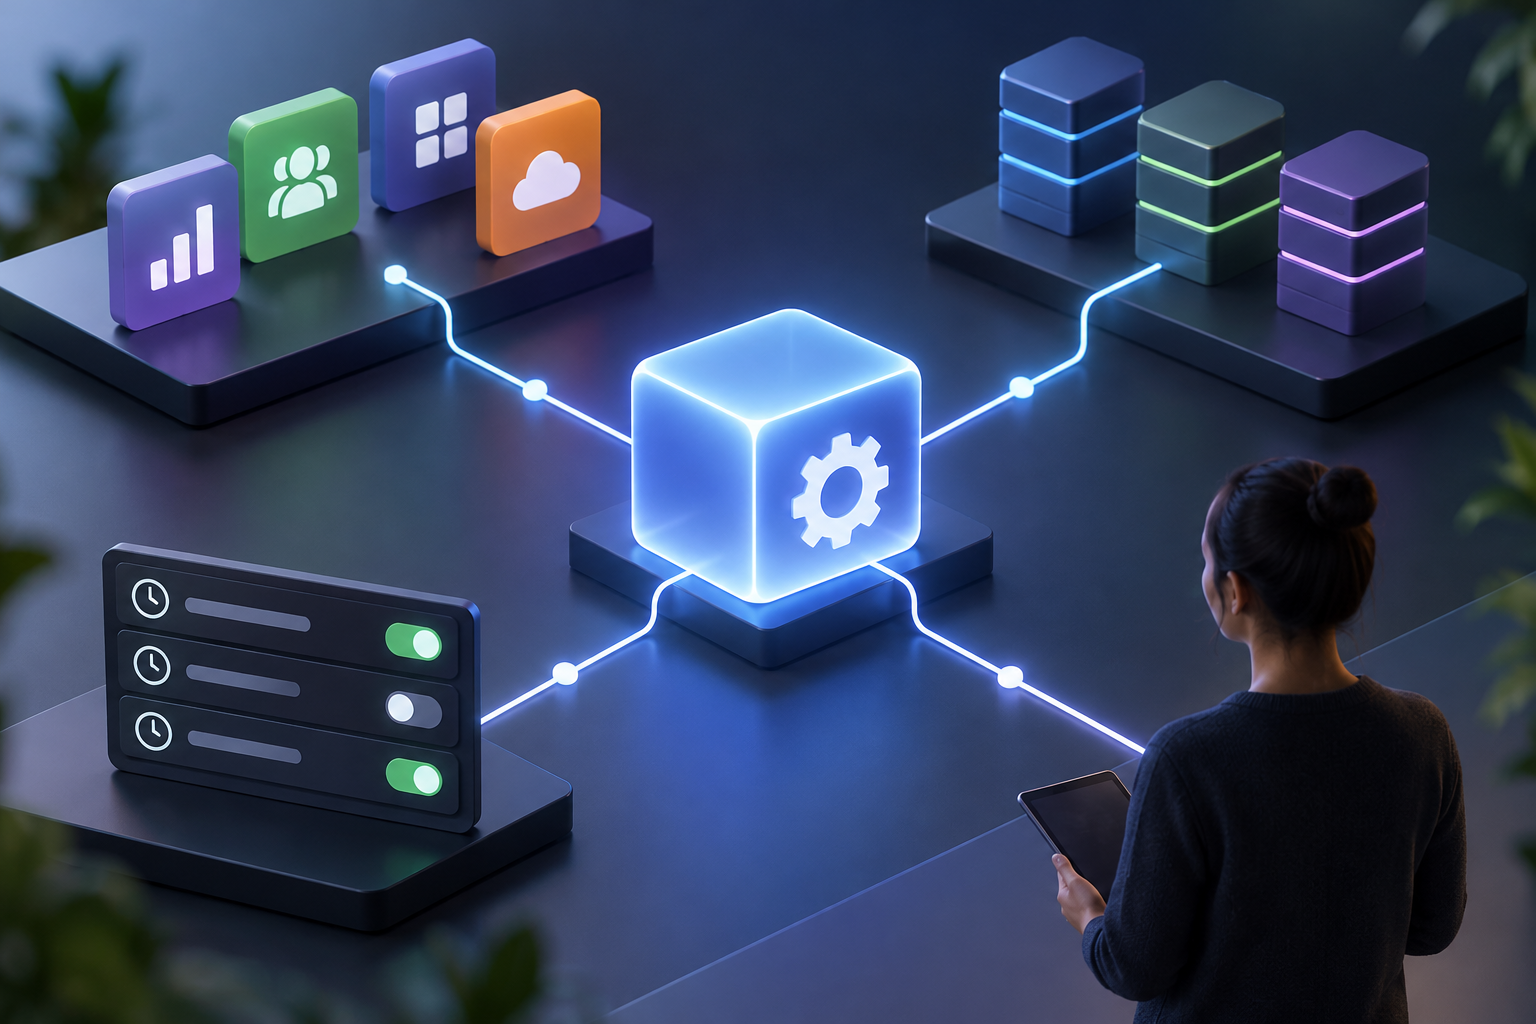
Depois, identifique cada consumidor do segredo. O inventário deve incluir aplicativos e ambientes — por exemplo, testes e produção —, além de workers, tarefas agendadas, processos de importação ou exportação e serviços executados fora do horário habitual. Procure também configurações duplicadas e cópias antigas de implantações. Um inventário incompleto costuma se manifestar como falhas intermitentes: o aplicativo principal funciona, mas uma tarefa noturna ainda usa o valor antigo.
- Anote o responsável, o ambiente, o local da configuração e a frequência de execução de cada consumidor.
- Inclua processos em segundo plano e réplicas que ainda possam estar ativas.
- Não armazene o valor da credencial no inventário.
Prepare a emissão, a distribuição e uma possível sobreposição
Antes da mudança, confirme quem tem autorização para emitir uma nova credencial e quem pode retirar a anterior. Decida como o segredo será distribuído de forma protegida, como as instâncias serão atualizadas e quem verificará cada etapa. Use os mecanismos de gerenciamento de segredos e implantação já aprovados pela sua organização; não trate e-mail, chamados ou código-fonte como locais para armazenar credenciais. Se não houver um processo definido, estabeleça um antes de gerar ou mover o segredo.
Pergunte expressamente ao provedor se é possível manter duas credenciais válidas durante uma transição, quanto tempo dura essa sobreposição e como cada uma é revogada. Não presuma que isso seja possível: as informações disponíveis não permitem afirmar que o Apification aceite credenciais simultâneas, rotação automática ou um período de sobreposição. Se a API não permitir uma transição paralela, planeje uma janela coordenada, identifique a ordem das ações conforme a documentação e combine como limitar o impacto caso algo dê errado.
- Confirme o procedimento atual na documentação oficial antes de executar a mudança.
- Garanta que as pessoas responsáveis pelo aplicativo, pela operação e pela API estejam disponíveis durante a alteração.
- Não gere uma credencial sem definir quem será responsável por ela e quais consumidores a utilizarão.
Atualize a configuração de forma controlada
Depois que o provedor emitir a credencial e o procedimento estiver claro, atualize a configuração protegida usando o mecanismo definido. Evite incluí-la no repositório, em arquivos compartilhados sem controle, em comandos que permaneçam no histórico do terminal ou em registros de depuração. Verifique também se as mensagens de erro não exibem cabeçalhos, parâmetros ou valores confidenciais. Nos chamados de mudança, registre o status e o horário de cada etapa, nunca o segredo ou capturas de tela que permitam recuperá-lo.
Implante em etapas quando a arquitetura e o método de autenticação permitirem: primeiro em um consumidor de escopo limitado, depois nos demais e, por último, nos processos menos frequentes. Observe o resultado de cada etapa antes de continuar. Se não for possível atualizar gradualmente, coordene a mudança como uma operação única e comunique quais serviços podem parar temporariamente. Não confunda uma implantação concluída com uma verificação: um processo pode iniciar corretamente e falhar ao executar uma operação específica com arquivos.
- Atualize todos os ambientes previstos e confirme quais instâncias receberam a configuração.
- Não publique o segredo em código, registros, conversas ou solicitações de suporte.
- Interrompa o avanço se surgirem erros sem explicação ou se alguma instância ainda mantiver uma configuração anterior.
Teste o fluxo real de arquivos
Defina um teste pequeno e representativo antes de começar. Primeiro, confirme que o consumidor se autentica e que a resposta da API corresponde à operação esperada. Em seguida, verifique as permissões mínimas necessárias e execute uma leitura ou gravação limitada, conforme o funcionamento da integração. Confira o resultado do arquivo e o tratamento de erros; não basta verificar se uma solicitação recebeu resposta. Use dados adequados para testes e evite sobrescrever conteúdo real sem autorização.
Repita a verificação nos consumidores que não compartilham o ciclo de execução do aplicativo principal. Inclua tarefas agendadas, workers e processos acionados por webhooks, quando aplicável. O Apification oferece integrações por API e webhooks, e seus serviços de automação incluem novas tentativas, histórico e estatísticas; esses recursos podem ajudar a revisar a atividade de uma integração, mas não substituem o teste de autenticação nem confirmam, por si só, que todos os consumidores foram atualizados. Registre resultados observáveis e o escopo exato do teste.
- Autenticação: o novo segredo é aceito pelo consumidor previsto.
- Autorização: a integração mantém apenas as permissões necessárias para a tarefa.
- Arquivo: a leitura, gravação ou transformação prevista é concluída e o resultado pode ser verificado.
- Assincronia: não há tarefas com falha ou pendentes que permaneçam sem investigação.
Retire a credencial anterior com base em evidências
Não retire a credencial anterior apenas porque o serviço principal responde. Primeiro, compare o inventário com as instâncias ativas e as tarefas executadas durante um período de observação adequado à frequência de cada consumidor. Se a API fornecer registros apropriados, procure solicitações que ainda usem o valor antigo e verifique se não há workers esquecidos ou implantações pendentes. Se a visibilidade for insuficiente, identifique essa limitação; não afirme que todos os consumidores foram migrados.
Quando as evidências e o procedimento documentado indicarem que é seguro, revogue ou desative a credencial anterior de acordo com as instruções do provedor. Registre o horário e a pessoa responsável, mas não o segredo. Se o provedor oferecer opções específicas — por exemplo, uma ação de rotação ou um limite de tempo —, siga a documentação atual; o mecanismo de uma plataforma não é uma regra geral. A rotação não altera os arquivos automaticamente. Para recuperar conteúdo, use o histórico de versões do Cloud, se for pertinente, como uma ação separada.
- Verifique os consumidores ativos e os processos de baixa frequência antes de revogar a credencial.
- Siga o mecanismo de retirada documentado pela API, sem improvisar.
- Confirme que a credencial anterior não é mais necessária e registre a decisão.
Recuperação, falhas comuns e lista de verificação para a próxima vez
As falhas mais comuns são previsíveis: um segredo em cache, uma réplica esquecida, uma tarefa agendada que não foi executada durante o teste ou uma implantação aplicada a apenas parte das instâncias. Também pode acontecer de a credencial anterior ser revogada antes de a atualização terminar. Defina previamente quem pode interromper a implantação, quais sinais exigem uma pausa e como comunicar o incidente. Se o segredo for considerado exposto, não o restaure automaticamente como solução: reativá-lo durante a recuperação pode reabrir o risco.
O plano de recuperação deve depender do estado real das credenciais e do procedimento do provedor. Se a nova credencial não funcionar e a anterior ainda estiver ativa e não estiver comprometida, a pessoa responsável pode interromper o avanço e seguir o procedimento aprovado para retornar a um estado operacional. Se a credencial anterior foi exposta ou já foi revogada, não presuma que seja possível recuperá-la; solicite a emissão de outra credencial ou siga as instruções do serviço. Ao encerrar, documente as causas, as etapas concluídas e as pendentes, sem armazenar segredos ou dados confidenciais.
- Antes: documentação consultada, consumidores inventariados, responsáveis disponíveis e recuperação acordada.
- Durante: configuração protegida, implantação controlada, testes de arquivos e monitoramento de processos assíncronos.
- Depois: credencial antiga retirada conforme o procedimento, resultado confirmado e anotações sem segredos.
- Em caso de dúvida: pause, preserve evidências não confidenciais e consulte o provedor antes de revogar ou restaurar.
Perguntas frequentes
Todas as APIs permitem manter duas credenciais durante a rotação?
Não presuma que sim. Consulte a documentação atual para confirmar se a API aceita credenciais simultâneas, quanto dura uma eventual sobreposição e como cada valor é revogado. As informações disponíveis não estabelecem esses recursos para o Apification.
Rotacionar uma credencial equivale a retirar o acesso de uma pessoa?
Não. A rotação substitui o segredo de uma integração; revisar ou revogar permissões individuais é uma tarefa distinta. Dependendo do motivo da mudança, pode ser necessário fazer as duas coisas.
O que devo testar antes de retirar a credencial anterior?
Verifique a autenticação, as permissões necessárias e uma operação representativa de leitura ou gravação. Inclua workers e tarefas agendadas, e confira erros e execuções pendentes antes de seguir o procedimento documentado para revogar a credencial.
Fontes e leituras
Documentação consultada para preparar este artigo.
- Rotación de las claves API — Rapyd
- Rotar las credenciales del clúster — Google Cloud
Explore Apification
Artigos relacionados
API e automatização
Null, vazio, zero ou campo ausente: como evitar mudanças de significado em JSON para uma API
Diferencie os valores de um payload JSON e consulte o contrato da API antes de decidir como transformar ou enviar cada um.
API e automatização
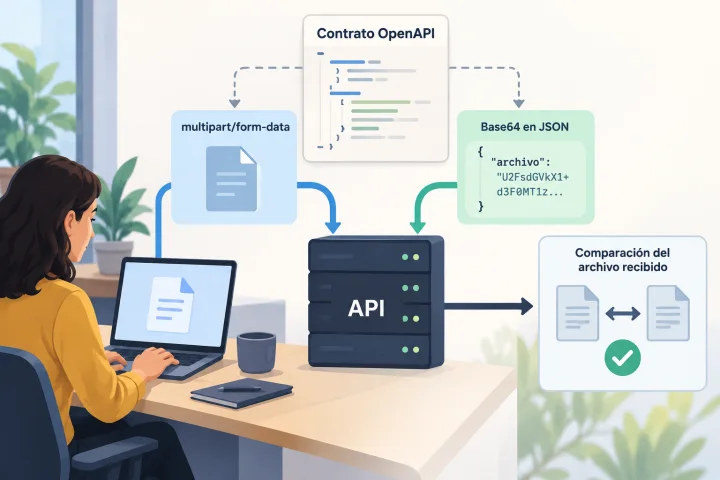
Enviar arquivos para uma API: multipart ou Base64 e como evitar uploads corrompidos
A representação correta depende do contrato de cada endpoint. Aprenda a inspecioná-lo, criar solicitações compatíveis e verificar o arquivo recebido antes de colocar a integração em produção.
API e automatização
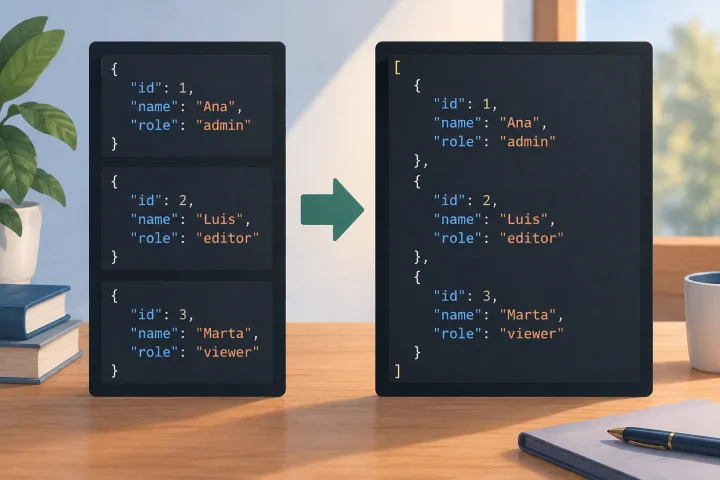
JSON Lines ou array JSON: prepare registros para uma API sem perder dados
JSON Lines e um array JSON podem conter registros semelhantes, mas não têm a mesma estrutura. Saiba como verificar o contrato da API, transformar uma amostra e revisar o resultado antes do envio.