API e automatização
Integrar uma API de arquivos com OpenAPI: contrato, testes e erros antes de automatizar
Guia prático para converter uma especificação OpenAPI em um fluxo verificável ao integrar arquivos, transformações e Cloud com REST, webhooks, iframe e JavaScript.
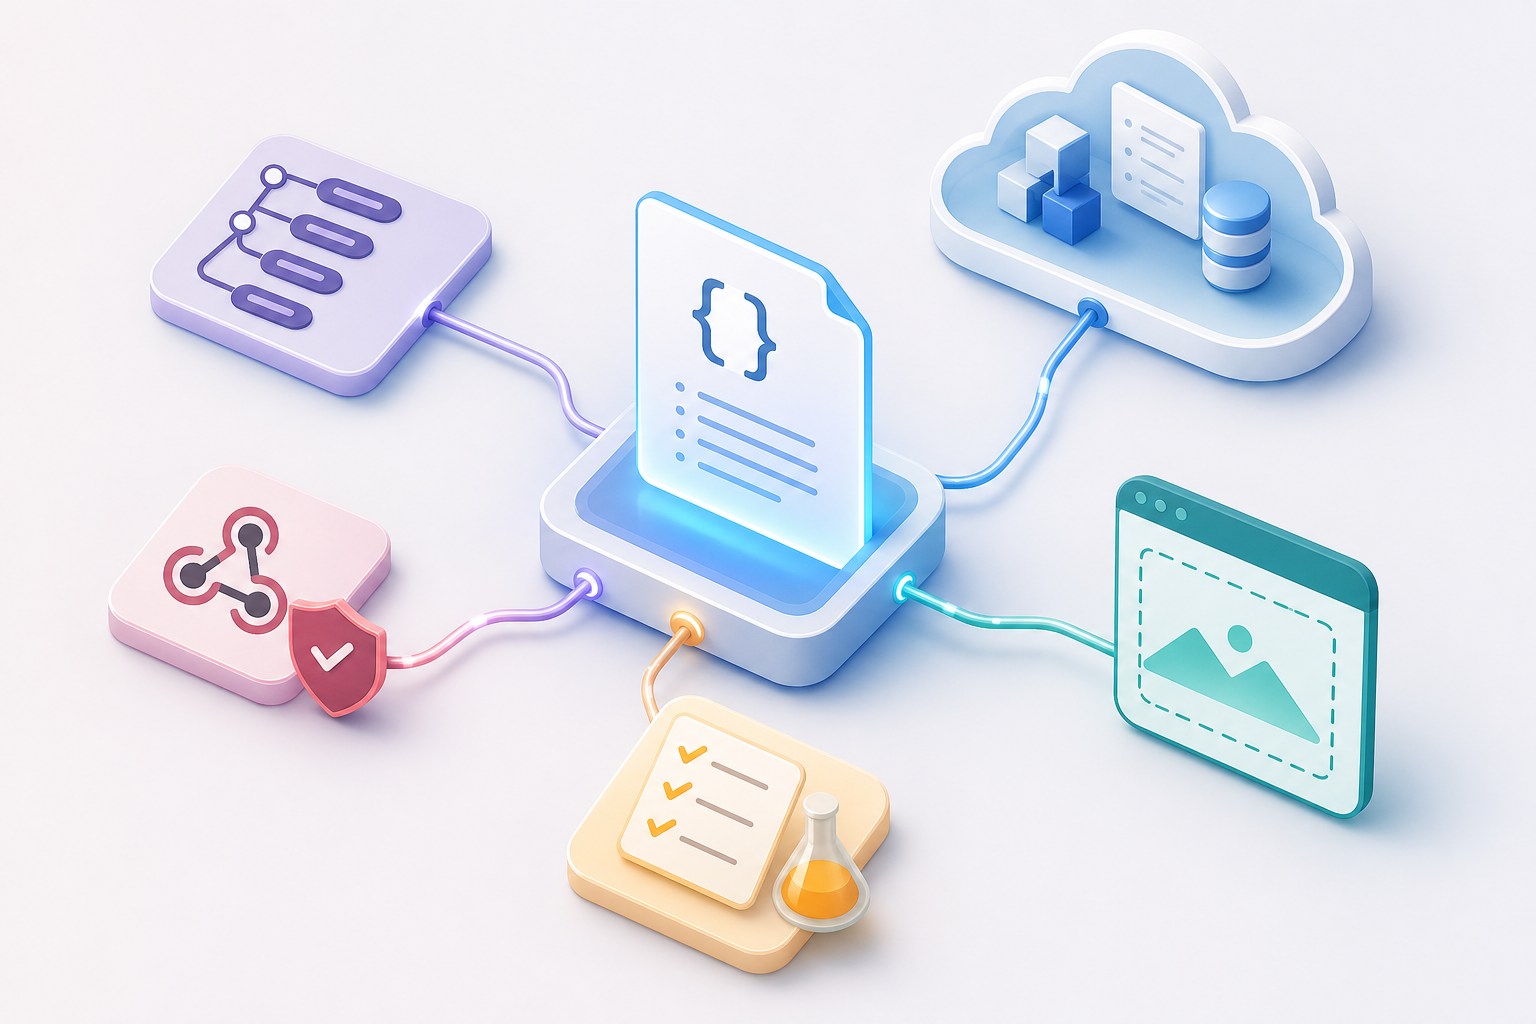
A integração falha quando a API é tratada como chamadas soltas
Integrar API com OpenAPI não deveria começar copiando endpoints em um cliente HTTP e encadeando respostas até que o fluxo “pareça” funcionar. Em uma integração de arquivos, cada chamada carrega estado: recursos de Cloud, pastas, permissões, transformações, usuários, downloads e eventos. Se a equipe testa apenas o caso feliz, a primeira falha real costuma aparecer quando um arquivo não tem permissões, uma transformação retorna um estado diferente do esperado ou se tenta consumir um download autenticado a partir do lugar errado.
A forma operacional de reduzir esse risco é tratar a API como um contrato verificável. Na Apification, a referência REST é apresentada como uma superfície autenticada para contas, recursos de Cloud, pastas, transformações, usuários e webhooks. Além disso, a referência navegável é gerada a partir do mesmo contrato OpenAPI 3.1 usado para geradores de cliente e testes de integração. Essa coincidência importa: permite que documentação, cliente e testes falem o mesmo idioma antes de ampliar a automação.
- Não comece automatizando todo o processo; primeiro identifique o fluxo mínimo verificável.
- Separe estado de negócio, estado técnico e permissões efetivas desde o desenho.
- Evite considerar uma resposta bem-sucedida como prova suficiente do fluxo completo.
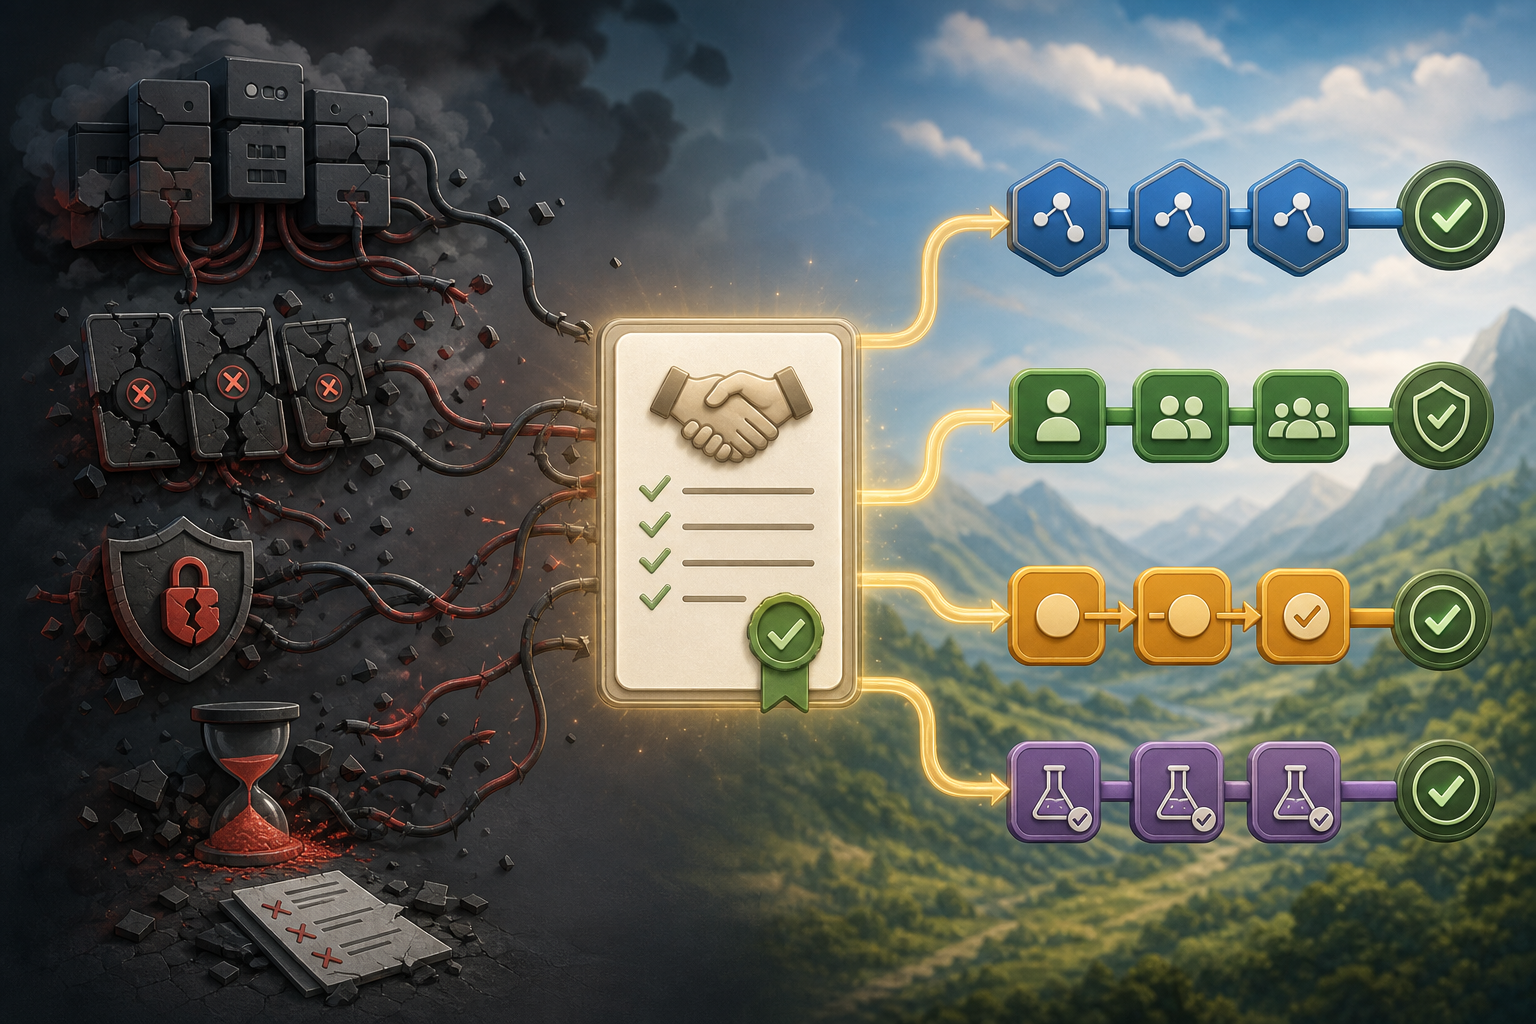
O que a OpenAPI oferece ao converter documentação em contrato
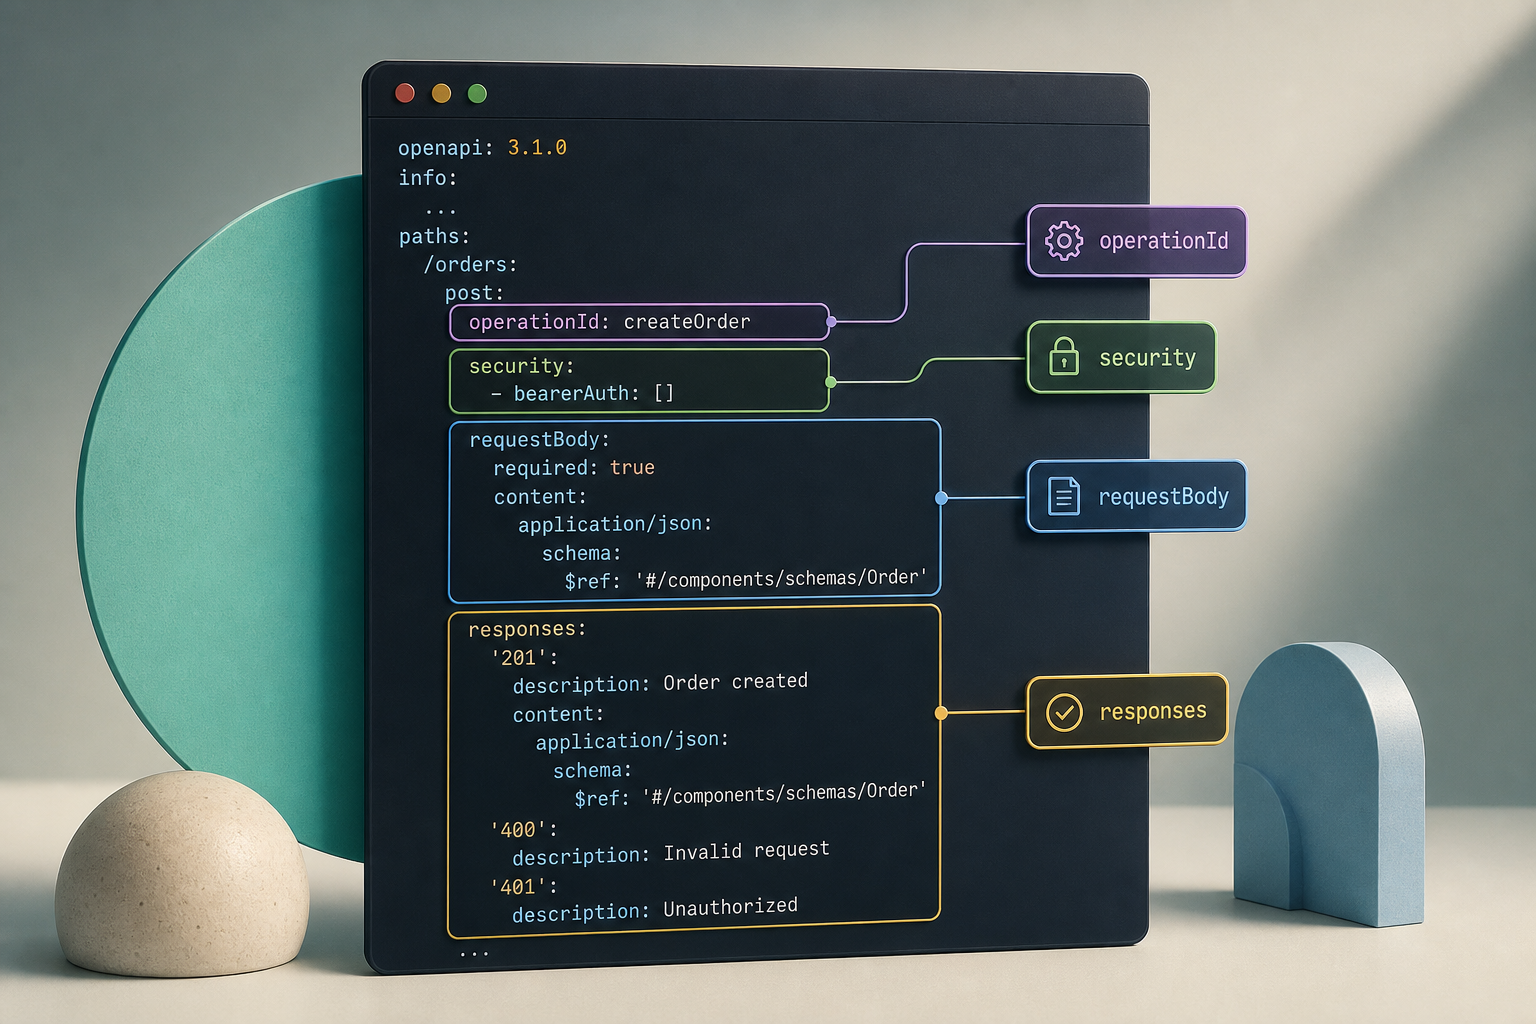
A OpenAPI define o objeto paths como a lista de rotas e operações disponíveis para uma API. Cada Operation Object descreve uma operação individual sobre uma rota e inclui campos como operationId, parâmetros, requestBody, responses, callbacks, deprecation e security. Para um integrador, isso permite passar de “há um endpoint” para “esta operação aceita estes dados, exige esta segurança, retorna estas respostas e pode mudar nestes pontos”.
Também convém revisar a segurança operação por operação. A OpenAPI permite declarar mecanismos de segurança globais e por operação; quando uma operação define sua própria segurança, ela sobrescreve a segurança global. Na Apification, o contrato OpenAPI 3.1 baixável contém esquemas completos de request e response para iniciar fluxos de API, transformação, webhooks e integração incorporada. A recomendação de engenharia é usar esse contrato para selecionar operações, gerar ou isolar clientes, preparar testes e detectar mudanças antes de mexer em produção.
- Revise paths para delimitar o escopo real da integração.
- Use operationId para mapear cada operação a uma função clara do cliente interno.
- Valide requestBody e responses, não apenas códigos de status.
- Verifique security global e por operação antes de atribuir credenciais.
Mapa de decisões: REST, webhooks, iframe e JavaScript
A Apification separa modos de integração que resolvem problemas distintos. A REST API servidor a servidor serve para gerenciar recursos de Cloud, usuários, configurações e trabalhos de transformação a partir do backend. É a opção natural quando o seu sistema deve criar pastas, enviar arquivos, consultar serviços, mover recursos, iniciar transformações ou baixar conteúdo autenticado. Na referência, são documentadas, entre outras, operações para enviar arquivos, baixar conteúdo autenticado, consultar serviços de Cloud, mover serviços e gerenciar pastas.
Os webhooks não substituem REST: eles servem para reagir a eventos relevantes sem consultar continuamente cada recurso ou job em segundo plano. A Apification os associa a payloads assinados com HMAC, histórico de entregas, novas tentativas e eventos de finalização de transformações. O Cloud incorporado, por outro lado, coloca o workspace dentro do produto do cliente por meio de uma sessão controlada e com marca. Esse modo se vincula a sessões iframe assinadas, temas, permissões efetivas e comunicação JavaScript com o host. JavaScript deve apoiar a experiência incorporada, não guardar segredos nem decidir permissões.
- Use REST quando seu backend deve executar ações ou consultar estado sob controle do servidor.
- Use webhooks quando precisar reagir a eventos sem fazer polling contínuo.
- Use iframe incorporado quando o usuário deve trabalhar dentro de um workspace Cloud controlado.
- Use JavaScript para comunicação de interface com o host, não como camada de autorização.
Preparar o fluxo antes de escrever código
Antes de gerar um cliente ou criar tarefas de desenvolvimento, descreva o fluxo em termos de recursos e decisões. Por exemplo: qual arquivo entra, em qual pasta fica, qual usuário ou grupo participa, qual transformação é necessária, qual saída será baixada e quais permissões cada ator deve ter. A Apification permite gerenciar arquivos, serviços e projetos digitais em um workspace organizado e versionado, compartilhar elementos por meio de links, usuários ou grupos, e fornecer downloads originais ou transformados. Essa funcionalidade deve se refletir no desenho da integração.
Para fluxos de transformação, a referência documenta operações para listar operações do File Transformer, obter o contrato de uma operação, validar e estimar antes de executar, criar jobs e consultar estado, progresso, uso e resultados. Isso sugere uma sequência prudente: descobrir a operação, validar a entrada, estimar se aplicável, criar o job, aguardar evento ou consultar estado e, por fim, obter resultados. Como recomendação geral, evite misturar credenciais de servidor com permissões de usuário: a Apification recomenda conceder apenas as permissões de leitura e escrita necessárias para a integração.
- Liste recursos de entrada: arquivos, pastas, usuários, grupos e serviços envolvidos.
- Defina saídas: conteúdo original, conteúdo transformado, resultados consultáveis ou downloads autenticados.
- Identifique permissões mínimas de leitura e escrita para cada trecho.
- Decida quais estados são consultados por REST e quais são recebidos por webhook.
Desenhar testes de contrato úteis, não decorativos
Os testes de contrato devem cobrir o fluxo mínimo e suas bordas. A OpenAPI define responses como a lista de possíveis respostas retornadas ao executar uma operação; portanto, não basta afirmar que o endpoint responde. Para criação, leitura, transformação e download, valide que os campos esperados existem, que os tipos coincidem com o esquema e que as respostas inesperadas são tratadas como estados não confirmados. Se você gerar um cliente a partir da OpenAPI, mantenha ainda assim uma camada de integração própria para traduzir erros e estados para a linguagem do seu produto.
Um conjunto mínimo de testes deveria incluir envio ou criação de recurso, leitura do recurso, movimentação ou localização em pasta se aplicável, permissões de serviço ou pasta, transformação com entrada válida, transformação com entrada inválida, download autenticado e ausência de permissões. A Apification documenta endpoints para permissões de serviços e pastas de Cloud, o que permite verificar explicitamente esses casos. Em webhooks, teste assinatura, recebimento duplicado e novas tentativas da perspectiva do seu receptor; um webhook confirma um evento entregue, não necessariamente todo o estado funcional de que sua aplicação precisa.
- Caso feliz: criar recurso, transformar, receber evento ou consultar estado e baixar resultado.
- Permissões: usuário autorizado, usuário sem acesso e credencial de servidor com permissões mínimas.
- Entradas inválidas: formato incorreto, parâmetros incompletos ou operação não aplicável.
- Respostas inesperadas: campos ausentes, estado desconhecido ou resultado ainda não disponível.
- Webhooks: assinatura HMAC, nova tentativa, entrega repetida e idempotência do receptor.
Erros frequentes e modos de falha que convém antecipar
O primeiro erro frequente é assumir que um webhook confirma todo o estado. Na realidade, os webhooks da Apification permitem reagir a eventos e podem incluir finalização de transformações, com assinatura HMAC, histórico de entregas e novas tentativas. Ainda assim, seu sistema deve decidir se o evento basta ou se precisa consultar por REST o job, o recurso ou o resultado antes de avançar. O segundo erro é não tornar o receptor idempotente: se houver novas tentativas, processar duas vezes uma mesma entrega pode duplicar ações internas.
O terceiro erro é guardar credenciais no navegador. Na integração incorporada, a Apification distingue backend e navegador: o provisionamento, os segredos e a assinatura de sessão permanecem em servidores confiáveis; o navegador recebe apenas o contexto temporal necessário para renderizar a experiência incorporada. Além disso, as sessões incorporadas usam acesso assinado e limitado no tempo, e tema e permissões efetivas são resolvidos do lado do servidor antes de abrir o Cloud. Também costuma falhar misturar permissões de usuário com credenciais de servidor ou ignorar respostas que não se encaixam no esquema esperado.
- Não trate webhooks como fonte única da verdade se seu fluxo exige verificar resultado baixável.
- Não guarde segredos de integração no JavaScript do navegador.
- Não reutilize credenciais amplas quando permissões mínimas bastam.
- Não aceite respostas fora do contrato sem registrá-las e classificá-las.
- Não amplie automações sem revisar mudanças em operações, segurança e modelos.
Controle de mudanças e encaixe prático da Apification
Um controle de mudanças seguro começa isolando o cliente de integração. Em vez de espalhar chamadas REST por todo o produto, crie um módulo que concentre autenticação, operações, validação de respostas, tradução de erros e registro de solicitações relevantes. Quando o contrato OpenAPI mudar ou novas operações forem incorporadas, revise paths, Operation Objects, security e responses antes de ampliar automações. Esta é uma recomendação geral de engenharia, não uma função mágica da plataforma: o valor está em tornar o impacto visível antes de implantar.
A Apification se encaixa nessa abordagem porque oferece Cloud e seus serviços por meio de REST API, OpenAPI, webhooks, iframe e JavaScript, com permissões e controles de acesso conforme o fluxo configurado. REST cobre a automação de backend; webhooks reduzem consultas contínuas; iframe permite incorporar o workspace com sessões assinadas, tema e permissões efetivas; JavaScript facilita a comunicação com o host. A decisão correta não é escolher um único canal, mas atribuir cada responsabilidade ao canal adequado e testar o contrato que os conecta.
- Centralize o cliente de API e evite chamadas espalhadas a partir de múltiplos módulos.
- Registre operações relevantes, erros de contrato e respostas não reconhecidas.
- Revise a especificação OpenAPI antes de adicionar novos fluxos automáticos.
- Mantenha permissões mínimas e sessões incorporadas assinadas a partir de backend confiável.
- Documente qual parte do fluxo depende de REST, webhook, iframe ou JavaScript.
Perguntas frequentes
A OpenAPI substitui os testes de integração?
Não. A OpenAPI descreve rotas, operações, segurança, corpos e respostas esperadas. Os testes verificam se o seu cliente usa esse contrato corretamente, lida com erros e não assume estados que a API não confirmou.
Quando convém usar REST na Apification?
Quando o backend deve gerenciar recursos de Cloud, usuários, configurações, pastas, downloads autenticados ou trabalhos de transformação. REST é o canal adequado para ações controladas pelo servidor.
Um webhook basta para saber que uma transformação terminou bem?
Ele pode avisar sobre eventos relevantes, incluindo a finalização de transformações, mas sua aplicação deve decidir se precisa consultar por REST o job, o recurso ou o resultado antes de continuar.
O que não deve ser feito em uma integração incorporada?
Não se deve colocar segredos nem assinatura de sessão no navegador. Na abordagem documentada pela Apification, o provisionamento, os segredos e a assinatura permanecem em servidores confiáveis.
Fontes e leituras
Documentação consultada para preparar este artigo.
- Apification REST API reference — Apification
- Apification product integration — Apification
- Apification automation and webhooks — Apification
- Apification reseller integration — Apification
- OpenAPI Specification v3.1.0 — OpenAPI Initiative
- RFC 9110: HTTP Semantics — RFC Editor / IETF
- OWASP API Security Top 10 2023 — OWASP
- MDN Same-origin policy — MDN Web Docs
- Pact documentation: introduction — Pact Foundation
Explore Apification
Artigos relacionados
API e automatização
Conciliar webhooks e API em fluxos de arquivos: recuperar estados sem duplicar ações
Guia operacional para reconstruir o estado real de arquivos, pastas, transformações e links quando os webhooks chegam tarde, são reenviados ou o consumidor ficou indisponível.
API e automatização
Automatizar transformações de arquivos com API: do assistente guiado a um fluxo verificável
Guia prático para converter tarefas manuais de conversão, otimização ou processamento de arquivos em um fluxo repetível com Cloud, OpenAPI, permissões e webhooks assinados, sem pressupor endpoints de transformação não documentados.
API e automatização
Retentativas seguras em uma API de arquivos: evite duplicados
Guia prático para repetir chamadas de saída para a Apification Cloud sem duplicar pastas, arquivos, transformações nem links compartilhados.